자동화된 기프트 카드 사기
개요: F5가 계정 탈취범을 물리치고 수천만 달러를 절감한 방법
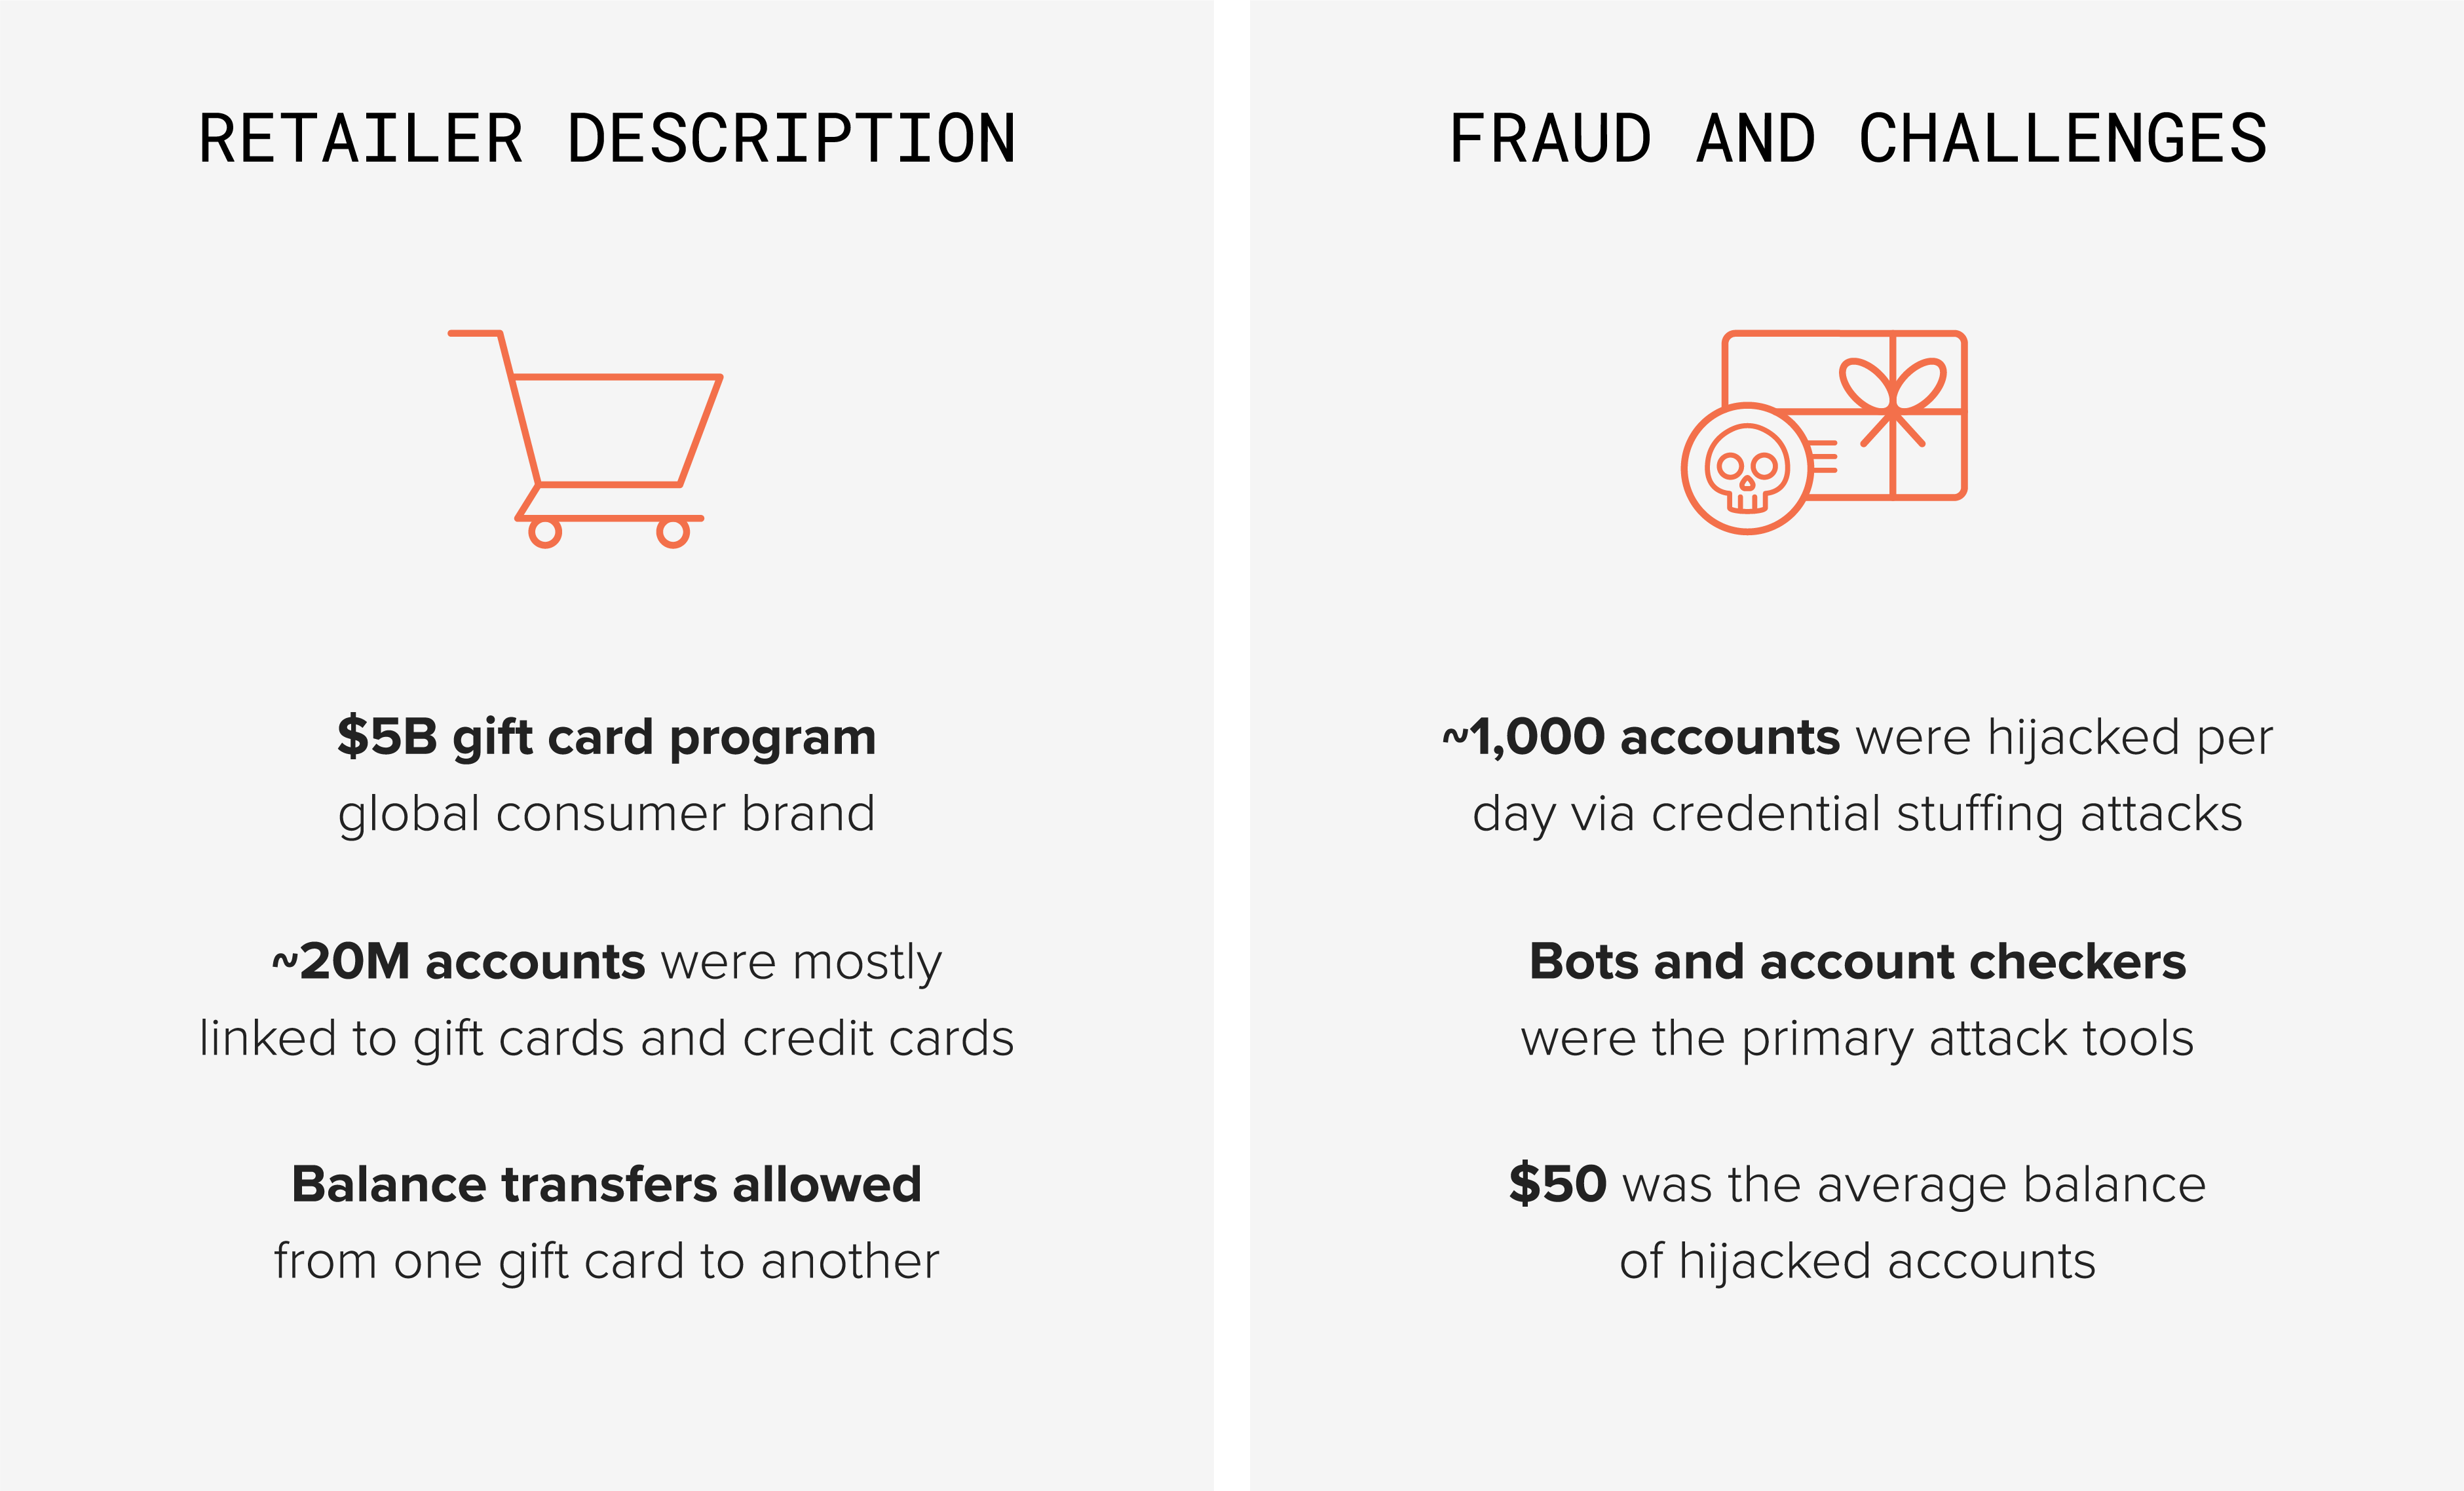
한 포춘 500대 소매업체는 저장 금액이 50억 달러를 넘는 기프트 카드 프로그램을 운영하고 있습니다. 사이버 범죄자들은 이 프로그램을 표적으로 삼아 회사와 고객으로부터 수천만 달러를 훔쳤습니다. 공격자들은 다른 웹사이트 침해 사고로 유출된 자격 증명을 이용해 고객 계정을 탈취하고 기프트 카드의 자금을 빼돌렸습니다. 부정 로그인 시도는 하루 100만 건을 넘어섰으며 로그인 URL로 유입되는 트래픽의 90% 이상을 차지했습니다. 웹 애플리케이션 방화벽, 침입 탐지 및 방지 서비스, 사기 분석과 같은 기존 방어 수단으로는 지속되는 자동화 공격을 막지 못했습니다. 이 포춘 500대 소매업체는 F5 Distributed Cloud Bot Defense를 도입해 계정 탈취를 완전히 근절했습니다.
“문제는 다른 웹사이트에 있었습니다. 고객들이 여러 사이트에서 동일한 비밀번호를 재사용하고 있기 때문입니다. 다른 사이트에서 침해 사고가 발생하면 사기범들은 유출된 인증 정보를 이용해 고객 계정을 탈취합니다. ”
소매업체의 최고정보보호책임자(CISO)
왜 F5인가요?
한 포춘 500대 소매업체는 WAF, IP 평판 피드, 요청 속도 제한 및 기타 방어 조치로도 크리덴셜 스터핑 공격을 막지 못하자 F5를 찾았습니다. 공격자들은 봇넷, 자동화된 계정 검사 도구, 웹 프록시를 사용해 보안 조치를 무력화했습니다. 공격이 절정에 달했을 때 이 소매업체의 웹 애플리케이션을 대상으로 한 공격에는 한 번만 사용되고 다시는 사용되지 않은 신규 IP가 10만 개 넘게 동원되었습니다. 일부 공격자는 사람 방문자의 행동을 모방하기 위해 브라우저 또는 브라우저 에이전트의 동작까지 흉내 냈습니다.
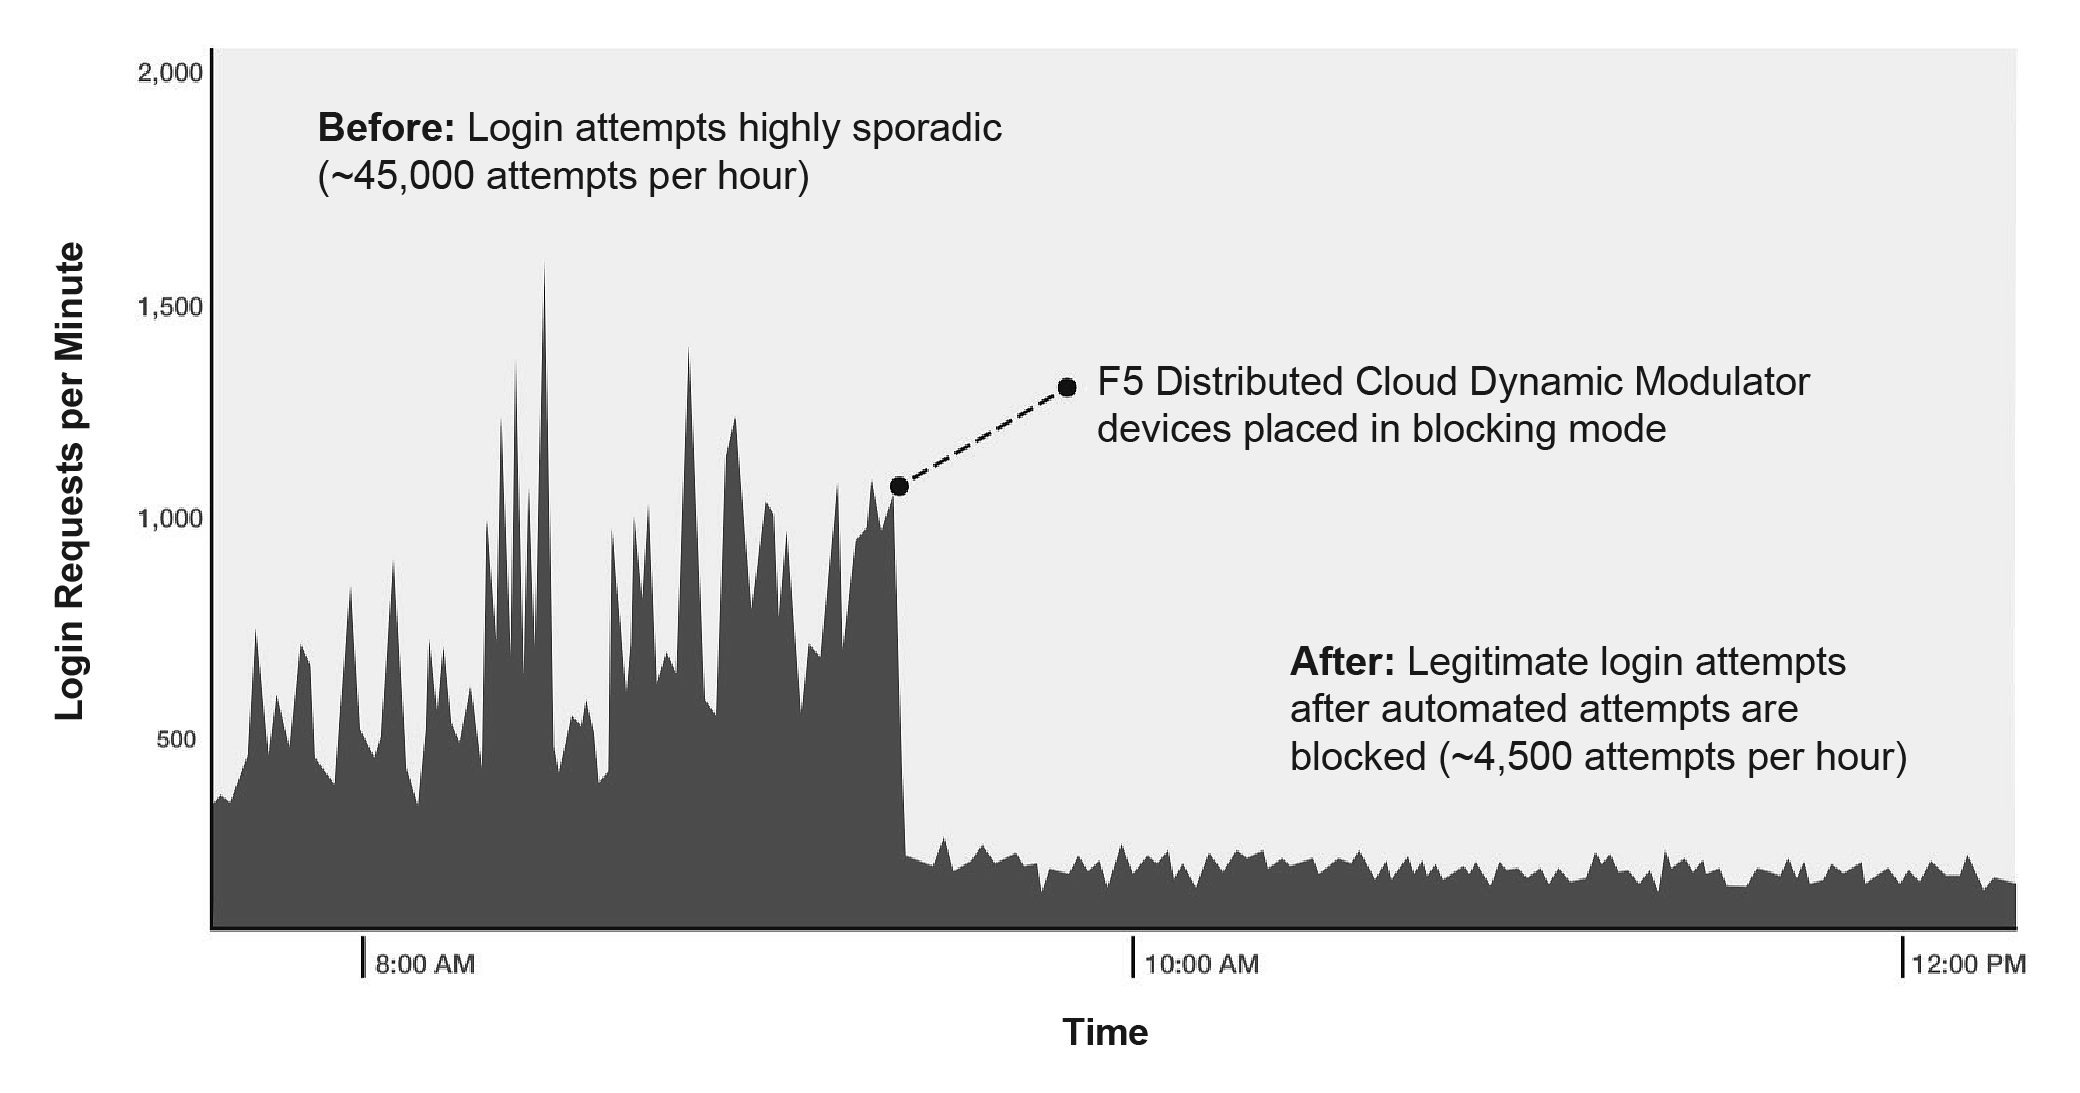
“F5 팀은 저희 팀과 협력하여 처음부터 끝까지 2주 만에 서비스를 가동했습니다. 기존 보안 솔루션과 달리 F5 솔루션의 가치를 실현하기 위해 추가 교육을 받거나 인력을 늘릴 필요가 없습니다. 사용자에게 불편을 주거나 저희 팀에 부담을 가하지 않으면서 공격자를 완벽하게 차단했습니다. ”
소매업체 CISO
자동화된 공격의 구조
결론
Fortune 500대 소매업체인 이 기업은 성공적인 초기 도입에 이어, 추가 웹 애플리케이션과 모바일 애플리케이션에서 사용하는 API 서비스를 보호하기 위해 Distributed Cloud Bot Defense를 확대 적용하고 있습니다. 이를 통해 수천만 달러에 달하는 사기 거래와 지불 거절 수수료를 없앴습니다. 또한 모든 F5 구축 환경에서 수집·연계 분석한 위협 인텔리전스와 F5의 자동화 공격 방지 전문가가 제공하는 컨설팅을 지속적으로 활용하여 사이버 범죄자보다 한발 앞서 대응하고 있습니다.
이점
- 모든 계정 탈취를 방지하고 수천만 달러의 비용을 절감했습니다.
- 악성 봇 및 자동화된 공격을 차단했습니다.
- 차지백 수수료와 고객 지원 문의 전화 감소.
과제
- 포춘 500대 소매업체의 웹사이트를 실시간으로 방어하고 자동화된 공격을 성공적으로 차단했습니다.
- 공격자들이 다른 접근 방식을 채택함에 따라 새로운 대응책을 배포했습니다.
- 2주 이내에 소매업체의 웹 인프라에 배포하고 통합해야 했습니다.