F5 Distributed Cloud API Security
애플리케이션에 매핑된 엔드포인트를 자동으로 검색하고, 원치 않는 연결을 허용 또는 차단 목록으로 관리하며, 비정상적인 동작과 민감한 데이터를 모니터링하세요.
API를 탐색하고 매핑하며, 원치 않는 트래픽과 연결을 차단하고, 데이터 유출을 방지하세요
API 가시성 및 보호 강화
API는 자주 변경됩니다. F5를 사용하면 애플리케이션에 매핑된 모든 API 엔드포인트를 쉽고 지속적으로 식별하고 테스트할 수 있으며, 의심스러운 요청과 엔드포인트를 차단하는 등 비정상적인 활동이나 섀도 API를 지속적으로 모니터링할 수 있습니다. F5 솔루션은 OpenAPI 사양 파일을 자동으로 생성하여 API 엔드포인트를 수동으로 추적하는 작업을 최소화하고, API 보안 정책을 구성하고 배포하는 데 드는 시간을 줄여 줍니다.
데이터 손실 최소화
API를 통해 노출되는 데이터를 더 정확히 파악하고 모니터링하세요. 일반적인 개인 식별 정보(PII), 규정 준수 관련 데이터 유형(예: PCI-DSS, HIPAA, GDPR 등), 사용자 지정 패턴을 비롯해 노출되는 데이터를 더욱 간편하게 검색하고 태그를 지정하며 보고할 수 있습니다. 또한 API를 통한 이러한 데이터의 노출을 제한하거나 마스킹 또는 차단할 수 있습니다.
프로덕션 환경에서 API 취약점 노출 감소
API 코드 리포지토리에 원활하게 통합하여 개발 수명 주기 초기에 API를 검색, 테스트 및 모니터링할 수 있습니다. API가 프로덕션에 배포되기 전에 API와 잠재적 취약점을 파악하고 이해할 수 있도록 지원하여, API가 보안 및/또는 규정 준수 표준을 충족하도록 보장합니다. 표준을 충족하지 못하는 API는 코드 수정이 적용되는 동안 보완 통제로 보호할 수 있어, 검증되지 않은 취약점이 프로덕션에 반영되는 것을 최소화할 수 있습니다.
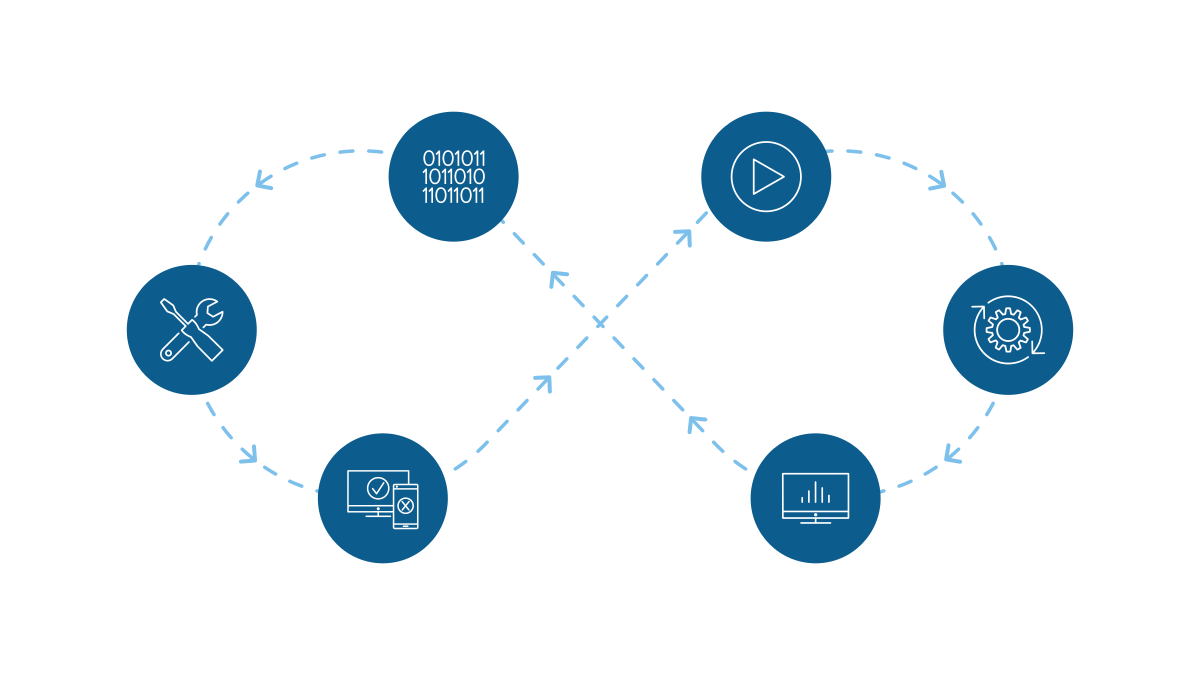
전체 API 수명 주기 보안 달성
설계, 빌드, 테스트부터 프로덕션 운영에 이르기까지 API를 보호하는 포괄적인 접근 방식을 통해 CI/CD 프로세스에 보안을 통합하세요. 당사의 솔루션은 모든 단계에서 API 보안을 보장하며, 출시 전에 잠재적 취약점을 조기에 식별하고 해결하고, 프로덕션 출시 후에는 위협과 오용을 지속적으로 모니터링하고 방어합니다.
제품 개요
Distributed Cloud API Security로 API를 검색하고, 탐지하고, 보호하세요
Distributed Cloud API Security는 데이터 분석의 강력한 기능과 AI 및 머신 러닝에서 얻은 심층적인 인사이트를 결합하여 API를 검색하고 위협을 탐지하며 보호합니다. API 공격을 원활하게 식별하고 차단하며, 취약점을 제거하고 API를 통한 민감한 데이터 유출을 방지합니다. SaaS 기반 포털을 통해 사용자는 전체 API 인벤토리를 더욱 정확하게 파악하고, 최신 애플리케이션의 API 통신에 대한 위협 분석, 포렌식 및 문제 해결을 심층적으로 수행할 수 있습니다.
핵심 기능
완전한 API 검색, 취약점 및 위협 탐지, 지속적인 모니터링과 정책 적용 기능을 결합한 포괄적인 API 보안 접근 방식을 제공하여 조직이 OWASP(Open Web Application Security Project) API Top 10 공격을 탐지하고 차단할 수 있도록 지원합니다.
플랫폼 지원 및 통합
폭넓은 플랫폼 및 클라우드 제공업체 지원
폭넓은 플랫폼 및 클라우드 제공업체 지원
분산 클라우드 서비스는 모든 플랫폼과 퍼블릭/프라이빗 클라우드에서 실행되는 앱에 제공할 수 있습니다. 분산 클라우드 서비스는 VM, 컨테이너, 베어메탈 또는 서버리스 환경에서 실행되는 앱을 연결하고 보호하는 데 도움이 됩니다.



서비스 디스커버리 및 서비스 메시 통합
서비스 디스커버리 및 서비스 메시 통합
Distributed Cloud Services는 여러 서비스 디스커버리 프로토콜을 동시에 지원합니다. Consul, Kubernetes 및 DNS를 별도 설정 없이 바로 사용할 수 있습니다. Istio 또는 Linkerd 서비스 메시를 Distributed Cloud Services 인그레스/이그레스 게이트웨이와 통합할 수 있습니다.
수상 및 인정

리소스
추천
Distributed Cloud API Security 솔루션 개요
데이터 분석의 강력한 기능과 AI 및 머신 러닝이 제공하는 심층적인 인사이트를 결합하여 앱 API를 식별하고 위협을 완화하세요.
개요 읽기