F5 WAF for Distributed Cloud
F5의 AI 기반 WAF는 위험 기반 점수화를 활용해 최첨단 AI 공격을 차단하고, 모든 환경에서 애플리케이션을 간편하고 일관되게 보호합니다.
업계 최고 수준의 F5 WAF와 AI의 강력한 성능으로 공격 차단
AI 기반 위험 점수 산정으로 위협 방어를 강화하고 오탐을 줄이세요
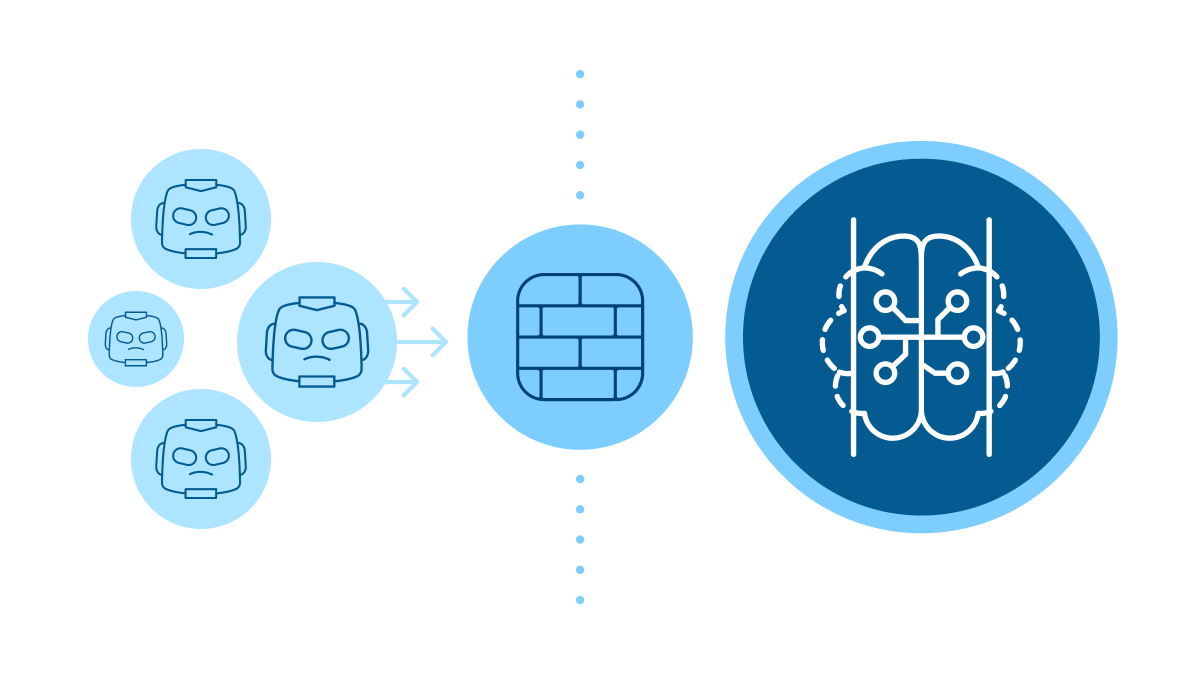
구성 작업이 많은 WAF 운영에서 성과 중심의 탐지 방식으로 전환하세요. AI 기반 기능은 시그니처 기반 및 행동 추적 방식을 보완하여 탐지 성능을 높이고 공격이 발생하기 전에 차단하는 동시에 오탐과 수동 튜닝에 드는 시간을 줄여 줍니다.
에이전틱 위협 인텔리전스로 인사이트를 실행으로 전환
끊임없는 알림에 시달리는 피로에서 벗어나세요. F5 Agentic Threat Intelligence는 외부 관점의 글로벌 위협 동향과 내부 관점의 WAF 텔레메트리를 결합해, 애플리케이션을 겨냥한 활성 CVE 익스플로잇을 자율적으로 연계 분석합니다. 혼란스러운 노이즈 대신, F5는 우선순위가 지정된 즉시 실행 가능한 일일 브리핑과 즉각적인 가상 패치 권장 사항을 제공하여 API와 애플리케이션을 안심하고 보호할 수 있도록 지원합니다.
WAF의 복잡성과 수동 튜닝을 없애세요
F5의 AI 기반 WAF에 기본 탑재된 F5 WAF 이상 탐지는 고유한 트래픽을 지속적으로 분석해 정상 동작의 기준선을 설정하는 자가 학습 엔진입니다. 실시간 요청을 이 기준선과 비교해 점수화함으로써 익스플로잇을 식별하고 오탐을 대폭 줄입니다. 수동 튜닝 없이 즉시 사용할 수 있는 상황별 보안 기능을 활용하세요.
알려진 위협과 의심스러운 행동을 방어하면서 문제 해결 시간을 단축하세요
직관적인 드릴다운 기능을 통해 WAF 시그니처 탐지, DoS 이벤트, 자동화된 위협과 지속적 위협, 기타 모든 클라이언트 상호 작용은 물론 애플리케이션 성능까지 모든 보안 이벤트에 대한 가시성과 인사이트를 신속하게 향상할 수 있습니다. 시그니처 기반 보호와 행동 기반 보호를 결합하면 잠재적인 악의적 행위자를 손쉽게 식별하고, 클라이언트가 알려진 위협 시그니처를 트리거하지 않더라도 조치를 취할 수 있습니다.
제품 개요
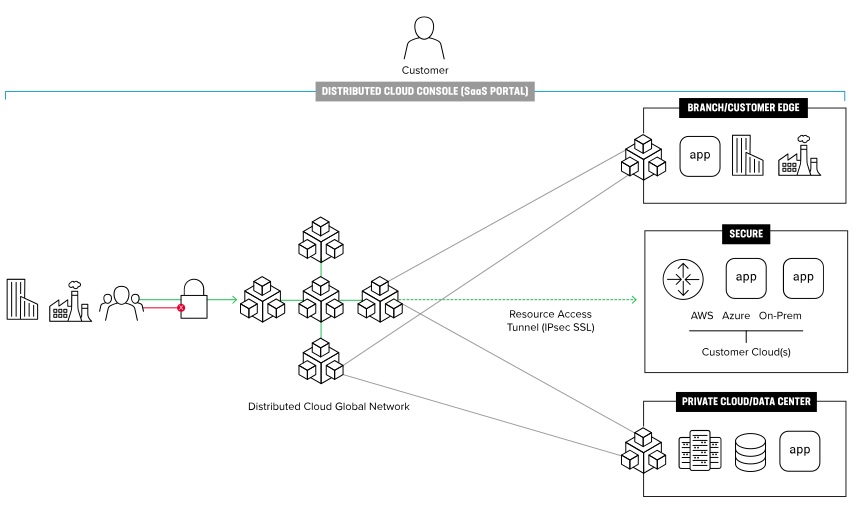
핵심 기능
F5 WAF for Distributed Cloud는 강력한 행동 기반 방어 및 시그니처를 제공하며, AI 기반 기능과 에이전틱 위협 방어를 통합하여 최첨단 AI 기반 공격은 물론 웹 애플리케이션의 네거티브 데이 및 제로데이 공격까지 차단합니다.
플랫폼 지원
폭넓은 플랫폼 및 클라우드 제공업체 지원
폭넓은 플랫폼 및 클라우드 제공업체 지원
Distributed Cloud Services는 모든 퍼블릭/프라이빗 클라우드의 모든 플랫폼에서 실행되는 앱에 제공할 수 있습니다. VM, 컨테이너, 베어메탈 또는 서버리스 환경에서 실행되는 앱을 연결하고 보호하세요.



DevOps 및 SecOps 간소화
DevOps 및 SecOps 간소화
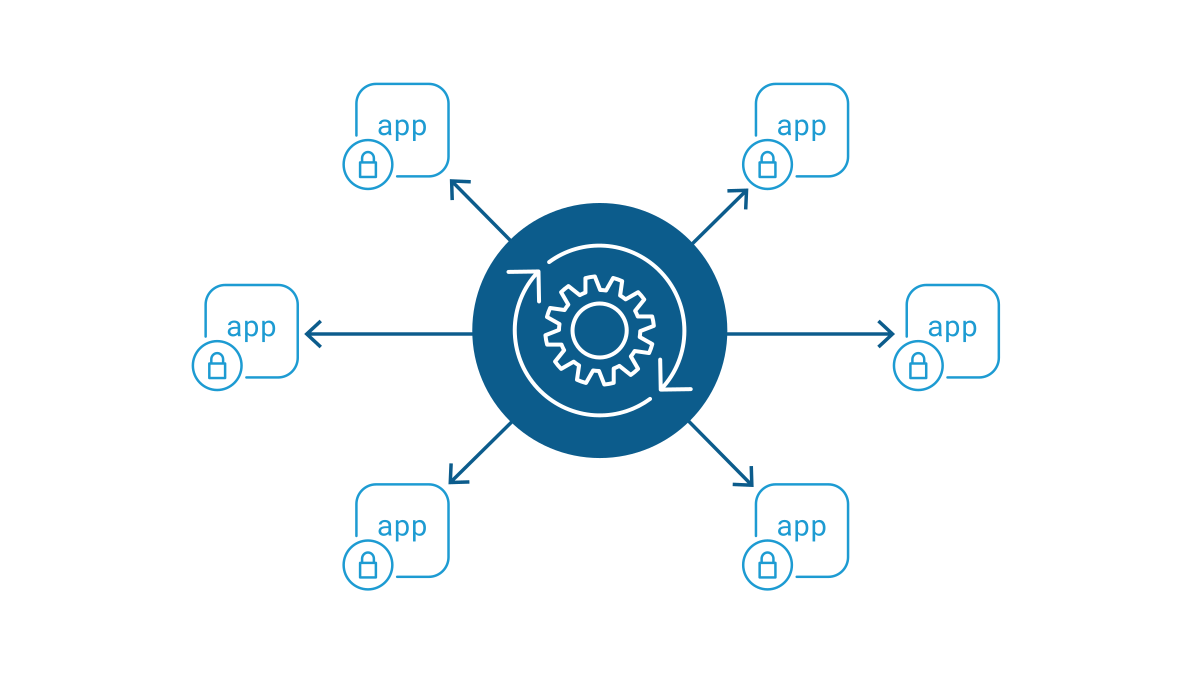
F5의 네이티브 Terraform 공급자, vesctl CLI 도구 및 공개 API는 애플리케이션 팀에 필요한 자동화 기능을 제공합니다. 알림 도구(예: Opsgenie 및 Slack)와 SIEM 도구(예: Splunk 및 Datadog)를 지원하여 DevOps와 SecOps 업무를 간소화합니다.
수상 및 표창

리소스
추천
F5 WAF for Distributed Cloud
F5 WAF는 AI 위험 점수 산정, 에이전틱 위협 인텔리전스 등의 기능을 활용하여 모든 환경에서 애플리케이션을 보호합니다.
개요 보기솔루션 개요
F5 Distributed Cloud WAAP을 통한 유연한 애플리케이션 보안 ›
F5 WAF for Distributed Cloud ›
문서
F5 Distributed Cloud L3-L7 DDoS 완화 ›
OWASP 10대 애플리케이션 보안 위험으로부터 보호하기 ›
보고서
F5, IDC MarketScape: 2024년 전 세계 웹 애플리케이션 및 API 보호 엔터프라이즈 플랫폼 공급업체 평가에서 리더로 선정 ›
동영상
F5 SaaS 기반 배포 모델을 사용하여 앱 취약점 완화하기 ›
블로그
F5, IDC MarketScape: 2024년 전 세계 웹 애플리케이션 및 API 보호 엔터프라이즈 플랫폼 공급업체 평가에서 리더로 선정 ›