
결제 카드 산업 데이터 보안 표준(PCI DSS)
F5 Distributed Cloud 서비스는 레벨 1 서비스 제공업체로서 PCI-DSS를 준수합니다
결제 카드 산업 데이터 보안 표준(PCI DSS)은 결제 카드 계정 데이터의 보안을 장려하고 강화하며, 일관된 데이터 보안 조치가 전 세계적으로 더욱 폭넓게 도입되도록 지원합니다. PCI DSS는 계정 데이터를 보호하기 위한 기술적·운영적 요구 사항의 기준을 제시합니다. PCI DSS는 결제 카드 계정 데이터를 취급하는 환경에 중점을 두고 특별히 설계되었지만, 위협으로부터 보호하고 결제 생태계의 다른 요소를 안전하게 보호하는 데에도 사용할 수 있습니다.
PCI DSS는 카드 소유자 데이터(CHD) 및/또는 민감한 인증 데이터(SAD)를 저장, 처리 또는 전송하거나 카드 소유자 데이터 환경(CDE)의 보안에 영향을 미칠 수 있는 모든 조직을 대상으로 합니다. 여기에는 가맹점, 결제 처리업체, 매입사, 발급사 및 기타 서비스 제공업체를 비롯하여 결제 카드 계정 처리에 관여하는 모든 조직이 포함됩니다.
PCI DSS를 준수하면 기업이 신용카드 데이터를 처리, 저장 및 전송할 때 업계 모범 사례를 따를 수 있습니다. 또한 PCI DSS 준수는 고객과 이해관계자의 신뢰를 높이는 데 도움이 됩니다.
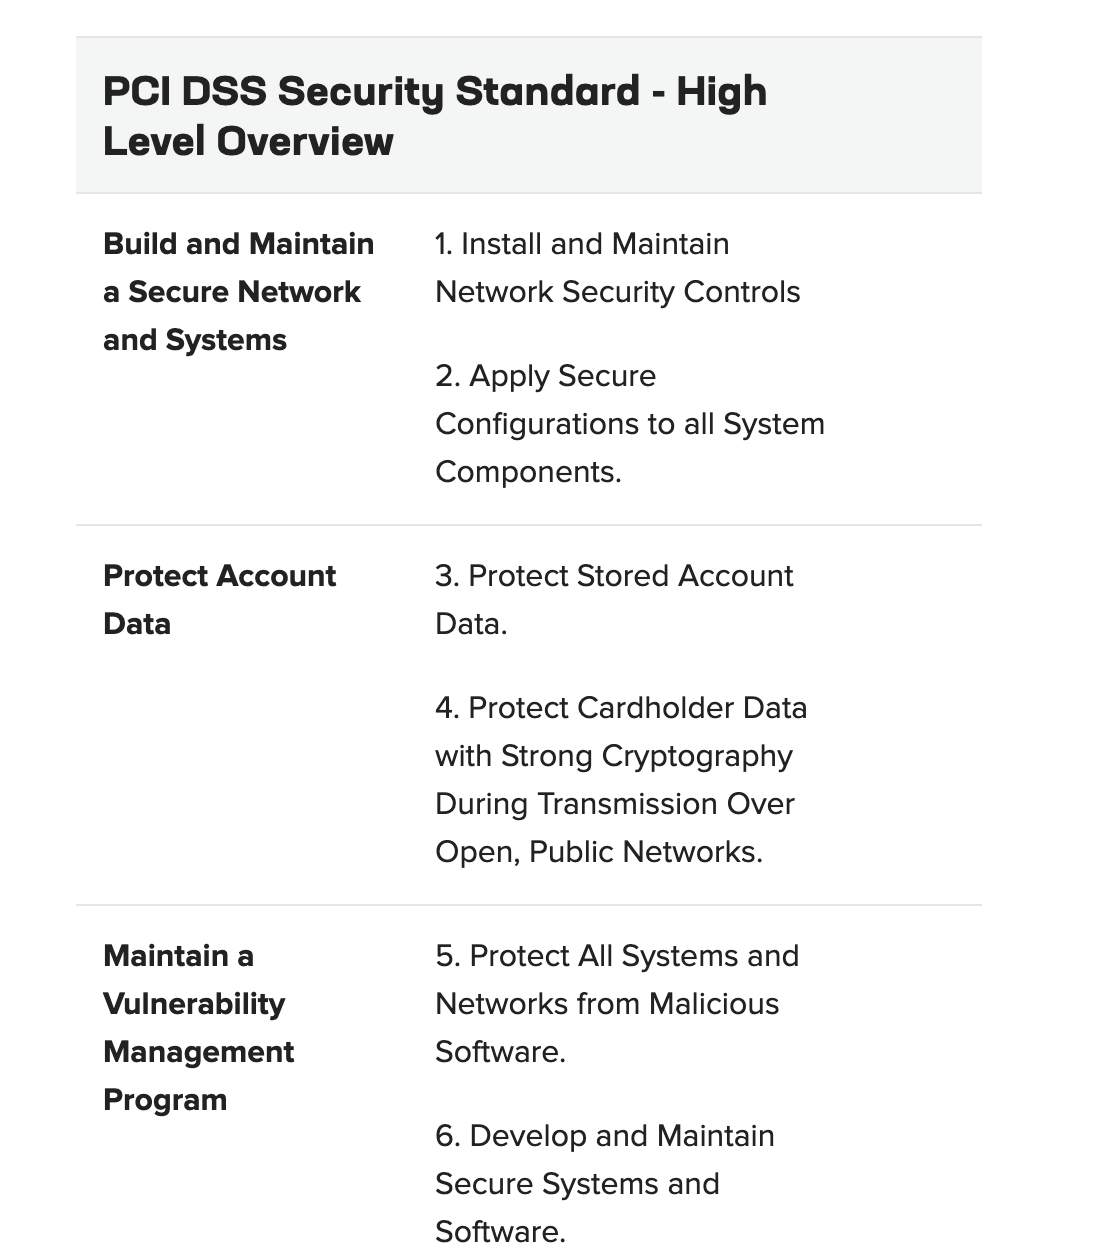
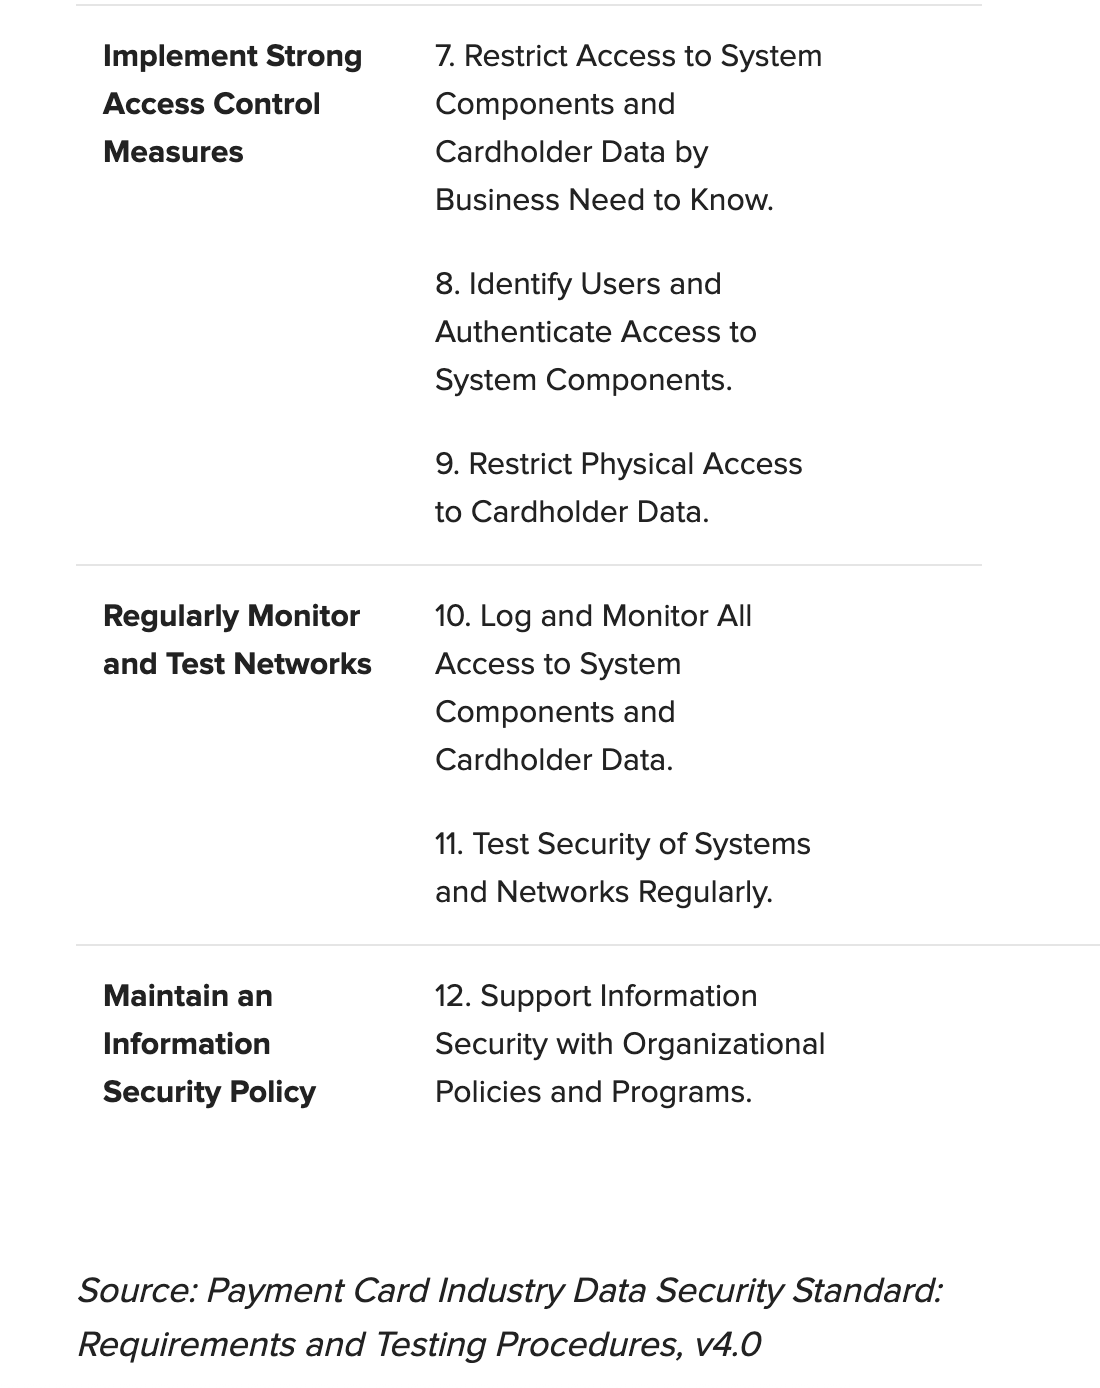
PCI DSS는 계정 데이터를 보호하기 위한 최소한의 요구 사항으로 구성되며, 위험을 더욱 완화하기 위해 추가 통제 및 관행으로 보완될 수 있습니다. 아래 표에는 PCI DSS 요구 사항이 개괄적으로 정리되어 있습니다. F5는 레벨 1 서비스 제공업체에 해당하며 CHD/SAD를 처리, 저장 또는 전송하지는 않지만, 고객의 카드 소유자 데이터 환경(CDE) 보안에 영향을 미칠 수 있습니다.
적용 대상 제품: F5 Distributed Cloud, Bot Defense 및 Silverline
자주 묻는 질문
많은 서비스에서 F5는 서비스 제공에 필요한 개인정보의 ‘처리자’(관리자가 아님) 역할을 합니다. F5가 처리하는 개인정보에 대한 자세한 내용은 각 서비스의 개인정보 처리방침에 명시되어 있습니다. 서비스별 개인정보 처리방침 링크는 F5 개인정보 보호 고지의 소개 페이지에서 모두 확인할 수 있습니다: https://www.f5.com/company/policies/privacy-notice.
F5와 F5의 서비스는 개인 데이터 보호를 최우선으로 하며 최고 수준의 데이터 개인정보 보호 기준을 준수합니다. F5가 수집하는 개인 데이터를 보호하기 위한 기술적·조직적 통제 조치는 개별 서비스 계약(예: 당사의 최종 사용자 서비스 계약에 따라 제공되는 서비스에 적용되는 서비스별 약관) 및 F5의 SOC 2 Type II 보고서에 명시되어 있습니다. F5 글로벌 지원은 ISO 27001 인증을 받았으며, F5 Distributed Cloud 서비스는 ISO 27017 및 ISO 27018 확장이 적용된 ISO 27001 인증을 받았습니다. 또한 F5는 F5 Distributed Cloud 서비스에 대해 레벨 1 서비스 제공업체로서 PCI-DSS를 준수합니다. 특정 F5 서비스 및 F5 하드웨어에는 추가 보안 인증이 적용됩니다. 데이터 보안 관행에 대한 자세한 내용은 다음에서 확인할 수 있습니다: https://www.f5.com/company/policies/privacy-notice.
