
정책 적용이란 무엇인가요?
정책 시행은 액세스가 허용되는 조건을 정의한 하나 이상의 정책에 따라 네트워크 및 애플리케이션의 연결, 액세스, 사용을 관리하는 프로세스입니다.
정책 시행이란 무엇인가요?
컴퓨팅 환경에서 정책 시행은 일반적으로 컴퓨터 또는 통신 네트워크 사용에 관한 특정 요구 사항을 수립하고, 분류하고, 관리하고, 모니터링하며, 자동으로 실행하는 것을 의미합니다. 즉, 정책의 시행뿐만 아니라 더 넓은 의미에서 정책의 정의, 적용 및 관리까지 포함합니다.
정책은 리소스에 액세스할 수 있는 주체, 액세스 시점과 위치, 사용하는 기기 또는 소프트웨어, 액세스 권한이 부여된 후 사용자가 할 수 있는 작업과 할 수 없는 작업, 액세스 허용 기간, 감사 또는 모니터링 방식 등 사실상 모든 ‘누가, 무엇을, 어디서, 언제, 어떻게, 왜’에 관한 매개변수를 다룰 수 있습니다. 또한 허용할 프로토콜, 사용할 포트, 연결 시간 제한과 같은 보다 기술적인 상호 작용이나 요구 사항도 정책에 포함될 수 있습니다.
정책 시행이 중요한 이유는 무엇인가요?
조직은 자산과 서비스를 통제하고 관리하며, 경우에 따라 수익화하기 위해 정책을 수립합니다. 네트워크 정책 시행은 BYOD 요구 사항을 비롯한 데이터 및 자산 보안 조치를 자동화하는 데 도움이 됩니다. 예를 들어 서비스 제공업체는 특정 서비스나 이용 시간대에 따라 차등 요금을 책정할 수 있습니다. 또한 기업의 윤리 기준(예: 회사 장비와 근무 시간을 개인적인 용도로 사용하는 행위)을 준수하도록 하고, 네트워크 사용 현황을 더 정확히 파악하고 관리하는 데에도 활용할 수 있습니다.
정책 시행은 어떻게 작동하나요?
정책 적용은 일반적으로 네트워크에서 게이트웨이, 프록시, 방화벽 또는 기타 중앙 집중식 제어 지점 역할을 하는 소프트웨어나 하드웨어가 담당합니다. 먼저 정책을 정의하고, 위반이 발생할 경우 수행할 하나 이상의 조치를 지정해야 합니다. 정책이 정의되면 해당 소프트웨어나 하드웨어는 네트워크의 정책 적용 지점, 즉 다음 세 단계로 정책 적용이 이루어지는 중심점이 됩니다:
- 연결 또는 요청에 대한 평가
- 평가된 상태를 알려진 정책과 비교하여 해당 연결이 하나 이상의 정책을 위반하는지 판단
- 요청 처리부터 연결 해제 또는 차단 목록 등록에 이르는 후속 조치.
예를 들어, 정책은 알려진 악성 IP 주소를 식별하고 해당 주소에서 발생하는 모든 트래픽을 차단하도록 지정할 수 있습니다. 더 복잡한 정책은 특정 사용자가 일부 애플리케이션에는 연결할 수 있지만 다른 애플리케이션에는 연결하지 못하도록 하거나, 연결 후 수행하는 작업에 따라 더 높은 요금이 부과되도록 할 수 있습니다(예: 고해상도 기기에서 스트리밍 서비스 사용). 이러한 점에서 인증, 권한 부여 및 계정 관리(AAA) 시스템은 정책 시행의 한 형태입니다.
네트워크 정책을 적용하려면 유효한 인증서의 보유 여부, 연결에 사용되는 기기 또는 브라우저의 유형이나 버전, 공격과 관련된 행동 패턴의 부재 등 더욱 정교하고 세분화된 매개변수를 준수해야 할 수 있습니다.
전체 정책 적용 프로세스, 특히 규정 미준수 사례에 대한 모니터링이나 문서화는 정책 적용 솔루션에 포함되는 경우가 많습니다.
여러 F5 제품은 단일 중앙 집중식 제어 지점에서 정책 생성 및 시행을 세부적으로 제어할 수 있도록 지원하는 게이트웨이 또는 전체 프록시 역할을 할 수 있습니다. 특히 BIG-IP Policy Enforcement Manager (PEM)는 서비스로 수익을 창출하고 네트워크 성능을 개선하려는 서비스 제공업체를 위한 정교한 제어 기능을 제공합니다. 기업의 경우 BIG-IP Access Policy Manager (APM)는 VPE(Visual Policy Editor)라는 그래픽 사용자 인터페이스를 통해 애플리케이션 액세스를 컨텍스트 기반으로 관리할 수 있도록 지원하며, ID 인식형 컨텍스트 기반 정책을 손쉽게 생성, 편집 및 관리할 수 있습니다.
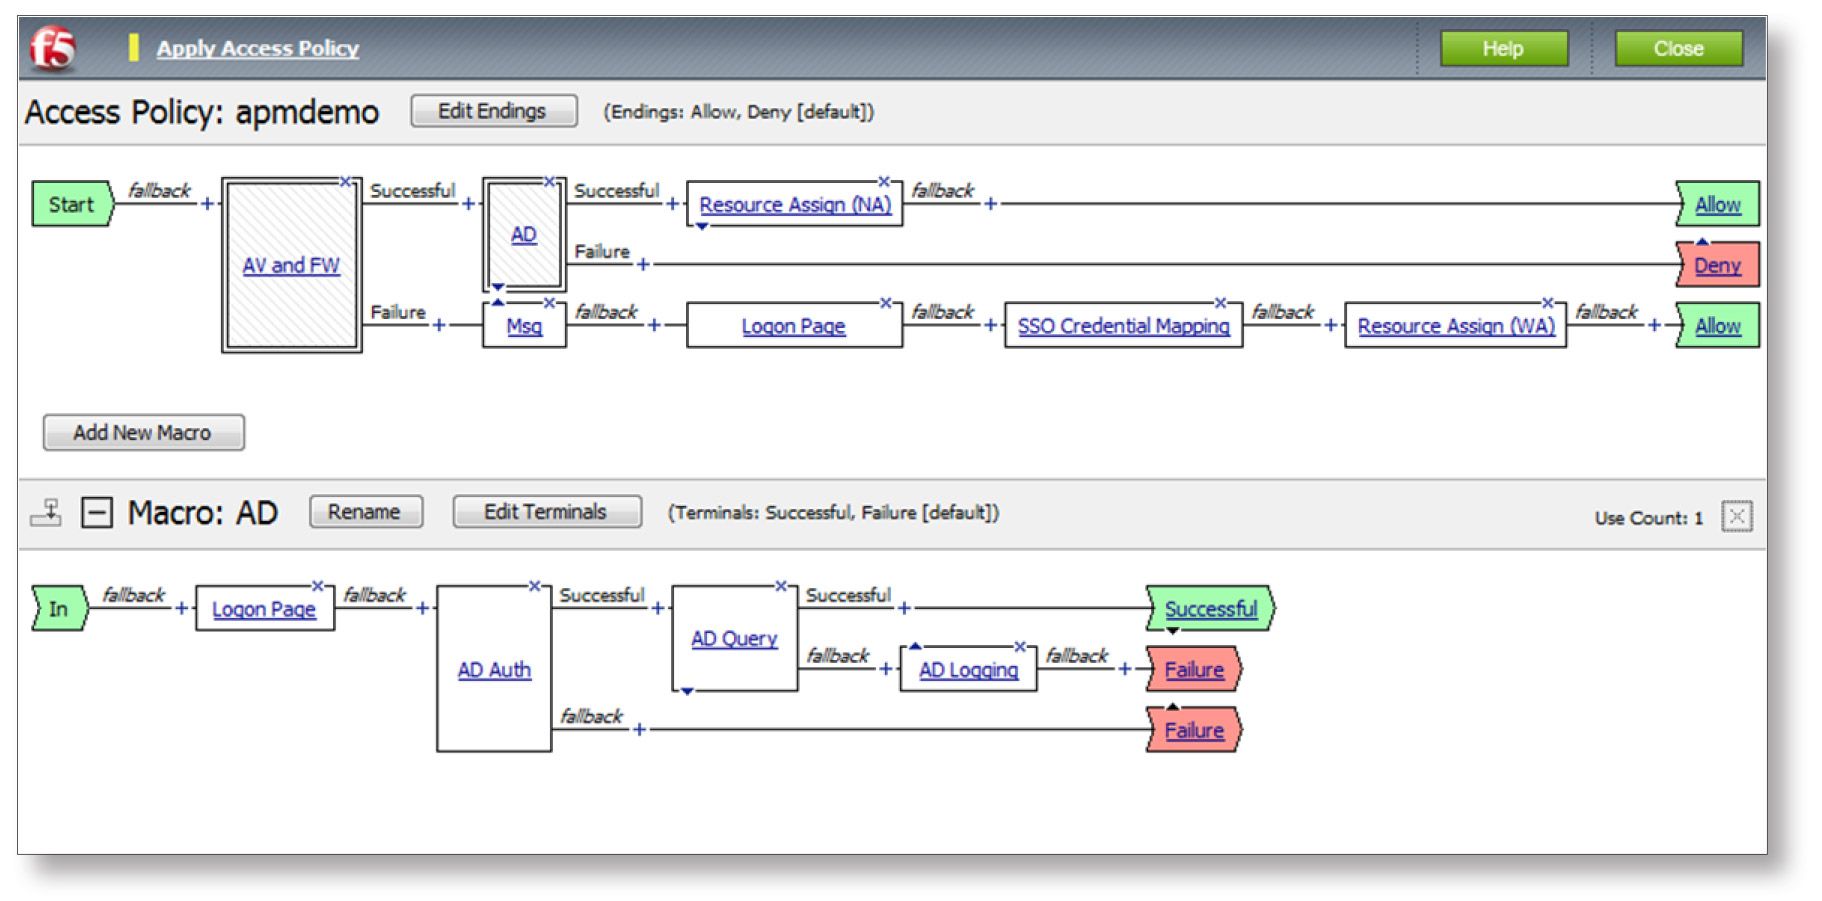
그림 1: BIG-IP APM Visual Policy Editor
