BIG-IP Next for Kubernetes로 클라우드 네이티브 네트워크로의 전환 촉진
복잡한 네트워크를 클라우드 네이티브 인프라로 전환하기 위한 네트워킹 및 보안의 중심점
Kubernetes 네트워킹은 여러 네트워크와 통합하거나 HTTP/HTTPS 이외의 프로토콜을 지원하도록 설계되지 않았습니다. BIG-IP Next for Kubernetes는 Kubernetes 클러스터의 인그레스/이그레스 네트워킹 제어 및 보안을 위한 중앙 지점을 제공합니다. Kubernetes 설계 패턴을 사용하여 Kubernetes와 완벽하게 상호 운용되므로 보안 정책 및 더 광범위한 네트워크와 원활하게 통합할 수 있으며, 복잡성과 운영 비용을 줄일 수 있습니다.
- Kubernetes를 광범위한 네트워크와 통합 여러 네트워크와 원활하게 통합할 수 있도록 인그레스 및 이그레스 트래픽 관리와 라우팅을 지원합니다.
- 클라우드 네이티브 네트워크에서 네트워크 기능 및 4G/5G 프로토콜 매핑 지원Kubernetes에서 지원하지 않는 Diameter, SIP, GTP, SCTP 등의 4G 및 5G 프로토콜을 지원합니다.
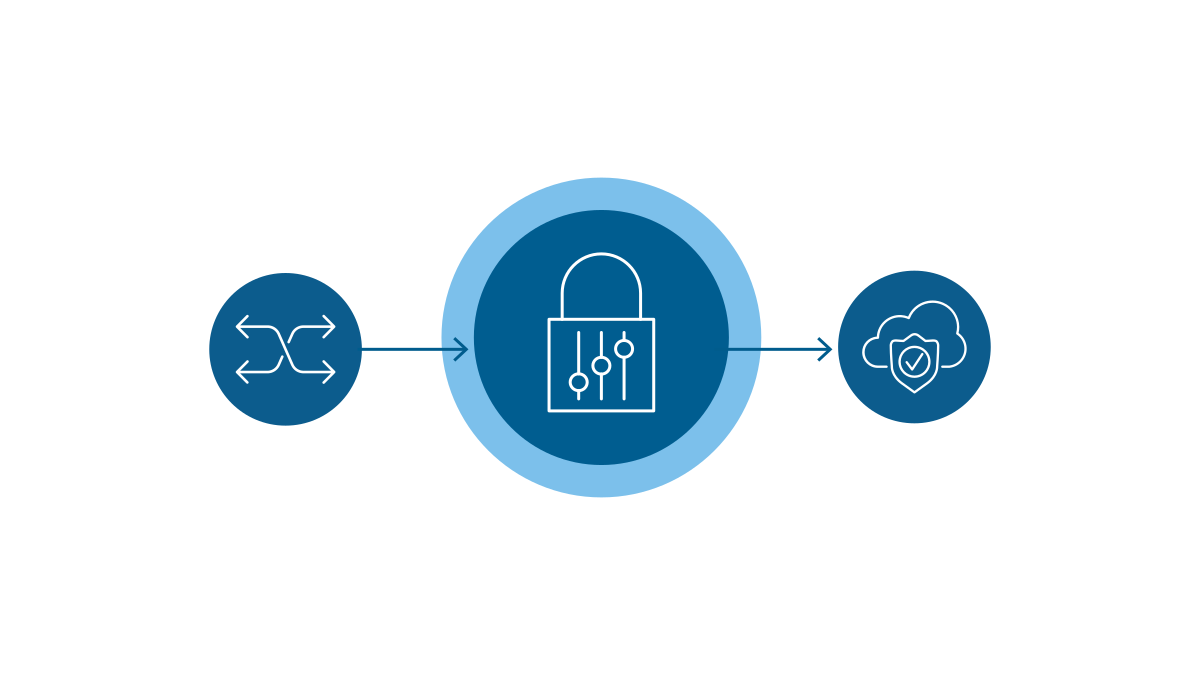
완벽한 네트워크 격리를 보장하는 단일 보안 제어 지점
BIG-IP Next for Kubernetes는 여러 네트워크로 들어오고 나가는 트래픽을 관리합니다. BIG-IP Next for Kubernetes가 없으면 각 네트워크마다 여러 개의 외부 방화벽이 필요하며, 이러한 연결을 관리할 방법도 없습니다. BIG-IP Next for Kubernetes를 사용하면 제로 트러스트 아키텍처를 구현하고, 방화벽 및 DDoS 보안을 위해 Kubernetes 클러스터로 들어오고 나가는 트래픽을 단일 지점에서 처리할 수 있습니다. 따라서 네트워크 전반의 여러 위치에서 수행해야 했던 보안 구현을 크게 간소화할 수 있습니다.
- 안전한 인그레스 및 이그레스 BIG-IP Next for Kubernetes는 방화벽 및 DDoS 방어와 같은 보안 서비스를 인그레스 및 이그레스에 적용할 수 있도록 지원합니다.
- 토폴로지 숨기기 인그레스에서 토폴로지를 숨기면 클러스터 내부 구조가 노출되지 않습니다.
- 트래픽 가시성중앙 제어 지점에서 인그레스 및 이그레스의 가입자별 트래픽 가시성을 확보하면 규정 준수 추적 및 과금에 필요한 추적성을 보장할 수 있습니다.
4G 및 5G 클라우드 네이티브 인프라—코어 및 엣지 배포
BIG-IP Next for Kubernetes는 강력한 소비자 및 엔터프라이즈용 5G 솔루션의 기반을 마련하는 5G 코어 솔루션을 지원합니다. 네트워크 슬라이싱 및 MEC와 같은 새로운 서비스 기반 인프라 사용 사례를 통해 특정 고객과 애플리케이션에 리소스를 동적으로 할당할 수 있습니다. BIG-IP Next for Kubernetes는 컨테이너 클러스터에 대한 남북 방향 트래픽의 인그레스 및 이그레스를 제공합니다.
- 코어, 에지 및 파 에지 확장BIG-IP Next for Kubernetes는 코어의 소수 초대형 셀 사이트부터 에지 및 파 에지의 다수 소형 셀 사이트까지 확장할 수 있습니다.
- 클라우드 네이티브로 새로운 차원의 유연성 확보서비스 제공업체는 클라우드 네이티브 아키텍처로 5G 코어를 구축하여 운영 자동화, 유연성 및 적응성을 한 차원 높일 수 있습니다.
AI 데이터 센터 인프라를 위한 고성능 네트워킹 및 보안
BIG-IP Next for Kubernetes는 대규모 AI 인프라를 위한 고성능 트래픽 관리 및 보안을 제공합니다. 모델 학습 중 데이터 수집 성능과 GPU 활용률(https://www.f5.com/partners/technology-alliances/nvidia)을 높이고, 검색 증강 생성(RAG)의 성능을 개선하여 추론 과정에서 더 나은 사용자 경험을 제공합니다.
- AI 인프라 성능 최적화 대규모 AI 인프라를 위한 고성능 트래픽 관리. 내부 네트워크 인프라의 병목 현상을 제거하여 AI 인프라 투자 효과를 극대화합니다.
- 멀티테넌시 지원 AI 애플리케이션을 위한 멀티테넌시 및 네트워크 격리를 지원하여 단일 AI 인프라에서 여러 사용자와 워크로드를 효율적으로 배포할 수 있습니다.
- 제로 트러스트 보안 적용 엣지 방화벽, DDoS 완화, API 보호, 침입 방지, 암호화, 인증서 관리 등 핵심 보안 기능과 제로 트러스트 아키텍처를 통합합니다.
제품 개요
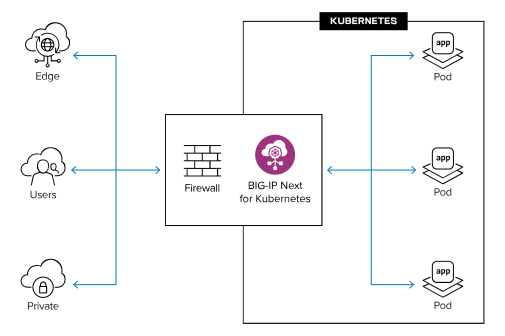
복잡한 네트워크에서 컨테이너 클러스터로 들어오고 나가는 트래픽을 관리하는 단일 제어 지점
BIG-IP Next for Kubernetes는 North/South 게이트웨이에 Kubernetes 리소스로 배포되어 Kubernetes 오케스트레이션 환경의 일부가 됩니다. 컨테이너 클러스터의 인그레스 및 이그레스 트래픽을 제어하여 트래픽 관리 및 제어, 부하 분산, 보안, 노드 간 가시성을 지원합니다.
온프레미스
데이터 센터, 코어 및 엣지에서 애플리케이션을 확장하고 보호하세요.
프라이빗 클라우드
온프레미스 또는 코로케이션 시설의 프라이빗 클라우드 환경에 배포하세요.
핵심 기능
BIG-IP Next for Kubernetes는 서비스 제공업체 네트워크의 요구 사항을 충족하기 위해 중요한 네트워크 기능을 Kubernetes 환경에 제공한다는 점에서 독보적입니다. 4G 및 5G 시그널링을 제어하는 동시에 필요한 보안과 가시성을 제공합니다.
Kubernetes 인그레스 및 이그레스
복잡한 네트워크를 위해 설계된 단일 네트워킹 제어 지점을 제공합니다.
멀티 프로토콜 4G 및 5G
SCTP 및 Diameter와 같은 통신 프로토콜을 사용하는 통신사 네트워크 기능을 지원합니다.
Network security
인바운드 및 아웃바운드 트래픽을 제어합니다.
가시성
수익 보장을 위한 통계 및 분석.
관리
Kubernetes에서 오케스트레이션 및 구성됩니다.
완전한 Kubernetes 통합
Kubernetes 패턴을 수용하고 확장합니다.
플랫폼 지원 및 통합
Kubernetes 통합
플랫폼 지원 및 통합
F5 파트너 CNF 인증 프로그램
BIG-IP Next for Kubernetes에서 파트너 CNF의 상호 운용성 인증
F5와 파트너사는 벤더 CNF를 사용하는 클라우드 네이티브 환경에서 BIG-IP Next for Kubernetes의 온보딩, 통합, 배포 및 수명 주기 관리를 인증합니다.
리소스
추천
5G로 인해 클라우드 네이티브 애플리케이션 아키텍처가 필수로 부상
클라우드 네이티브 아키텍처로의 전환은 서비스 제공업체에 많은 이점과 과제를 안겨줍니다. F5의 클라우드 네이티브 솔루션은 5G 도입을 가속화하는 데 도움이 됩니다.
기사 읽기