공공 부문 애플리케이션 현대화의 3대 트렌드
민첩성과 보안의 균형
소개
공공 부문을 포함한 대부분의 조직은 시간이 지남에 따라 노후화된 레거시 애플리케이션이 누적되면서 애플리케이션 포트폴리오에 부담을 안게 됩니다. 빠듯한 예산, 커지는 사이버 보안 우려, 레거시 애플리케이션과 인프라 유지 관리의 어려움으로 인해 기관의 기존 IT 리소스가 과부하 상태에 놓이고 있습니다.
오늘날 많은 정부 기관은 방대한 양의 데이터를 관리하고 보호하는 동시에 비용을 절감하고 늘어나는 사용자에게 서비스를 제공해야 한다는 압박을 점점 더 크게 받고 있습니다. 다행히 연방, 중앙, 광역, 주 또는 지방 정부 기관을 막론하고 혁신성, 민첩성, 효율성이라는 업무 요구 사항을 완벽하게 충족하기 위해 최신 애플리케이션을 도입하는 사례가 늘고 있습니다. 이 글에서는 오늘날 주목받는 공공 부문 IT 현대화의 3대 트렌드를 살펴보겠습니다.
최고 트렌드 #1
레거시 애플리케이션 마이그레이션
어떤 과제가 있나요?
많은 공공 부문 기관은 정적이고 인적 오류에 취약하며 지나치게 복잡한 기존 네트워크 아키텍처를 사용하고 있습니다.
왜 이것이 중요할까요?
레거시 시스템을 관리하려면 상당한 운영비용(OpEx)이 필요하고 총소유비용(TCO)이 증가하며, 비효율적이고 보안에 취약한 레거시 앱을 유지하는 데 귀중한 시간과 리소스가 투입됩니다. 특히 앱 개발팀은 레거시 아키텍처, 비효율적인 수동 프로세스, 그리고 앱 개발 수명 주기에 원활하게 통합되지 않는 검토 및 절차로 인해 어려움을 겪습니다.
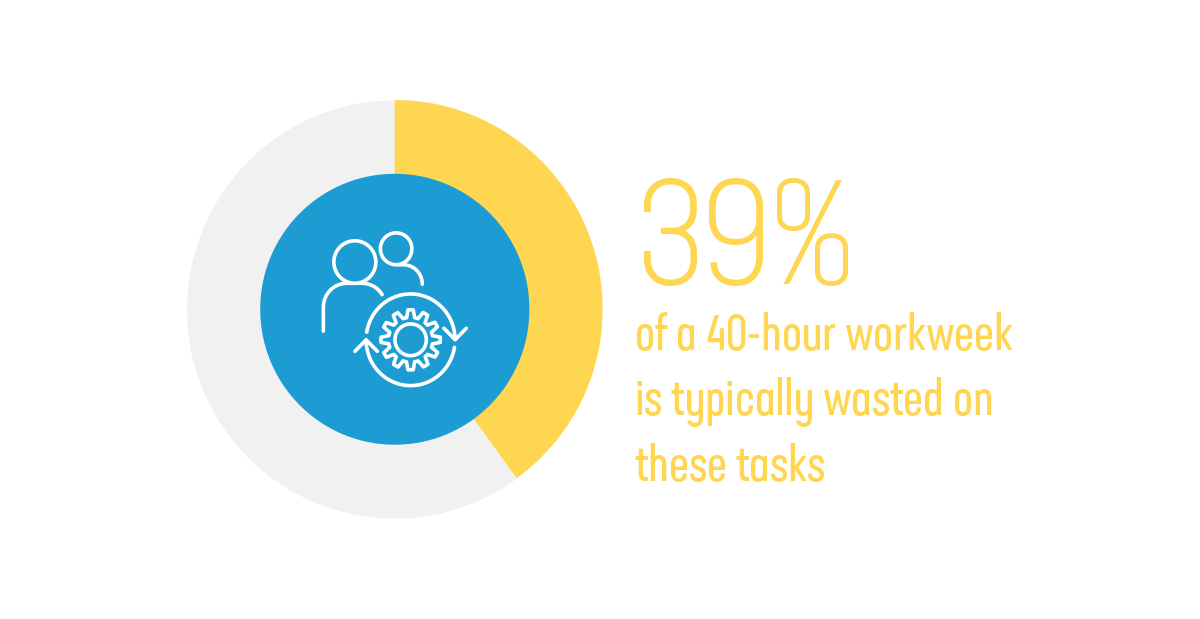
레거시 애플리케이션에서 마이그레이션하는 것은 전체 과제의 절반에 불과합니다. 최근 설문 조사에 따르면 DevOps 환경의 개발자들은 파이프라인 디버깅, 테스트 및 빌드 완료 대기 등의 작업을 관리하는 데 매주 15시간을 소비하고 있습니다.1 반복적인 DevOps 작업을 자동화하는 등 프로세스를 간소화하는 데 도움이 되는 적절한 최신 앱 개발 솔루션을 찾는 것이 매우 중요합니다. 일반적으로 주 40시간 근무 중 39%가 이러한 작업에 낭비됩니다.
주요 트렌드 #2
현대적인 디지털 경험과 같은 새로운 기능 통합
어떤 과제가 있을까요?
노후화되고 복잡한 공공 부문 네트워크 아키텍처와 애플리케이션 개발 및 배포 프로세스로 인해, 정부 기관은 일반 사용자용 앱 수준의 디지털 경험을 국민과 공무원에게 제공하기가 어렵습니다.
왜 이것이 중요할까요?
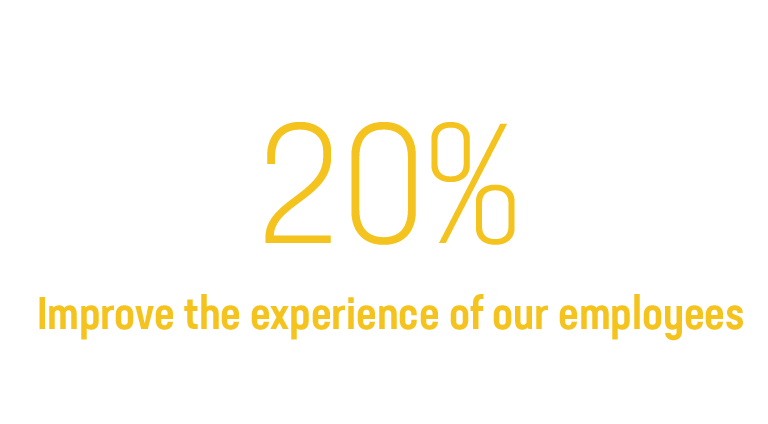
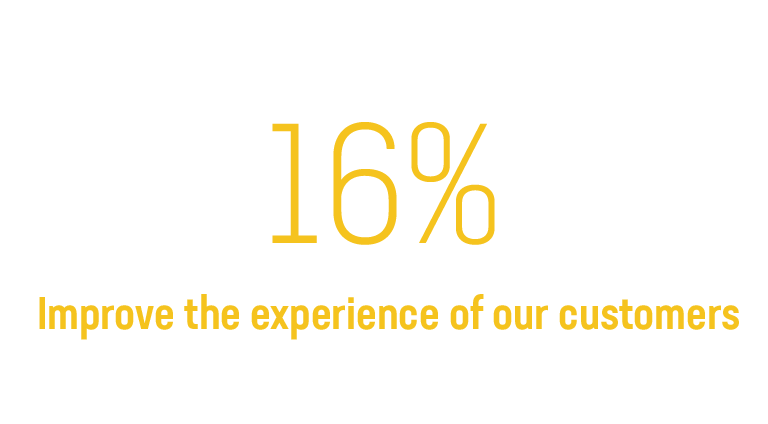
BCG는 최근 36개국 24,500명을 대상으로 정부 서비스 이용 시 디지털 채널 활용에 관한 설문조사를 실시했습니다. 응답자의 76%는 정부 서비스가 최고의 민간 부문 조직이 제공하는 서비스와 비슷하거나 더 나은 수준이어야 한다고 답했습니다.2시민과 정부 직원이 기대하는 긍정적인 디지털 경험에 대한 요구가 커지는 상황에 발맞추지 못하면, 정부 기관은 IT의 효율성을 유지하지 못할 수 있습니다. 고객 중심적 사고를 바탕으로 디지털 경험을 구축하는 것은 쉽지 않은 과제입니다. 애플리케이션 개발팀이 임무를 완수하려면 적합한 인재와 리더십, 솔루션이 필요합니다.
주요 트렌드 #3
진화하는 사이버 공격에 대한 방어
어떤 과제가 있나요?
공공 부문 기관은 해커, 사이버 범죄자, 악의적인 의도를 가진 타국 정부의 주요 공격 대상입니다. 또한 정부의 방대한 온라인 활동 영역은 공격 표면을 크게 확대합니다.
왜 이것이 중요할까요?
진화하는 애플리케이션 개발 및 현대화 프로세스와 관련된 보안 취약점은 정부 기관을 대상으로 한 공격과 악용을 성공으로 이끌 수 있으며, 그 결과 국민과 직원의 개인 식별 정보(PII), 국가 및 군사 기밀, 자금이 유출될 수 있습니다. 미국의 NIST 및 DISA나 유럽의 NIS 2 지침과 같은 정부 보안 가이드라인을 준수하는 것 외에도, 많은 기관이 DevSecOps와 제로 트러스트 접근 방식의 도입을 모색하고 있습니다.
F5 Labs는 최근 미 공군의 초대 최고 소프트웨어 책임자였던 니콜라 샤이앙(Nicolas Chaillan)을 인터뷰했습니다. 그는 자신의 IT 팀이 미 공군 내에서 방대한 DevSecOps 시스템을 어떻게 운영했는지 들려주었습니다.
“DevSecOps가 제대로 시행된다면 시스템을 속이거나, SolarWinds 침해 사고에서 보았듯이 파이프라인을 우회하는 요소를 배포하기가 매우 어려울 것이라고 생각합니다.”라고 Chaillan은 말합니다. “보안이 프로세스 자체에 내재되어 있기 때문입니다.”4
1 새로운 연구에 따르면 미국 기업들은 많은 개발자와 DevOps 담당자들이 답답하게 여기는 업무에 혁신 대신 연간 약 610억 달러를 지출하고 있습니다, Garden
2 글로벌 신뢰의 필수 과제 , BCG + Salesforce
3 고객 중심 정부 기술 혁신의 가능성(과 위험성), Forrester
4 제로 트러스트로 DevSecOps 및 마이크로서비스의 과제 해결, F5 Labs