은행 사이버 보안을 위협하는 3대 요소
무엇이 위험에 처해 있을까요? 바로 고객과 브랜드입니다.
데이터 유출은 금융 기관의 수익에 부정적인 영향을 미칩니다. 하지만 그보다 더 심각하고 회복하기 어려운 것은 브랜드가 입는 피해입니다. 이는 악의적 행위자와 그들이 보유한 위협 수단, 그리고 금융 기관과 그들이 구축한 방어 체계 간의 군비 경쟁과도 같으며, 그 균형은 끊임없이 변합니다. 공격자들이 노리는 것은 위험을 감수할 만큼 매우 가치 있는 고객의 개인 식별 정보(PII)입니다.
2023년 기준 주요 위협과 그로 인한 피해 및 예방 방법
DDoS 공격
이제 DDoS 공격은 금융 기관에서 보고되는 전체 위협의 무려 41%를 차지합니다. 공격이 성공하면 금융 서비스에서 ‘서비스’가 사라지는 셈입니다. 고객이 핵심 서비스를 이용하기 위해 뱅킹 앱에 갑자기 접속할 수 없게 되거나, 네트워크 속도가 극도로 느려지고, 심지어 시스템이 완전히 오프라인 상태가 되는 등의 피해가 흔히 발생합니다.
탐지: 정상적인 네트워크 트래픽과 신속하게 비교할 수 있는 방법을 마련하여 공격 상황의 양상을 파악합니다.
차단 콘텐츠, 지리적 위치 및 트래픽 속도를 기반으로 IP를 차단합니다.
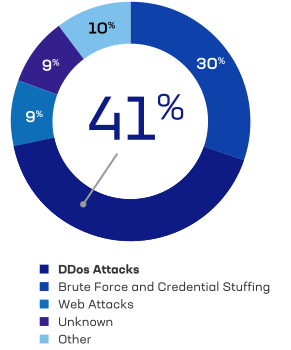
F5 보안 사고 대응팀에 보고된 금융 서비스 기관의 보안 사고
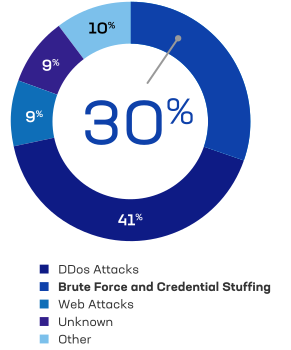
무차별 대입 공격 및 크리덴셜 스터핑
무차별 대입 및 크리덴셜 스터핑 공격은 악의적 공격자들이 가장 노리는 수법으로, 고객 계정 탈취와 계정 잠금 등 가장 큰 피해를 초래합니다.
예방: 강력한 비밀번호 정책과 다단계 인증(MFA)을 적용합니다.
차단하려면 조기에 탐지하고 로그인 실패 증가를 파악해야 합니다.
웹 공격
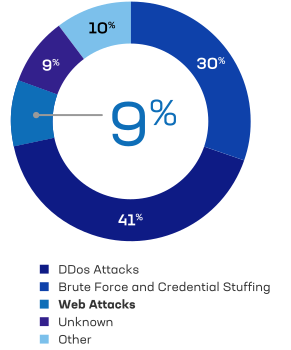
다행히도 웹 공격은 실제로 감소하고 있으며, 현재 금융 기관이 직면한 보안 위협 중 단 9%만을 차지합니다.
예방하려면 웹 앱 및 관련 기술의 패치를 최신 상태로 유지하고 웹 애플리케이션에 대한 침투 테스트를 실시하세요.
탐지 웹 프로토콜 검사를 위해 웹 애플리케이션 방화벽(WAF)을 사용합니다.
공격에 대해서는 살펴봤습니다. 그렇다면 이제 공격 대상은 어떨까요?
위에 나열된 공격이 지속적으로 빈번하게 발생한다는 점을 고려하면, 표적이 된 기술 대부분이 로그인 페이지, API, 익명 파일 전송 프로토콜(AFTP) 등 일종의 인증 기술과 관련되어 있다는 사실은 놀랍지 않습니다. 웹사이트와 DNS는 모두 취약점 악용이나 DDoS를 통한 공격에 노출될 수 있으므로, 이러한 공격 벡터가 각 표적과 어떻게 연결되는지는 파악하기 어렵습니다.
다음 단계는 무엇일까요? 저희가 도와드리겠습니다.
다른 부문과 비교할 때 은행 업계는 실질적이고 포괄적인 사이버 보안 프로그램을 더욱 중요하게 여기는 경향이 있습니다. 하지만 공격자의 동향과 엔트로피에 대응하면서 보안 프로그램을 구축하고 유지하는 데 있어서는 다른 업계와 마찬가지로 많은 과제에 직면해 있습니다.
위험과 비용을 모두 최소화하는 데 도움이 되는 F5의 금융 서비스 보안 솔루션에 대해 알아보세요.
자세히 알아보기