NVIDIA 클라우드 파트너 네트워킹으로 안전한 AI 클러스터 확장
NVIDIA Cloud Partner Common Networking 아키텍처에 맞게 설계된 NVIDIA BlueField-3 DPU 기반 F5 BIG-IP Next for Kubernetes로 처리량을 높이고, 테넌트 격리를 강화하며, 호스트 CPU 용량을 확보하세요.
AI를 위한 Kubernetes 네트워킹 가속화 및 보안 강화
F5 BIG-IP Next for Kubernetes는 NVIDIA BlueField-3 DPU에서 실행되어 멀티테넌트 AI 클러스터에 고성능 인그레스 및 이그레스, 통합 보안, 애플리케이션 인식 트래픽 관리를 제공합니다. 네트워크 및 보안 처리를 DPU로 오프로드하여 호스트 CPU 리소스를 AI 워크로드에 온전히 활용할 수 있습니다.
주요 이점
인그레스 및 이그레스 가속화
NVIDIA DOCA와 BlueField-3 DPU 하드웨어 가속을 활용하여 AI 학습 및 추론 워크로드에 고대역폭·저지연 네트워킹을 제공하세요.
호스트 CPU에서 보안 처리를 오프로드
방화벽 ACL과 DDoS 완화 기능을 BlueField-3 DPU로 오프로드하여 귀중한 호스트 CPU 리소스를 소모하지 않고 민감한 AI 워크로드를 보호하세요.
대규모 환경에서 테넌트 격리
Kubernetes 네임스페이스를 분할된 네트워크 경로에 매핑하고, 멀티테넌트 AI 클러스터 전반에 전용 보안 및 트래픽 정책을 적용하세요.
Kubernetes 네이티브 API로 자동화
CNCF Gateway API, 오퍼레이터 및 CRD를 사용하여 배포를 자동화하는 동시에 Kubernetes를 데이터 센터급 네트워킹 및 보안 기능으로 확장하세요.
이 참조 아키텍처에서 알아볼 내용
NCP 패브릭 설계
컨버지드 네트워크 설계, NVIDIA BlueField-3 DPU 배치, EVPN-VXLAN 세분화 및 BGP 연결을 이해합니다.
가속화된 서비스 배포
DPU, Kubernetes 노드 및 종료 VLAN, Gateway API 서비스, 가속화된 인그레스 및 이그레스를 구성합니다.
대규모 환경에서도 안전하게 운영
테넌트 격리, 방화벽 정책, 텔레메트리, 로깅, 문제 해결 및 실시간 트래픽 캡처를 적용하세요.
참조 아키텍처 살펴보기
아키텍처
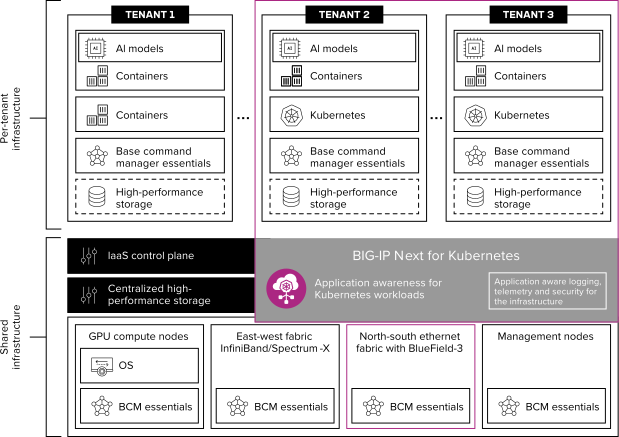
안전하고 가속화된 NVIDIA NCP 패브릭 설계
NVIDIA NCP 공통 네트워킹 아키텍처에서 F5 BIG-IP Next for Kubernetes가 NVIDIA BlueField-3 DPU에서 어떻게 실행되는지 알아보세요. 이 설계는 Kubernetes 애플리케이션 및 네임스페이스 컨텍스트를 가속화된 인그레스 및 이그레스, EVPN-VXLAN 세분화, BGP 라우팅, 보안 정책, 그리고 멀티테넌트 AI 클러스터 전반의 관측 가능성과 연결합니다.
배포 및 운영
DPU 가속 서비스를 배포하고 운영
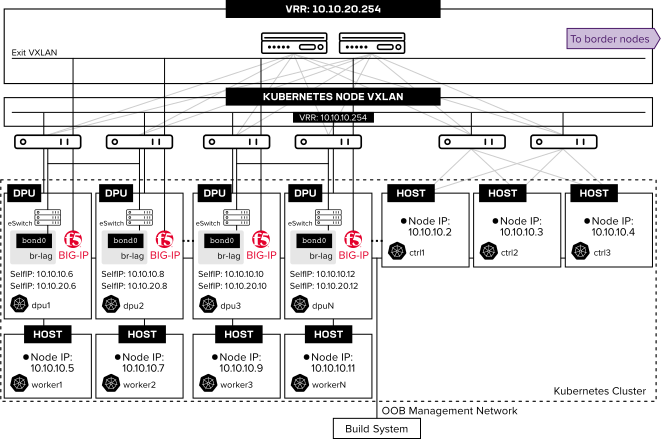
BlueField-3 DPU, 컨버지드 네트워킹, VLAN 및 BIG-IP 데이터 플레인 서비스를 위한 배포 모델을 따르세요. 이 참조 아키텍처에서는 가속화된 인그레스 및 이그레스, Kubernetes 네이티브 구성, 방화벽 정책, 프로그래밍 기능, 텔레메트리, 로깅, 문제 해결 및 배포 구성 예시도 다룹니다.
통합 네트워크 설계
일관된 NVIDIA NCP 공통 네트워킹 패브릭을 통해 컴퓨팅, 고성능 스토리지, 관리 및 경계 서비스를 연결합니다.
BlueField-3 DPU 배포
BIG-IP 데이터 플레인 서비스를 위해 DPU 모드, 하드웨어 가속 eSwitch 링크 집계, DOCA 가속 OVS 및 확장 가능한 기능을 구성합니다.
가속화된 인그레스 및 이그레스
호스트 CPU의 트래픽 처리 부담을 NVIDIA BlueField-3 DPU로 오프로드하면서 Kubernetes 인그레스와 네임스페이스 인식 이그레스를 확장하세요.
멀티테넌트 보안
테넌트별 세분화, 방화벽 정책, DDoS 완화, 네트워크 주소 변환 및 프로그래밍 가능한 트래픽 제어를 적용합니다.
관측 가능성 및 지원 용이성
OpenTelemetry, 클라우드 네이티브 로깅, RBAC로 제어되는 진단, 지원 로그 수집 및 실시간 트래픽 캡처를 사용합니다.
자주 묻는 질문
NVIDIA Cloud Partner Common Networking 아키텍처 내에 F5 BIG-IP Next for Kubernetes를 배포하는 방법을 설명합니다. BlueField-3 DPU 통합, 컨버지드 네트워킹, 가속화된 Kubernetes 인그레스 및 이그레스, 테넌트 격리, 보안, 자동화, 관측성을 다룹니다.
NVIDIA NCP 인프라를 기반으로 멀티테넌트 AI 및 클라우드 네이티브 환경을 구축하는 네트워크 아키텍트, 플랫폼 엔지니어, Kubernetes 관리자, 보안 팀 및 인프라 운영자를 위해 설계되었습니다.
F5 BIG-IP Next for Kubernetes는 NVIDIA DOCA 및 BlueField-3 하드웨어 가속을 사용하여 DPU에서 인그레스, 이그레스, 부하 분산 및 네트워크 주소 변환을 처리합니다. 이를 통해 호스트 CPU 리소스에 대한 의존도를 줄이는 동시에 처리량이 많고 지연 시간이 짧은 애플리케이션 트래픽을 지원합니다.
이 아키텍처는 Kubernetes 네임스페이스와 애플리케이션 컨텍스트를 세분화된 네트워크 경로에 매핑합니다. 팀은 공유 AI 인프라 내에서 워크로드를 격리하는 동시에 테넌트별 방화벽 정책, DDoS 방어, 주소 변환, 비즈니스 로직, 텔레메트리 및 로깅을 적용할 수 있습니다.
이 아키텍처에는 F5 BIG-IP Next for Kubernetes, NVIDIA BlueField-3 DPU, NVIDIA DOCA, EVPN-VXLAN, BGP, CNCF Gateway API, Kubernetes 오퍼레이터 및 CRD, 가속화된 OVS 네트워킹, OpenTelemetry, 클라우드 네이티브 로깅이 포함됩니다.
예. BlueField-3 DPU 모드, BFB 설치, eSwitch 링크 집계, DOCA 가속 OVS, 확장 가능 함수, Kubernetes 노드 및 Exit VLAN, 인그레스 및 이그레스 서비스, BGP 피어링에 대한 토폴로지 다이어그램과 구성 예제가 포함되어 있습니다.