미래에도 대비되는 인프라 구축: BIG-IP LTM으로 양자 내성 확보
포스트 양자 암호(PQC)를 도입하여 새롭게 부상하는 ‘지금 수집하고 나중에 복호화하는(HNDL)’ 위협으로부터 핵심 인프라를 보호하고, 양자 컴퓨팅 시대에 대비하세요.
오늘날의 암호화를 위협하는 양자 기술
수십 년 동안 조직들은 디지털 통신을 보호하고 민감한 데이터를 안전하게 지키기 위해 공개 키 암호화에 의존해 왔습니다. 그러나 양자 컴퓨팅의 부상으로 기존 암호화 방식이 무용지물이 될 위험에 처했습니다. 악의적인 공격자들은 이미 ‘지금 수집하고 나중에 복호화하는(HNDL)’ 공격을 감행하고 있습니다. 현재 암호화된 데이터를 탈취해 저장해 두었다가 충분히 강력한 양자 컴퓨터가 등장하면 복호화하려는 것입니다. 이러한 시점을 ‘Q-Day’라고 합니다.
이는 조직, 특히 데이터를 수년 또는 수십 년 동안 안전하게 보호해야 하는 금융, 의료, 정부 및 국방 부문의 조직에 중대한 위험을 초래합니다. Q-Day까지 남은 것으로 예상되는 기간이 해마다 짧아지고 있는 만큼, 차세대 양자 내성 암호 체계로의 전환은 더 이상 먼 미래의 문제가 아닙니다. 따라서 장기 보존 데이터 보호, 규제 준수 유지, 핵심 디지털 인프라의 무결성 보장을 위해 포스트 양자 대비를 시급한 우선 과제로 삼아야 합니다.
NetOps 및 Platform Ops 팀이 직면한 과제는 애플리케이션의 성능이나 가용성을 저해하지 않으면서 이러한 차세대 보안 프로토콜을 구현하는 것입니다.
악의적인 공격자들은 현재 암호화된 데이터를 수집해 두었다가 미래의 양자 컴퓨터로 복호화하려 하고 있으며, 이로 인해 금융, 의료 및 정부 기관의 장기 보존 데이터가 당장 위험에 처해 있습니다.
BIG-IP LTM으로 양자 시대에 대비한 미래를 구축하세요
F5 BIG-IP LTM은 양자 내성을 갖추기 위한 여정을 시작할 수 있는 전략적 제어 지점을 제공합니다. BIG-IP LTM은 암호화 민첩성을 갖춘 프록시 역할을 수행하여 조직이 백엔드 애플리케이션 서버를 즉시 복잡하게 변경하지 않고도 포스트 양자 암호화(PQC)를 원활하게 구현하고 애플리케이션과 데이터를 보호할 수 있도록 지원합니다. 이 접근 방식을 통해 현재의 고전 암호화에서 양자 내성을 갖춘 미래로 이어지는 가교를 구축할 수 있습니다.
BIG-IP v17.5부터 클라이언트 측 PQC를 구현할 수 있으며, v17.5.1에서는 클라이언트 측과 서버 측 모두에 PQC를 완전히 적용할 수 있습니다. 이는 기존 암호화 알고리즘과 NIST PQC 표준화 과정의 최종 후보인 ML-KEM(Kyber) 같은 새로운 양자 내성 알고리즘을 결합하는 하이브리드 키 교환 메커니즘을 통해 구현됩니다. 이 하이브리드 방식은 기존 컴퓨팅 공격과 양자 컴퓨팅 공격을 모두 방어하여 암호화 전환 기간에 안정적인 보호 기능을 제공합니다.
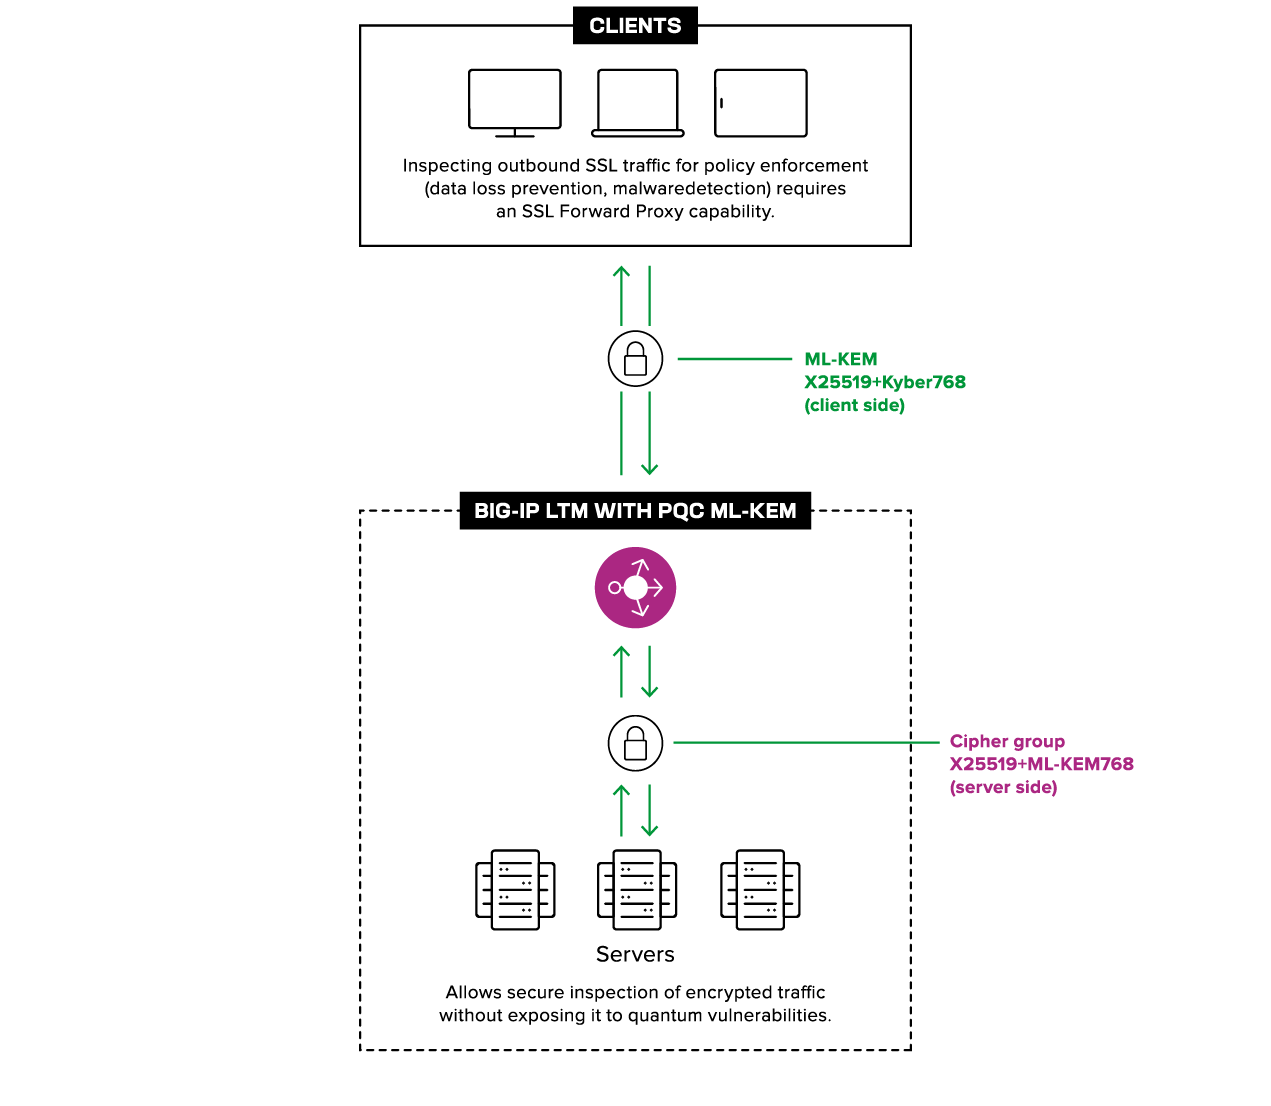
단계적 도입에서 PQC 중개자 역할을 하는 BIG-IP LTM은 매우 중요합니다. BIG-IP LTM은 에지에서 하이브리드 양자 내성 암호로 암호화된 트래픽을 복호화한 다음, 내부 서버가 이해할 수 있는 기존 암호를 사용해 다시 암호화할 수 있습니다. 이를 통해 외부 보안 태세를 내부 인프라와 분리하여, 내부 업그레이드를 원하는 일정에 맞춰 계획하는 동시에 외부 트래픽의 보안을 즉시 강화할 수 있습니다.
BIG-IP LTM은 암호화 민첩성을 갖춘 프록시 역할을 하므로, 백엔드 애플리케이션 서버를 즉시 변경하지 않고도 하이브리드 양자 내성 암호화를 배포할 수 있습니다.
양자 시대 대비를 위한 애플리케이션 우선 접근 방식
양자 컴퓨팅의 위협에 대응하려면 선제적이고 전략적인 조치가 필요합니다. 위협이 완전히 현실화될 때까지 기다리는 것은 선택지가 될 수 없습니다. F5 BIG-IP LTM은 기존 애플리케이션 전송 아키텍처에 포스트 양자 암호화를 통합하여 인프라 팀이 양자 컴퓨팅의 과제에 정면으로 대응할 수 있도록 지원합니다.
데이터 경로에서 BIG-IP LTM이 제공하는 암호화 민첩성과 전략적 위치를 활용하면 사용자가 기대하는 성능과 안정성을 유지하면서도 HDNL 공격으로부터 조직을 보호하고, 새롭게 등장하는 규정 준수 표준에 대비하며, 가장 중요한 데이터의 장기적인 보안을 보장할 수 있습니다.
주요 이점
장기간 보관되는 민감한 데이터 보호
금융, 의료 및 정부 부문에 필수적인 장기 보존 민감 데이터를 보호하기 위해 ‘지금 수집하고 나중에 복호화’하는 위협을 무력화하세요.
미래에 대비한 규정 준수 보장
새롭게 도입되는 양자 내성 암호화 의무 요건을 준수하고, 변화하는 표준에 유연하게 대응할 수 있는 암호화 민첩성 아키텍처를 구축하세요.
성능 및 가용성 유지
애플리케이션 전송 서비스의 성능과 안정성을 저하시키지 않으면서 차세대 양자 내성 암호를 구현하세요.
암호화 세대 간 격차 해소
PQC 중개자 역할을 수행하여 외부 트래픽에는 양자 내성 암호화를 적용하는 동시에 내부 애플리케이션 서버에는 기존 암호화 방식을 유지합니다.
주요 기능
하이브리드 키 교환 지원
전환 기간 동안 강력한 이중 계층 보호를 제공하기 위해 기존 알고리즘(예: X25519)과 NIST가 선정한 양자 내성 알고리즘(ML-KEM/Kyber)을 결합합니다.
클라이언트 및 서버 측 PQC
BIG-IP v17.5부터 클라이언트 측 PQC를 지원하며, BIG-IP v17.5.1에서는 클라이언트 및 서버 측 프록시를 모두 지원합니다.
암호화 민첩성을 갖춘 아키텍처
BIG-IP LTM의 유연한 아키텍처를 활용하여 새로운 PQC 알고리즘이 표준화되는 즉시 신속하게 도입하고 운영 중단을 최소화하세요.
하드웨어 가속 성능
고급 하드웨어 오프로딩 기능을 활용하여 연산 집약적인 PQC 알고리즘이 성능에 미치는 영향을 완화합니다.