F5 WAF for BIG-IP을 활용한 DevOps 보안 자동화
애플리케이션은 현대 조직의 디지털 전략에서 핵심적인 역할을 합니다. F5 Labs 연구에 따르면, 엔터프라이즈 조직은 평균 983개의 애플리케이션을 관리하며, 이러한 애플리케이션은 여러 클라우드와 데이터 센터에 분산되어 있는 경우가 많습니다. 최신 애플리케이션은 일반적으로 분산 아키텍처로 설계되며, 구성 요소 수준까지 애자일 개발 방식을 적용하여 구축됩니다. 이러한 지속적 통합 및 지속적 제공(CI/CD) 프레임워크를 통해 DevOps는 소프트웨어 수명 주기를 신속하고 효율적으로 관리할 수 있습니다. 시장 출시 기간을 주요 KPI(핵심 성과 지표)로 삼는 DevOps는 최신 워크플로와 자동화를 도입했습니다. 그러나 보안은 CI/CD 보안 워크플로에서 제외되는 경우가 많습니다.
DevOps 워크플로에 애플리케이션 보안 제어가 없으면 애플리케이션 코드와 함께 보안 제어를 테스트할 수 없습니다. 그 결과, 개발 주기 후반에 운영 테스트를 수행할 때까지 애플리케이션 보안 결함이 발견되지 않을 수 있으며, 이 단계에서 결함을 해결하려면 훨씬 더 많은 비용이 듭니다. 이로 인해 출시가 크게 지연되거나, 문제 해결 비용이 증가하거나, 보안 제어가 미흡해질 수 있습니다.
CI/CD 프로세스의 초기 단계에 보안 테스트를 도입하는 것은 애플리케이션 팀과 보안 팀 간의 간극을 해소하는 가장 효율적인 방법입니다. 이를 대규모로 효율적으로 수행하는 것이 관건이며, 그러려면 애플리케이션 개발 단계의 일부로 운영 보안 테스트를 중시하는 문화적·기술적 전환이 모두 필요합니다.
F5 WAF for BIG-IP를 사용하면 개발 파이프라인 초기에 운영 애플리케이션 보안 테스트를 통합할 수 있습니다. 이를 통해 파이프라인 초기에 기능 사양과 보안 정책을 모두 포괄적으로 테스트할 수 있습니다. 이제 DevOps 팀은 애플리케이션이 아직 개발 중일 때 보안 정책이나 애플리케이션 자체의 보안 결함을 발견할 수 있습니다. 팀에서 오류를 발견하면 훨씬 적은 비용으로 더욱 효율적으로 문제를 해결할 수 있습니다.
주요 기능
- 선언적 API 기반 배포 및 구성을 통해 DevOps 도구 및 워크플로와 통합할 수 있습니다.
- SecOps가 DevOps에서 쉽게 읽을 수 있는 JSON 파일을 사용하여 보안을 ‘코드’로 관리하고 제공할 수 있도록 지원합니다
- OpenAPI 파일 수집을 통해 API 보안 구성을 자동화할 수 있습니다
- Webhook(예: Slack, Teams)과의 통합을 통해 DevOps 협업을 강화하고 고급 자동화 기능을 활용할 수 있습니다.
- 모듈식 정책을 통해 애플리케이션 전반에 기본 보안 설정을 공유하고 앱별로 맞춤형 제어를 적용할 수 있는 기능
- 공유 파일을 참조하여 여러 정책에서 정책 객체를 공유할 수 있는 기능
주요 혜택
- 더 낮은 비용과 더 높은 보안 효율성으로 앱을 더 빠르게 출시할 수 있도록 지원합니다
- 애플리케이션 개발 파이프라인에서 보안 테스트를 앞단으로 전환하여 더욱 비용 효율적으로 문제를 해결할 수 있도록 지원
- SecOps와 DevOps 간의 운영 격차 해소
코드형 보안
선언적 API를 사용하면 애플리케이션 보안을 개발 파이프라인에 더욱 쉽게 통합할 수 있습니다. 이러한 API 명령은 자동화된 개발 파이프라인의 일부로 사용하여 F5 WAF for BIG-IP를 배포하고 구성할 수 있습니다. GitLab, Jenkins, Bitbucket 등 DevOps 팀이 이미 사용 중인 도구를 통해 자동화를 구현할 수 있습니다.
동일한 자동화 프로세스를 사용하여 기존 WAF 인스턴스에도 WAF 보안 정책을 적용할 수 있습니다. 보안 정책은 간단한 JavaScript Object Notation(JSON) 파일로 정의할 수 있습니다. 이 파일에는 일반적으로 GitHub와 같은 리포지토리에 있는 WAF 정책의 이름과 위치를 가리키는 포인터를 포함할 수 있습니다.
이 프레임워크를 사용하면 SecOps 팀은 개발 팀이 쉽게 활용할 수 있는 보안 정책을 생성, 게시 및 유지 관리할 수 있습니다. 정책은 애플리케이션에 따라 달라질 수 있습니다. 예를 들어 SecOps 팀은 웹 애플리케이션의 가장 심각한 보안 위험을 정의한 OWASP Top 10으로부터 애플리케이션을 보호하기 위한 기준 정책을 마련할 수 있습니다. 민감한 데이터를 처리하거나 금융 거래를 수행하는 애플리케이션처럼 추가적인 제어가 필요한 애플리케이션을 위한 별도의 정책도 게시할 수 있습니다. 개발 팀은 다른 애플리케이션 코드와 마찬가지로 이러한 정책을 활용합니다.
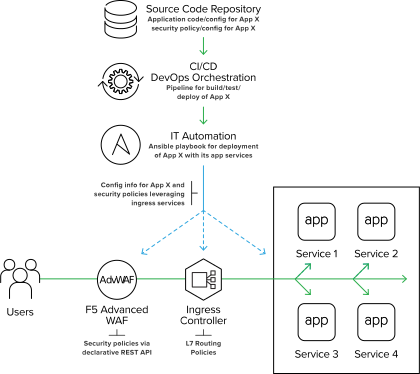
보안 ‘코드’의 변경 사항은 CI/CD 파이프라인 자동화 도구 세트를 통해 자동으로 통합, 적용, 테스트 및 빌드됩니다. 이 접근 방식은 보안 제어를 CI/CD 파이프라인의 더 앞 단계로 이동하여 전체 프로세스에서 보안을 공동 책임으로 다룰 수 있게 합니다. 애플리케이션의 다른 모든 부분과 마찬가지로, 이를 통해 개발 수명 주기의 모든 단계(개발, 테스트, 품질 보증 및 프로덕션)에서 보안이 일관되게 구현됩니다.
교차 기능 DevSecOps 팀은 추가적인 ChatOps(예: Slack) 통합 기능을 활용하여 효율성을 높이고 모든 구성원이 항상 동일한 정보를 공유하도록 할 수 있습니다. 하지만 ChatOps는 단순한 메시징과 알림 이상의 기능을 제공할 수 있습니다. 파이프라인 도구와 통합하면 ChatOps를 통해 DevOps 진행 상황을 실시간으로 확인하고 F5 WAF for BIG-IP 정책 업데이트와 같은 파이프라인 작업을 시작할 수도 있습니다.
결론
F5 WAF for BIG-IP에 대해 자세히 알아보세요: