F5로 Red Hat OpenShift AI를 손쉽게 보호하고 관리하세요
F5 AI Guardrails 및 F5 AI Red Team용 인증 OpenShift Operator를 사용하면 F5를 통해 Red Hat OpenShift AI 모델과 에이전트를 손쉽게 설치하고 보호하며 보안을 강화할 수 있습니다.
AI를 대규모로 도입하려면 거버넌스가 필요합니다
AI와 관련해 거버넌스는 더 이상 규정 준수를 위한 활동에 그치지 않습니다. 이제 거버넌스는 AI를 더 빠르고 자신 있게 확장할 수 있도록 지원하는 핵심 프로세스 요소가 되었습니다. 하지만 대부분의 조직은 AI 보안 및 거버넌스와 같은 주요 과제를 해결하는 데 1년 이상이 걸릴 것으로 보고 있습니다.1 조직 중 AI를 자신 있게 도입하는 데 필요한 위험 관리 및 거버넌스에 충분히 대비되어 있다고 생각하는 비율은 30%에 불과합니다.2
Red Hat OpenShift AI를 위한 보안 및 거버넌스를 손쉽게 도입, 배포 및 관리
F5와 Red Hat은 Red Hat OpenShift Operator를 사용하여 F5 AI Guardrails 및 F5 AI Red Team으로 OpenShift AI 모델, 에이전트, 출력을 손쉽게 배포, 관리, 강화 및 보호할 수 있도록 지원합니다.
F5 AI Guardrails
배포된 AI 모델과 에이전트를 위한 포괄적인 런타임 보안을 통해 데이터 보안, 적대적 위협 및 규제 준수 문제를 해결하세요. 취약점을 동적 보호 기능으로 전환하고, 새로운 모델이 도입되거나 비즈니스 요구 사항이 변화할 때도 민첩하게 위험을 관리하세요. AI Guardrails를 통해 다음을 수행할 수 있습니다:
- 적대적 공격 방어
프롬프트 인젝션 및 탈옥과 같이 진화하는 위협으로부터 AI 시스템을 보호하세요. 사전 설정된 가드레일을 선택하거나 특정 사용 사례에 맞는 맞춤형 정책을 만들 수 있습니다. - AI 데이터 보호
런타임에 데이터 유출, 규정 준수 실패 및 정책 위반을 탐지하고 방지합니다. - 책임감 있는 AI 사용 관리
규제 준수를 보장하고 유해한 출력을 차단하며 모델 및 에이전트 권한에 대한 제한을 적용합니다. - AI 관측 가능성 간소화
모든 AI 상호작용 전반에 걸쳐 지속적인 가시성과 추적 가능성을 확보하세요.
F5 AI Red Team
가장 선제적인 레드팀 활동에는 언제나 인간 방어자의 역량이 도움이 되지만, 빠른 AI 발전 속도로 인해 더욱 강력한 대응 역량이 필요해지고 있습니다. AI Red Team은 조직이 지속적으로 업데이트되는 공격 프롬프트 데이터베이스를 활용해 취약점을 테스트하고, 그 과정에서 얻은 인사이트를 보호 방어 체계로 전환할 수 있도록 지원합니다. AI Red Team을 사용하면 다음을 수행할 수 있습니다:
- 취약점 발견
지속적인 실제 환경의 적대적 테스트를 통해 공격자보다 먼저 AI의 취약점을 찾아내고, 명확한 보안 점수로 정량화하여 문제 해결을 추진하세요. - 복원력 및 성능 검증
실제 환경의 압박 속에서 AI의 성능 한계를 파악하여 서비스 중단을 방지하고 모델의 안정성, 보안성 및 확장성을 유지하세요. - AI 보안 준비 가속화
자동화된 레드팀 테스트는 더 빠르게 결과를 도출하고, 보안 전문가가 반복적인 작업에서 벗어나도록 하며, 안전하고 규정을 준수하는 시스템을 구현할 수 있게 합니다.
OpenShift Operator를 통한 가속화
Red Hat OpenShift Operator는 플랫폼을 구성하는 요소의 관리부터 관리형 서비스로 제공되는 애플리케이션에 이르기까지 Kubernetes 네이티브 애플리케이션 인스턴스의 생성, 구성 및 관리를 자동화합니다.
Red Hat과 F5는 Red Hat OpenShift와의 호환성이 검증된 Operator 라이브러리를 제공하여 AI 보호를 간소화합니다. 모든 Operator는 손쉬운 라이프사이클 관리를 위해 패키징되어 있습니다. AI Guardrails와 AI Red Team은 현재 온프레미스 Red Hat OpenShift 환경에서 사용할 수 있습니다.
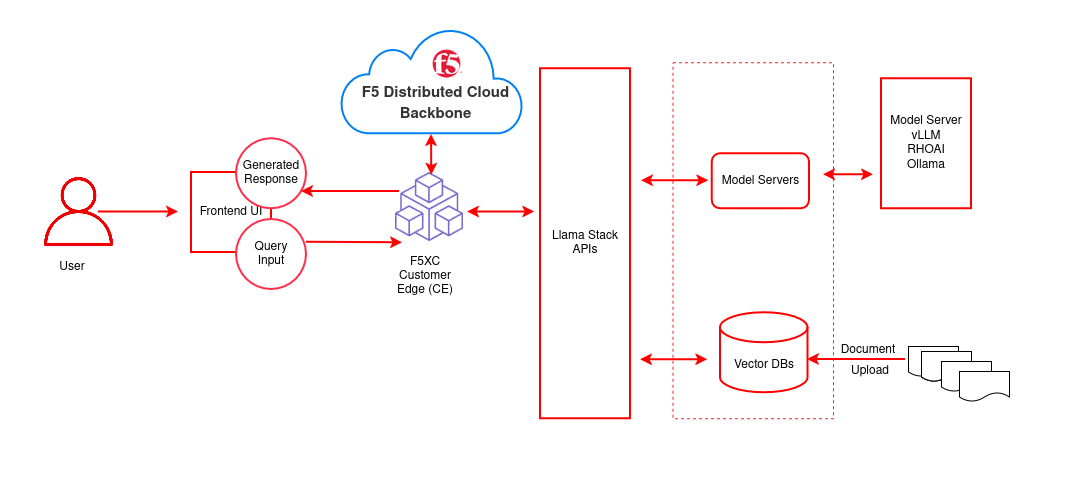
F5와 Red Hat으로 안전하게 AI 도입을 가속화하세요
F5와 Red Hat을 함께 활용하면 원클릭 배포와 전체 수명 주기 관리를 통해 OpenShift에서 AI 기반 앱을 안전하게 운영할 수 있습니다. AI Guardrails 및 AI Red Team 인증 OpenShift Operator를 통해 AI를 활용한 비즈니스 혁신을 그 어느 때보다 쉽게 시작할 수 있습니다.
F5와 Red Hat의 파트너십에 대해 자세히 알아보세요: f5.com/redhat
출처:
- Deloitte, 기업 내 AI 현황: 아직 활용되지 않은 경쟁 우위, 2026년 1월
- 같은 자료.
주요 이점
간편한 AI 보안 관리
OpenShift 환경 내에서 클릭 한 번으로 F5 AI 보안 솔루션을 간편하게 배포, 모니터링, 업그레이드 및 관리할 수 있습니다.
적대적 위협 대응
AI 기반 방어 기능으로 가장 정교한 프롬프트 인젝션, 탈옥, DDoS 공격을 차단하세요.
규정 준수 간소화
EU AI Act와 같은 규제 프레임워크에 즉시 적용 가능한 제어 기능을 활용하는 동시에, 프롬프트가 차단되거나 허용된 이유를 상세히 추적할 수 있습니다.
AI 데이터 보호
AI 모델, 사용자 및 에이전트가 민감한 데이터와 상호 작용하는 방식에 대한 엔터프라이즈 표준을 수립하고 적용하세요.
배포 전에 취약점 노출
지속적인 자동화 적대적 테스트를 통해 프로덕션 배포 전에 위험을 식별하여 악용 가능 기간을 단축합니다.
위험 및 거버넌스를 정량화하고 공유
모든 평가는 종합 AI 보안 지수(CASI)와 에이전틱 저항 점수(ARS)를 기준으로 위험 점수가 산정되어, 객관적인 평가와 거버넌스 추적 및 경영진 보고에 활용됩니다.