BIG-IP CGNAT으로 네트워크 확장성 향상
통합 기능 제품군의 일부로 원활하고 안전한 IP 주소 전략을 구현하세요.
통신사업자급 네트워크 확장성
CGNAT는 IPv4 주소를 절약하고 IPv6로의 마이그레이션을 간소화하여 네트워크 확장성을 제공합니다. IPv4와 IPv6를 연계하면 소비자와 기기의 연결 수요가 급증하더라도 신규 및 기존 애플리케이션에 손쉽게 주소를 할당할 수 있습니다.
전 세계적으로 IPv4 주소 할당량이 모두 소진되었습니다. 전 세계 IPv4 주소가 한계에 도달함에 따라 서비스 제공업체는 IPv6로 전환해야 합니다. F5 BIG-IP Carrier-Grade NAT(CGNAT)는 비용이 많이 드는 하드웨어 업그레이드 없이 IPv6 및 IPv4 주소를 모두 지원합니다.
오늘날 CGNAT는 보안 전략의 일환으로 널리 배포되고 있습니다. BIG-IP CGNAT는 흔히 BIG-IP Advanced Firewall Manager (AFM)와 결합되어 가입자 주소를 마스킹할 수도 있는 고성능 네트워크 방화벽을 제공합니다. 서비스 제공업체는 이 조합을 통해 가입자 대상 아웃바운드 보안 서비스를 수익화할 수 있습니다. BIG-IP AFM은 CGNAT, 분산 서비스 거부(DDoS) 방어, 액세스 제어 목록(ACL), 침입 방지 시스템(IPS)을 지원하여 포괄적인 보안 플랫폼을 제공합니다.
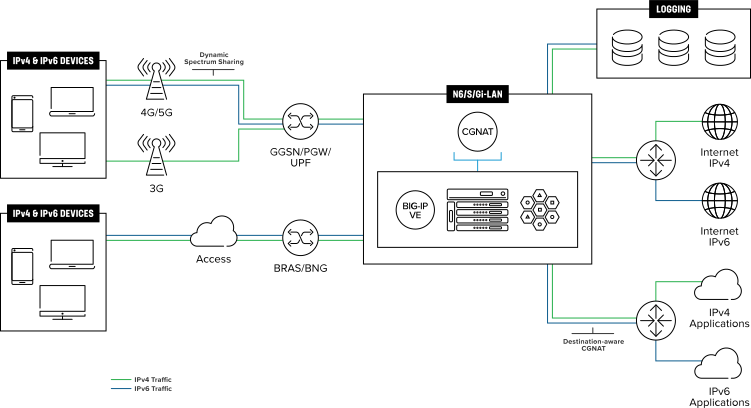
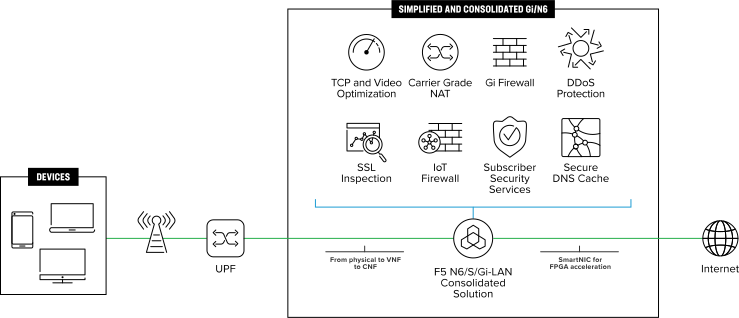
F5는 CGNAT와 함께 이러한 보안 제어 기능을 N6/S/Gi-LAN 또는 데이터 센터에 통합합니다. 이를 통해 관리 및 운영이 간소화되고 운영 비용이 절감되며, 기능과 서비스를 수익화할 기회가 늘어납니다. 이러한 솔루션은 고성능 하드웨어 어플라이언스, 가상 네트워크 기능(VNF), 클라우드 네이티브 네트워크 기능(CNF) 또는 하이브리드 모드로 배포할 수 있습니다.
BIG-IP CGNAT의 주요 이점
1. 유연한 배포 옵션으로 IPv4 주소 고갈과 IPv6 마이그레이션을 관리하여 네트워크를 확장하세요
BIG-IP CGNAT은 대규모 IP 주소 변환, 빠른 NAT 변환 설정 속도, 높은 처리량 및 고속 로깅을 통해 통신사업자급 확장성을 제공합니다.
서비스 제공업체는 최신 IPv6 디바이스 및 애플리케이션으로 전환하는 동시에 IPv4 디바이스와 콘텐츠를 관리해야 하는 과제에 직면해 있습니다. IPv6 디바이스와 콘텐츠는 IPv4와 하위 호환되지 않으므로 IPv6 마이그레이션 전략은 두 환경의 공존을 지원해야 합니다. BIG-IP CGNAT는 대규모 IP 주소 변환, 빠른 NAT 변환 설정 속도, 높은 처리량 및 고속 로깅을 통해 통신사업자급 확장성을 제공합니다.
BIG-IP CGNAT을 사용하면 IPv4 주소 고갈에 대응하고 IPv6로의 원활한 마이그레이션을 계획하는 동시에 IPv4 연결을 지속적으로 제공하고 다수의 동시 세션을 처리할 수 있습니다. 기능에는 대규모 NAT, NAT 44(NAPT, PAT, 포트 블록 할당[PBA]), NAT 444, NAT64/DNS64, 464xlat, 포트 제어 프로토콜(PCP), 주소/포트 지속성, 엔드포인트 독립적 매핑 및 필터링(EIM/EIF), 헤어피닝, PIM-DM과 FTP, SIP, RTSP, PPTP, FTPS, FTP over TLS, FTPS explicit, TFTP, IP Sec IKEv2 및 ESP를 비롯한 여러 애플리케이션 계층 게이트웨이가 포함됩니다. 서비스 제공업체 네트워크에서 CGNAT의 가장 큰 이점 중 하나는 고객의 ‘에지’ 네트워크에서 공개적으로 라우팅 가능한 대규모 IPv4 주소 공간 블록을 효과적으로 ‘회수’하여 네트워크의 다른 부분에서 사용할 수 있게 하거나, 네트워크가 보유한 IPv4 할당량을 넘어 비즈니스를 확장할 수 있다는 점입니다. 포트 블록 할당(PBA)을 사용하면 BIG-IP CGNAT 시스템을 통해 대규모 NAT(LSN) 풀 리소스에서 최대 35대 1의 효율을 달성할 수 있습니다.
BIG-IP CGNAT에는 특정 사설 IP 주소를 공인 IP 주소에 매핑하여 로깅 요구 사항을 줄이는 결정적 NAT 기능이 있습니다. BIG-IP Policy Enforcement Manager (PEM)를 추가하면 통신 사업자는 가입자의 네트워크 이용 현황을 더 정확하게 파악하고, 대상 인식 정책을 통해 CGNAT 구성을 서비스 요금제와 연계할 수 있습니다.
2. 사물 인터넷(IoT)을 위한 확장성
GSMA에 따르면 2025년에는 246억 개의 IoT 연결이 이루어질 것으로 예상되며, 이는 2019년의 120억 개에서 증가한 수치입니다. IoT를 지원하려면 대규모 확장성이 필요합니다. 커넥티드 카, 스마트 홈, 스마트 계량기 등 수백만 개의 IoT 디바이스에는 각각 네트워크 주소가 필요하며, BIG-IP CGNAT는 서비스 제공업체가 이를 지원할 수 있도록 효율적인 확장을 지원합니다. BIG-IP CGNAT는 수천만 건의 IP 주소 변환을 처리할 수 있고, 초당 약 100만 건의 변환 설정 속도와 수십 기가비트의 성능을 제공합니다. 고속 로깅(HSL) 기능은 성능을 더욱 향상합니다. 따라서 네트워크에서 더 적은 수의 서버로 마이그레이션 요구 사항을 처리할 수 있어 비용을 절감할 수 있습니다.
3. 통신사업자급 보안
CGNAT은 보안 전략의 중요한 요소로 널리 배포되고 있습니다. BIG-IP AFM과 결합된 BIG-IP CGNAT은 고성능 방화벽의 모든 이점을 제공합니다. 여기에는 통합 ACL, IPS 및 DDoS 보호 기능을 갖춘 ID/가입자 인식 네트워크 방화벽이 포함됩니다. 또한 세션 인식 기능을 통해 계층 4 전용 솔루션으로는 탐지되지 않는 정교한 계층 7 DoS 공격을 완화할 수 있습니다. BIG-IP AFM과 BIG-IP CGNAT은 함께 작동하여 소스 및 대상 주소에 대한 방화벽 주소 목록과 포트 목록을 프로토콜과 함께 매칭함으로써 NAT 정책을 선택할 수 있도록 지원합니다.
가입자 및 엔드포인트 인식 기능을 통해 네트워크 트래픽을 파악하여 최적화 및 수익화에 활용하고, 가입자 등급 기반 보안 정책과 맞춤형 보안 정책을 적용할 수 있습니다. 예를 들어, 일련의 특정 IoT 최종 장치에 특정 정책을 제공할 수 있습니다. BIG-IP AFM 및 BIG-IP CGNAT의 가입자 인식 기능을 통해 방화벽 및 CGNAT(NAPT 및 PBA 로그)의 로그에 가입자 ID를 추가하고, 가입자를 검색하며, 방화벽 정책을 동적으로 프로비저닝할 수 있습니다.
효율성은 비용을 절감하고 수익성을 높이는 핵심입니다
4. 운영 비용 절감 및 서비스 수익화를 위한 기능 통합
효율성은 비용을 절감하고 마진을 높이는 핵심 요소입니다. F5 BIG-IP 제품군을 사용하면 주요 서비스 제공업체 기능을 고성능 단일 솔루션에 효율적으로 통합할 수 있습니다. 예를 들어, BIG-IP CGNAT는 BIG-IP Local Traffic Manager (LTM), BIG-IP PEM 및 BIG-IP DNS(DNS 캐싱)와 함께 전략적으로 배포할 수 있습니다. BIG-IP PEM은 가입자 프로필(예: 서비스 등급)을 기반으로 트래픽을 검사하고 서비스로 전달할 수 있는 지능형 트래픽 스티어링 기능을 제공합니다. 또한 포괄적인 트래픽 분류 기능을 제공하므로 가입자가 네트워크에서 수행하는 작업을 정확하게 파악하고, 해당 정보를 바탕으로 차별화된 서비스 요금제를 제공하여 궁극적으로 수익을 증대하고 네트워크 사용량을 조절할 수 있습니다.
F5의 가상화, 컨테이너화 및 통합형 N6 LAN 솔루션은 비용 효율적인 모델을 구축하여 신규 서비스의 출시 기간을 단축하고 네트워크 복잡성을 줄이는 데 도움이 됩니다. F5의 CNF와 VNF는 효율적인 가상 N6 LAN의 핵심 구성 요소로서, N6 LAN에서 가장 폭넓은 서비스를 제공합니다.
5. 효율적인 로깅, 간소화된 규정 준수
BIG-IP CGNAT는 많은 서비스 제공업체의 규제 준수 요건인 고성능 로깅에 탁월합니다. IP 주소 및 사용 내역을 사용자와 연결하거나 그 반대로 연결하는 작업은 번거롭고 시간이 많이 들며 비용이 많이 들 수 있습니다. BIG-IP CGNAT는 사설-공인 IP 주소 변환, URL/URI 대상 주소, 포트 번호, 시간대 및 기타 사용자 지정 세션 세부 정보와 같은 정보를 저장할 수 있는 광범위하고 유연한 로깅 기능을 제공합니다. CGNAT를 사용하면 로그에 MSISDN/IMSI 및 대상 URL/URI 필드를 삽입하는 등 효율적이고 사용자 지정 가능한 로그를 생성할 수 있습니다.
BIG-IP CGNAT은 syslog보다 압축률이 높은 NAT 로깅 방식인 IPFIX(Internet Protocol Flow Information Export)를 지원하여 로그 항목당 데이터 양을 줄이고, 그에 따라 비용도 절감합니다. IPv6 패킷 확장 헤더를 검사하고 필터링할 수 있어 이벤트 조사 또는 감사 시 IPv6 트래픽에 대한 가시성이 향상됩니다. 또한 BIG-IP CGNAT은 PBA 세트를 효율적으로 관리하여 제외 항목을 최적으로 처리하고 워크플로를 간소화합니다. 로그에 MSISDN과 같은 가입자 정보를 추가할 수도 있습니다.
최근의 혁신을 통해 개별 보안 이벤트에 대한 고속 로그 생성 기능이 향상되어 CGNAT의 성능이 개선되었습니다. 방화벽 정책, DDoS, IP 인텔리전스, 포트 오용, 프로토콜 검사, 트래픽 인텔리전스, NAT는 물론 BIG-IP 고속 로깅 프레임워크와 호환되는 로그 대상 및 게시자를 각각 독립적으로 제어할 수 있습니다. 방화벽 및 NAT 로그 필드를 사용자 지정하면 로그 메시지의 생성, 전송, 구문 분석 및 저장 비용을 줄일 수 있으며, 방화벽 및 NAT 로그의 가입자 정보는 유지하면서 필요한 필드만 기록하여 성능을 높일 수 있습니다.
BIG-IP CGNAT는 수백만 개의 로그 레코드 생성을 지원하도록 확장할 수 있으며, 이를 시스템 로깅 서버로 내보낼 수 있습니다. 또한 로드 밸런싱과 UDP를 제공할 수 있습니다. 유연한 옵션을 통해 로그 속도 제한, UDP 및 TCP 전송, 로드 밸런싱 및 복제 옵션, Syslog, IPFIX, Splunk, ArcSight 형식 등 다양한 로그 수집기를 지원합니다.
BIG-IP CGNAT는 수백만 개의 로깅 레코드 생성을 지원하도록 확장할 수 있으며, 이를 시스템 로깅 서버로 내보낼 수 있습니다.
6. NFV 및 컨테이너 지원
BIG-IP CGNAT는 고성능 하드웨어에 배포하거나, VNF(BIG-IP Virtual Edition), F5의 패키지형 NFV S/Gi-LAN, Gi Firewall 또는 CGNAT 솔루션의 일부, 혹은 CNF 형태의 소프트웨어로 배포할 수 있습니다. F5는 고급 애플리케이션 및 보안 서비스를 민첩하고 유연하며 효율적으로 배포할 수 있는 가상 애플리케이션 전송 플랫폼을 통해 클라우드 및 소프트웨어 정의 아키텍처로의 전환을 지원합니다. 소프트웨어 배포는 민첩성을 높이고 클라우드 아키텍처에서 자동화와 오케스트레이션을 구현합니다.
이러한 솔루션을 Gi 방화벽, S/Gi LAN 또는 CGNAT용 F5 NFV 패키지 솔루션의 일부로 사용하면 F5 VNF Manager를 통해 구매, 배포 및 관리를 간소화할 수 있습니다. 패키지는 5, 10 또는 50Gbps 단위로 구매할 수 있으며, 서비스 트래픽이 증가함에 따라 ‘선사용 후구매’ 옵션을 활용할 수 있습니다. 여기를 클릭하여 NFV 패키지 솔루션 개요를 확인하고 이 옵션에 대해 자세히 알아보십시오.
BIG-IP VE를 위한 SmartNIC 오프로딩: CGNAT 성능 향상 및 TCO 절감
CGNAT를 수행할 때 상당한 컴퓨팅 성능이 필요한 주요 기능은 두 가지입니다. 하나는 한 IP 주소를 다른 IP 주소로 실제 변환하는 것이고, 다른 하나는 미국 통신지원법(CALEA)의 요구에 따라 해당 변환 내역을 기록하는 것입니다. SmartNIC은 네트워크 인터페이스 카드(NIC) 제품군에 새롭게 추가된 기술로, 가상 네트워크 기능(VNF) 기반 CGNAT 구축을 위한 솔루션을 제공할 수 있습니다.
FPGA, NPU 또는 SoC와 같은 온보드 프로그래밍 가능 구성 요소를 갖춘 SmartNIC은 연결된 애플리케이션이나 서버를 대신해 사용자가 지정한 네트워킹 기능을 수행함으로써 CPU 리소스의 부담을 줄이고 성능을 크게 향상할 수 있습니다. CGNAT 기능을 F5 BIG-IP VE에서 Intel FPGA PAC N3000 SmartNIC으로 오프로드하면 전체 시스템 처리량을 약 30% 향상할 수 있습니다. 더 중요한 점은 BIG-IP VE의 CPU 사용률도 약 80% 줄여 VE의 과부하를 방지할 수 있다는 것입니다! 자세한 내용은 SmartNIC용 BIG-IP VE 개요를 참조하십시오.
결론
CGNAT는 IPv6로의 전환을 지원하는 데 필수적인 도구로 입증되었으며, 네트워크의 확장성과 보안 향상에 기여함으로써 오늘날의 네트워크에서도 그 가치를 계속 입증하고 있습니다. IPv6, IoT 및 5G를 위해 네트워크 확장성을 최적화하려는 서비스 제공업체를 위해 BIG-IP CGNAT는 통합 네트워크 기능 제품군의 일부로서 원활하고 안전한 IP 주소 전략을 제공합니다.