Omnissa와 F5가 제공하는 복원력과 보안성을 갖춘 데스크톱 서비스
가상 데스크톱 및 애플리케이션 서비스 제공
Omnissa 포트폴리오를 통해 IT 팀은 가상 데스크톱과 애플리케이션은 물론 로컬 또는 네이티브 애플리케이션까지 데이터 센터에서 클라우드에 이르는 다양한 환경에서 제공할 수 있습니다. 이를 통해 사용자는 어떤 디바이스나 위치에서도 익숙한 환경의 통합 디지털 워크스페이스에 액세스할 수 있습니다. 조직이 안전한 하이브리드 근무를 지원하기 위해 이러한 제공 모델의 활용을 지속적으로 확대함에 따라, 이를 뒷받침하는 네트워크 인프라에 대한 요구도 증가하고 있습니다.
F5와 Omnissa는 특히 Horizon Omnissa Access 및 Workspace ONE을 중심으로 오랫동안 전략적 통합을 이어 왔습니다. F5 Application Delivery and Security Platform(F5 ADSP)은 복잡한 하이브리드 멀티클라우드 환경 전반에서 안정성, 확장성 및 보안을 강화하여 Omnissa 포트폴리오의 가치를 높입니다.
Omnissa Horizon을 위한 안전한 원격 액세스
비무장 지대(DMZ)에 여러 공급업체의 솔루션을 사용하면 제품마다 별도의 게이트웨이나 프록시가 필요한 경우가 많아 복잡성이 가중됩니다.
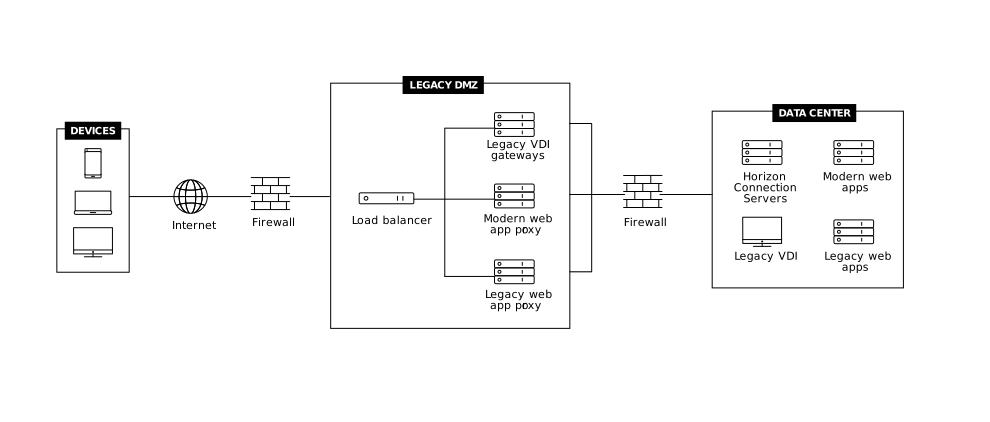
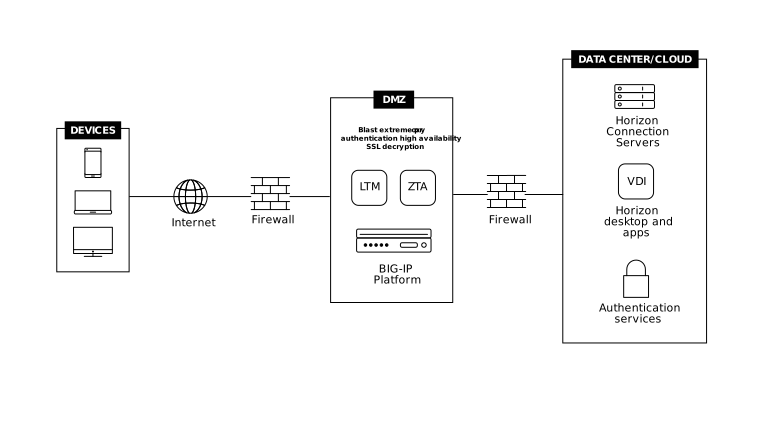
F5 BIG-IP 제로 트러스트 액세스(이전 명칭: APM)는 가상 데스크톱 인프라(VDI) 및 애플리케이션 프록시 역할을 수행하므로, 관리자는 DMZ 아키텍처를 하나의 플랫폼으로 통합하여 DMZ의 물리적 하드웨어와 가상화 솔루션을 포함할 수 있는 최신 및 레거시 앱에 강력한 보안을 제공할 수 있습니다.
Horizon UAG 및 연결 서버를 위한 로드 밸런싱
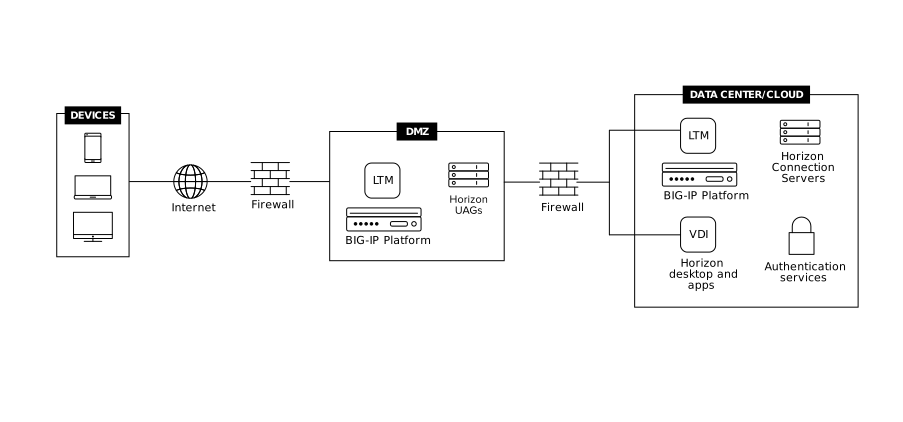
Horizon Unified Access Gateway(UAG)와 Connection Server는 안전한 계층형 아키텍처에서 함께 작동하여 원격 액세스를 제공합니다. UAG는 보안 진입점 역할을 하도록 DMZ에 배포되며, Connection Server는 신뢰할 수 있는 내부 네트워크에 배치되어 데스크톱 및 애플리케이션 브로커링을 관리합니다.
UAG를 배포할 때 F5 BIG-IP Local Traffic Manager (LTM)를 통합하면 고가용성, 트래픽 분산, 일관된 액세스 엔드포인트를 비롯한 필수 로드 밸런싱 기능을 제공할 수 있습니다. 이 접근 방식은 원활한 사용자 경험과 운영 연속성을 유지하면서 복원력 있는 UAG 배포를 지원합니다.
글로벌 서버 부하 분산 및 장애 조치
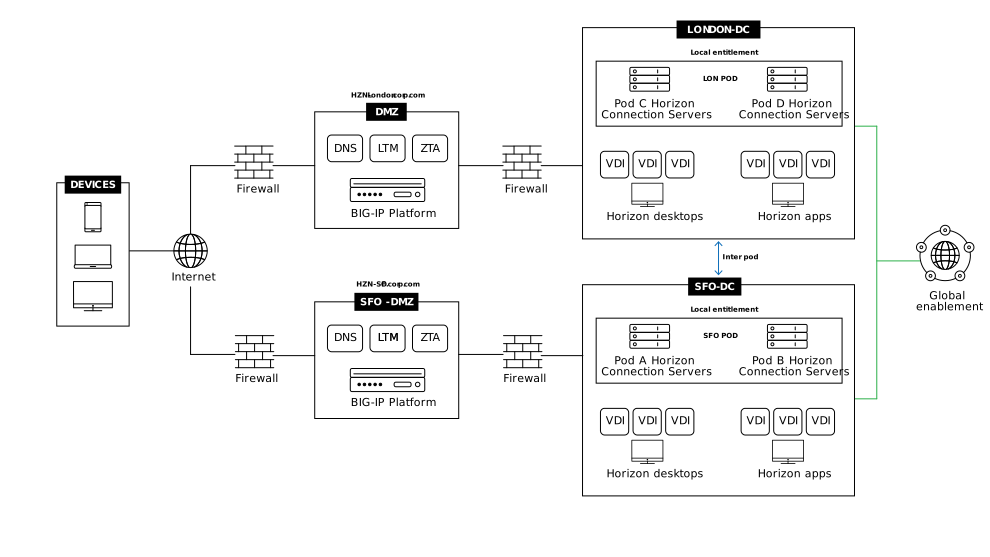
여러 사이트와 데이터 센터에서 운영되는 기업은 네임스페이스 관리를 간소화하고 가용성을 지능적으로 고려하는 서비스 연속성 전략을 구현할 수 있습니다. F5 BIG-IP DNS. 여러 사이트를 단일 네임스페이스로 통합하면 BIG-IP DNS를 통해 위치와 가용성을 기반으로 전역 트래픽을 조정할 수 있으며, 액티브/액티브 또는 액티브/스탠바이와 같은 비즈니스 연속성 및 재해 복구(BC/DR) 모델을 지원할 수 있습니다.
이 접근 방식을 통해 조직은 사이트 장애 또는 계획된 유지보수 중에도 애플리케이션 가용성을 유지할 수 있으며, 몇 시간이 아닌 몇 분 내에 자동 장애 조치를 수행하여 비즈니스에 미치는 영향을 크게 줄일 수 있습니다.
Omnissa Access와의 통합
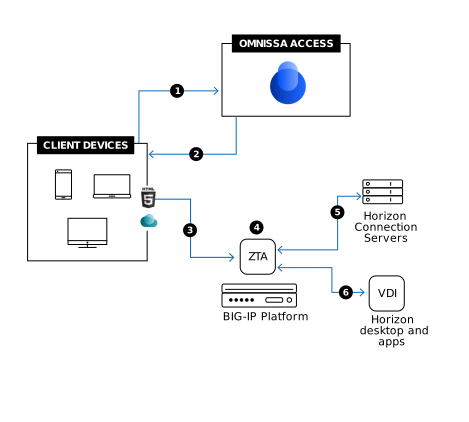
Omnissa Access는 Horizon 데스크톱 및 애플리케이션을 제공하기 위한 중앙 집중식 액세스 포털을 제공합니다. 다음과 통합하면 F5 BIG-IP Zero Trust Access, 조직은 Omnissa Access 포털을 통해 다중 사이트 및 다중 포드 Horizon 배포를 지원하는 차별화된 액세스 아키텍처를 구축할 수 있습니다.
이 통합을 통해 분산 환경 전반에서 Horizon 데스크톱 및 애플리케이션에 안전하게 액세스할 수 있습니다. F5 BIG-IP Zero Trust Access와 Omnissa Access를 함께 사용하면 엔터프라이즈 환경에 필요한 확장성, 복원력 및 정책 제어 기능을 갖춘 원활한 싱글 사인온 환경을 제공할 수 있습니다.
주요 이점
DMZ 확장을 줄이면서 안전한 액세스 제공
VDI 및 애플리케이션 프록시를 통해 DMZ 아키텍처를 하나의 플랫폼으로 통합하여 복잡성을 줄이고 DMZ 관리를 간소화하세요.
UAG 및 Connection Server 트래픽을 지능적으로 라우팅
Horizon 액세스 기능의 고가용성, 트래픽 분산 및 원활한 확장성을 보장하여 액세스를 간소화하고 단일 장애 지점을 제거합니다.
보안 강화
엔드투엔드 보호와 애플리케이션 및 네트워크 DDoS 공격, 다중 벡터 공격에 대한 방어를 위해 전체 프록시를 배포하세요.
더욱 강력한 복원력
글로벌 서버 부하 분산과 원활한 장애 조치를 지원하여 가상 데스크톱 애플리케이션의 가용성과 성능을 유지합니다.
서비스를 클라우드로 확장
F5는 온프레미스 배포와 클라우드로의 확장을 모두 지원합니다.