Red Hat OpenShift AI를 위한 안전한 모델 추론
F5 AI Guardrails로 프롬프트 인젝션, 민감한 데이터 유출, 유해 콘텐츠 및 오용으로부터 AI 기반 애플리케이션을 보호하세요. 인증된 오퍼레이터를 통해 F5 배포를 가속화하세요.
WAF만으로는 AI 보안을 충분히 확보할 수 없습니다
웹 애플리케이션 방화벽(WAF)은 악성 HTTP/S 트래픽이 AI 앱, API 및 모델에 도달하지 못하도록 필터링하고 모니터링하며 차단하는 데 필수적입니다. 하지만 프롬프트 인젝션, 데이터 유출, 유해 콘텐츠와 같은 AI 위협은 콘텐츠 계층을 통해 침투하므로 WAF로 탐지할 수 없습니다. 기술 역량 부족, 운영의 복잡성, 해결되지 않은 보안 문제 역시 AI 계획 및 개념 증명 단계에서 프로덕션 단계로 전환하는 속도를 늦춥니다.
기업에는 보안 팀, 개발자, AI 앱 소유자 또는 최종 사용자에게 불편을 가중하지 않으면서 AI 수명 주기 전반에 걸쳐 모델, 앱 및 데이터를 보호하는 콘텐츠 계층 보안 솔루션이 필요합니다.
필요한 곳에서, 필요한 순간에 제공되는 AI 보안
F5 AI Red Team은 적응형 에이전트 기반 테스트를 통해 적대적 공격을 시뮬레이션하고, 개발 및 테스트 단계에서 취약점을 선제적으로 발견하며, 프로덕션 환경에 배포된 후에는 공격 복원력과 성능을 검증합니다.
F5 AI Guardrails는 LLM 엔드포인트 앞단에서 입력과 응답을 가로채 평가합니다. AI 앱, API, 모델 및 에이전트를 위한 포괄적인 런타임 보안을 통해 데이터 유출, 유해한 출력, 적대적 위협 등의 위험을 완화합니다.
두 솔루션 모두 Red Hat OpenShift용 인증된 Operator로 제공되며 AI 모델을 학습, 제공 및 관리하도록 설계된 OpenShift 기반의 전문 AI/ML 서비스형 플랫폼인 Red Hat OpenShift AI에 AI 보안을 직접 통합합니다. F5의 이러한 통합 기능을 통해 팀은 개발 수명 주기 초기에 AI 위험에 대응하는 동시에, AI 애플리케이션이 프로덕션 단계로 전환되는 과정에서도 일관된 보안 제어를 유지할 수 있습니다.
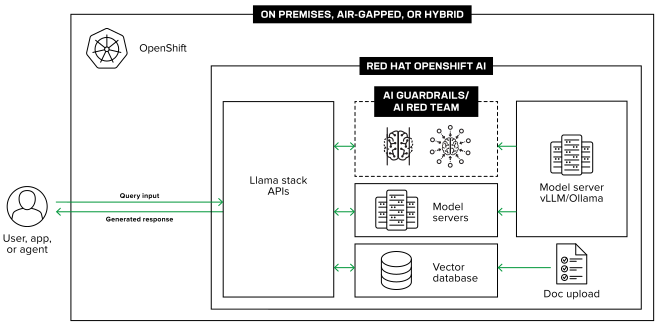
엔터프라이즈 AI 보안 배포 가속화
AI Guardrails 및 AI Red Team을 위한 인증된 OpenShift Operator
인증된 Red Hat OpenShift Operator는 환경에서 실행되는 애플리케이션 인스턴스의 생성, 구성 및 관리를 자동화합니다. F5 솔루션의 경우, 기업이 AI 보안을 더 빠르게 배포하고 운영할 수 있도록 지원합니다. F5 AI Guardrails 및 F5 AI Red Team용 인증된 Red Hat OpenShift Operator는 익숙한 Kubernetes 네이티브 워크플로를 사용하여 AI 보안을 환경에 직접 통합하는 데 필요한 기반 플랫폼 통합 기능을 제공합니다. 인증된 솔루션인 이러한 Operator는 Red Hat의 엄격한 테스트를 거쳐 높은 수준의 보안, 상호 운용성 및 수명 주기 관리 역량을 검증받았으며, 고객이 배포 규모를 확장할 수 있도록 지원합니다.
Red Hat과 F5는 함께 운영 복잡성을 줄이고 배포 기간을 단축하며, 기업이 업계 최고 수준의 AI 보안 제어를 더욱 원활하게 적용할 수 있도록 지원합니다.
AI Guardrails를 위한 검증된 AI 퀵스타트
Operator 기반을 토대로 F5는 Red Hat의 검증된 퀵스타트 프레임워크를 활용하는 AI 퀵스타트도 제공하여, 고객이 개념 증명에서 프로덕션 단계로 더 빠르게 전환할 수 있도록 지원합니다.
Red Hat AI 퀵스타트는 사용자가 주요 시나리오에 적합한 솔루션을 직접 활용할 수 있도록 즉시 실행 가능한 산업별 사용 사례를 검증해 모아 놓은 카탈로그입니다. 여기에는 AI 개발자와 보안 실무자가 실질적인 경험을 빠르고 안전하게 쌓을 수 있도록 지원하는 배포 및 구성 청사진이 포함되어 있습니다.
F5는 Red Hat OpenShift 환경을 사용하는 양사의 공동 고객을 지원하기 위해 AI 퀵스타트에 적극적으로 투자하고 있습니다. F5의 AI Guardrails용 AI 퀵스타트는 가상의 금융 서비스 조직을 위한 완전한 RAG 챗봇을 OpenShift AI에서 구현하는 방법을 보여줍니다. 동일한 아키텍처는 민감한 데이터를 처리하는 모든 산업에 적용할 수 있습니다.
AI Guardrails용 AI 퀵스타트에는 제품 스캐너가 지원하는 네 가지 위협 시나리오가 포함되어 있습니다:
| 사용 사례 | 위협 | F5 보호 기능 |
|---|---|---|
프롬프트 인젝션, 탈옥, 시스템 프롬프트, 난독화 | 공격자가 시스템 지침을 무시하고 덮어씁니다 | 입력에서 프롬프트 공격을 탐지하고 차단 |
개인 식별 정보(PII) 마스킹 및 차단 | 모델이 민감한 개인정보를 입력받거나 출력함 | 입력 및 AI 출력에서 민감한 데이터를 탐지한 후 차단하거나 마스킹합니다 |
제한된 주제 | 승인된 도메인을 벗어난 모델 답변 | AI 입력에서 제한된 주제 차단 |
EU AI Act | 잠재의식 조작, 생체정보 감시, 감정 인식 등 | 규정을 준수하지 않는 입력 및 응답 차단 |
시작하기
Red Hat OpenShift에서 AI 워크로드를 배포하는 고객을 위해 F5 AI Guardrails 및 F5 AI Red Team용 Red Hat OpenShift Operator가 Red Hat Ecosystem Catalog에서 제공됩니다. AI Guardrails 빠른 시작은 Red Hat AI 빠른 시작 카탈로그를 통해 현재 이용할 수 있습니다.
F5와 Red Hat의 파트너십에 대해 자세히 알아보려면 f5.com/redhat을 방문하세요.
주요 혜택
모델 및 데이터 보호
위협적인 입력으로부터 LLM을 보호하고 부적절한 출력을 차단하세요
배포 전에 AI 보안을 강화하세요
알려진 공격을 시뮬레이션하여 개발 단계의 AI를 적극적으로 테스트하세요
F5 배포 가속화
F5 배포 및 수명 주기 관리를 간소화하고 자동화하세요
AI 보안 사용 사례 살펴보기
AI 보안 사용 사례를 직접 체험하여 설계 및 구성을 가속화하세요