
Cisco Firepower Threat Defense 및 F5 SSL Orchestrator를 활용한 인시던트 해결
개념
F5 SSL Orchestrator는 기업이 자사 환경을 안전하게 보호할 수 있도록 지원하며, 다양한 보안 영역을 통과하는 데이터 트래픽에 대한 완벽한 가시성을 제공하는 동시에 여러 공격 유형, 벡터 및 형태를 방지하는 데 필요한 확장성을 제공합니다. 강력한 분산 서비스 거부(DDoS) 대응 전략과 함께 사용할 경우, SSL Orchestrator와 Cisco Firepower Threat Defense(FTD)의 통합은 경계 보안에 필요한 구성 요소를 제공하고 멀웨어, 봇 및 기타 공격으로부터 기업을 보호하여 포괄적인 보안을 구현합니다.
원활한 통합을 구현하기 위해 F5는 Cisco와 협력하여 SSL Orchestrator와 Firepower Threat Defense를 통합하기 위한 참조 아키텍처를 검증하고 제작했습니다. 테스트 및 검증은 FTD가 탑재된 가상 및 물리적 Firepower 장비를 모두 사용하여 F5 Labs 시설에서 수행되었습니다.
이 가이드는 관리자가 일반적인 사용 사례에 대해 검증된 구성을 파악하고 배포할 수 있도록 지원합니다. 여기에서 정의한 고객 시나리오는 정책 기반 트래픽 조정 및 차단뿐만 아니라 SSL 가시성과 제어도 다룹니다.
사용자 시나리오 1: 보안 정책에 따른 트래픽 조정 및 차단
이 시나리오에서는 SSL Orchestrator를 사용하여 부하에 따라 트래픽 흐름을 서로 다른 리소스에 할당합니다. 또는 중앙 집중식 정책 관리나 F5 iRules 같은 기능을 기반으로 비즈니스 인텔리전스를 활용해 트래픽을 할당함으로써 더욱 정교한 의사 결정을 내리고, FTD 리소스가 이를 검사에 활용할 수 있도록 합니다. 예를 들어 애플리케이션 A는 해당 환경에 특화된 시그니처를 모니터링하는 전용 규칙 세트가 적용된 FTD 서버 풀로 전달하고, 애플리케이션 B는 다른 풀로 전달할 수 있습니다. Firepower 교정 API와 통합하면 iRule을 사용해 IP 주소를 차단 목록에 추가하여 FTD 인프라의 부담을 줄이도록 시스템이 동적으로 대응할 수 있습니다. 식별된 공격자의 트래픽은 미리 설정된 기간 동안 FTD에 진입하기 전에 차단됩니다. 공격자는 실제 공격을 숨기기 위해 주의를 분산시키는 대량의 트래픽을 발생시키기도 하므로, 이 교정 전략을 사용하면 FTD가 이미 식별된 공격자를 다시 처리할 필요 없이 새로운 공격을 식별하는 데 리소스를 집중할 수 있습니다.
사용자 시나리오 2: SSL 가시성 및 제어
SSL 종료는 리소스를 많이 사용하는 프로세스이지만, F5 디바이스에는 SSL 처리를 위한 전용 하드웨어 프로세서가 탑재되어 있습니다. 인바운드 및 아웃바운드 배포 시나리오 모두에서 SSL Orchestrator와 FTD를 함께 사용하면 SSL 트래픽에 대한 완벽한 가시성을 확보할 수 있습니다.
인바운드 애플리케이션은 고가용성을 고려하지 않고 배포되는 경우가 거의 없으며, F5 BIG-IP 인스턴스에서 SSL을 종료하면 안전하고 향상된 애플리케이션 전송을 보장하는 동시에 FTD 센서가 SSL 트래픽을 파악할 수 있습니다. 보안 정책에서 요구하는 경우 트래픽을 백엔드 서버로 전달하기 전에 다시 암호화할 수 있습니다.
사용자를 보호하기 위해 SSL 암호화를 사용하는 웹사이트가 급증하면서, 맬웨어와 공격을 차단해야 하는 FTD 센서 풀에 어려움이 가중되고 있습니다. SSL Orchestrator는 사용자 트래픽에 대한 완전한 가시성을 제공할 수 있습니다.
일반적으로 검증된 배포 아키텍처
인그레스 트래픽 보호: 인바운드 토폴로지
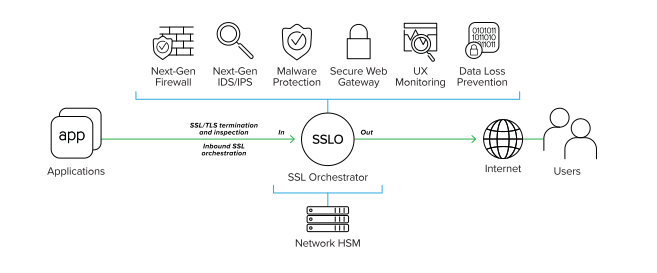
SSL Orchestrator는 인바운드 SSL/TLS 검사를 지원하여 암호화된 위협이 탐지되지 않은 채 중요 자산을 침해하는 것을 방지합니다. 보안 사각지대를 제거하고 숨겨진 위협을 차단하여 애플리케이션과 서버를 보호합니다.
검증된 아키텍처는 웹 애플리케이션 서버 풀의 프런트엔드에 배치된 부하 분산 Firepower 장비 풀로 구성됩니다. 이 접근 방식은 SSL 가시성 및 제어뿐만 아니라 트래픽 관리 및 차단까지 지원하면서 Cisco와 F5 통합 솔루션의 효과를 극대화합니다. 검사 영역의 트래픽은 Firepower 장비에서 검사하는 데 필요한 시간 동안만 복호화되며, 애플리케이션 서버 또는 클라이언트로 전송되기 전에 다시 암호화됩니다.
그림 1에서 Firepower 서비스는 모든 네트워크 흐름을 검사 및 차단하고 이에 대한 보고서를 생성합니다. 트래픽은 FTD 장치를 통과한 후 SSL Orchestrator를 통해 다시 라우팅됩니다. 이를 통해 트래픽을 검사하고 필요한 경우 IP 주소를 차단할 수 있습니다.
이그레스 트래픽 보호: 아웃바운드 토폴로지
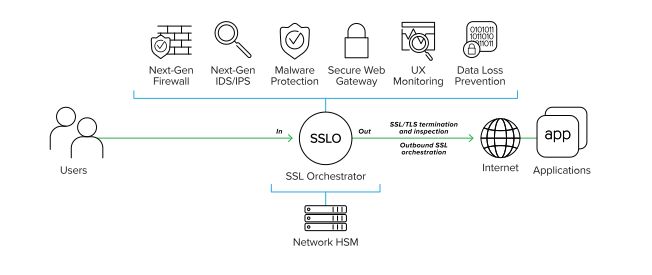
SSL Orchestrator는 아웃바운드 SSL/TLS 검사를 지원하여 멀웨어가 기업 네트워크에 침투하는 것을 차단하고 암호화된 채널을 통한 명령 및 제어(C&C) 통신을 방지합니다. 이 솔루션은 멀웨어 감염, 데이터 유출 및 C&C 통신을 차단합니다.
검증된 아키텍처는 인터넷 기반 위협으로부터 내부 클라이언트를 보호합니다. 클라이언트는 SSL Orchestrator를 통해 인터넷에 액세스하며, SSL Orchestrator는 이 트래픽을 복호화한 후 검사를 위해 트래픽 사본을 Firepower 장치로 전송합니다.
SSL Orchestrator 구성
이 절차에서는 인바운드 또는 아웃바운드 SSL Orchestrator 토폴로지가 정상적으로 작동하고 있다고 가정하며, 다음 단계를 포함하여 Cisco Firepower TAP 서비스를 추가하는 방법을 중점적으로 설명합니다:
- Firepower TAP 서비스를 생성합니다.
- iRules를 생성합니다.
- 가상 서버를 생성합니다.
- iRules를 가상 서버에 연결합니다.
두 토폴로지 유형이 모두 지원되며 Cisco 문제 해결 솔루션의 구성 방법도 동일합니다. 아직 정상적으로 작동하는 SSL Orchestrator 토폴로지가 없다면 전체 구성 단계는 F5 DevCentral의 SSL Orchestrator 문서 시리즈 를 참조하십시오.
이 가이드에서는 Firepower 서비스(Firepower 노드) 및 보안 정책 구성과 iRules 적용을 비롯하여 Cisco FTD를 SSL Orchestrator와 함께 배포하는 데 필요한 단계를 설명합니다. FTD는 레이어 2/3 또는 TAP 솔루션으로 배포할 수 있습니다. SSL Orchestrator는 레이어 2 또는 3 솔루션으로 배포할 수 있습니다. SSL Orchestrator는 요구 사항에 가장 적합한 방식으로 배포할 수 있는 유연성을 제공합니다. 예를 들어 SSL Orchestrator를 레이어 2 모드로 배포하고 FTD를 레이어 3 모드로 배포하거나, 그 반대로 배포할 수 있습니다.
SSL Orchestrator를 구성하고 배포하려면 F5 배포 개념과 기술뿐만 아니라 기본적인 네트워킹에 대한 이해가 필수적입니다. 구성 및 네트워크 설정에 대한 자세한 내용은 F5 지원 사이트인 AskF5를 참조하십시오.
1단계: Firepower TAP 서비스 생성
안내식 구성 마법사를 사용하면 이 솔루션의 대부분을 구성할 수 있지만, 몇 가지 작업은 마법사 외부에서 수행해야 합니다. 이 예에서는 기존 L2 아웃바운드 토폴로지를 사용합니다.
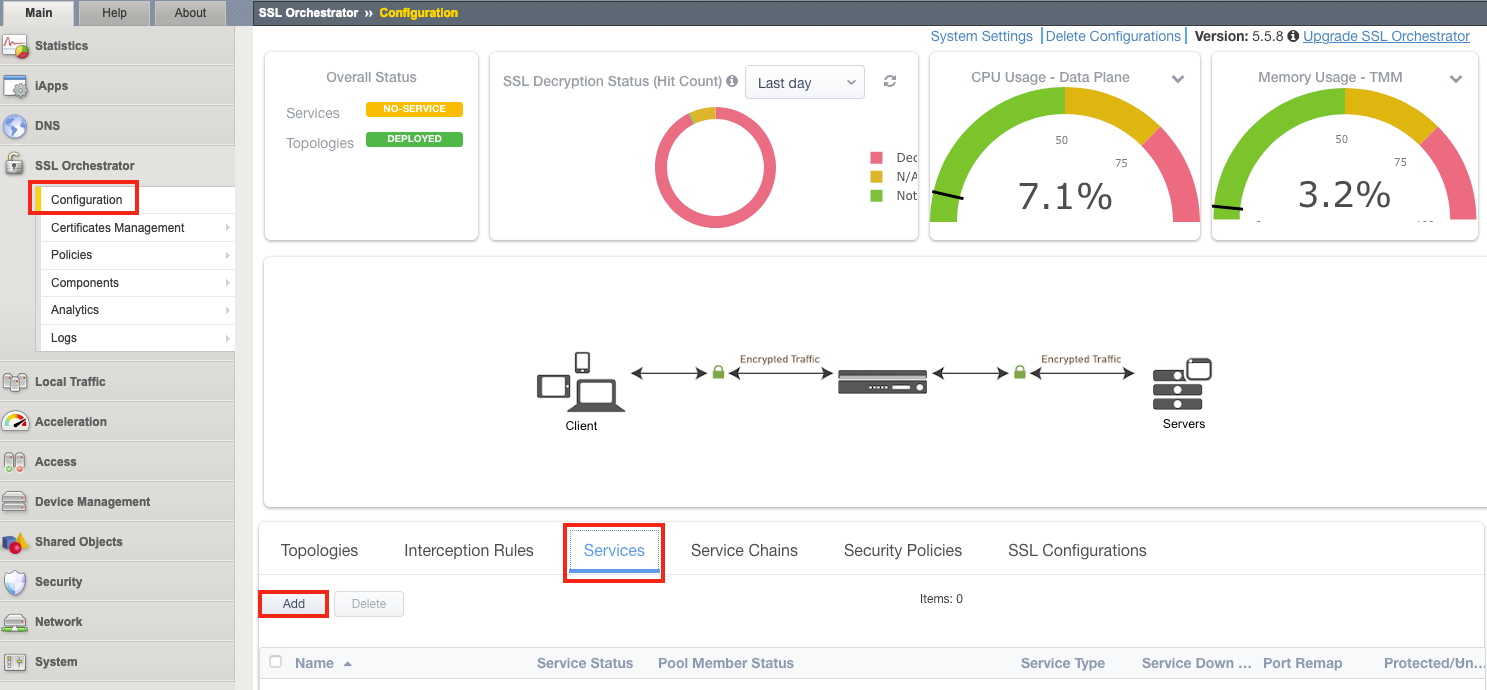
1. Configuration Utility에서 SSL Orchestrator > Configuration > Services > Add를 클릭합니다.
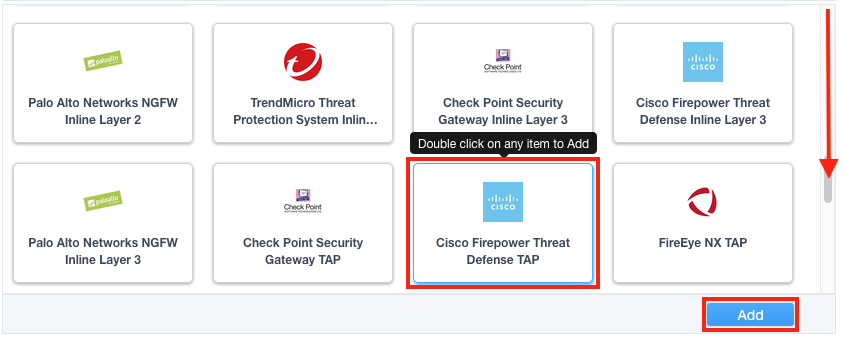
2. 서비스 속성에서 Cisco Firepower Threat Defense TAP을 선택하고 추가를 클릭합니다.
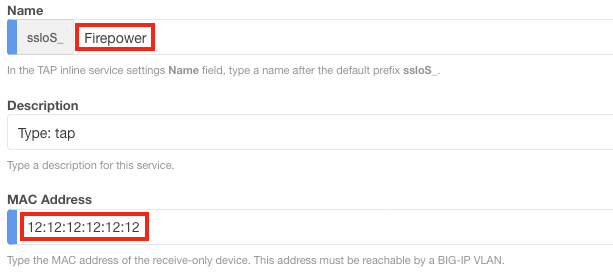
3. 서비스 이름을 지정하고 Firepower MAC 주소를 입력합니다(SSL Orchestrator에 직접 연결된 경우 12:12:12:12:12:12 입력).
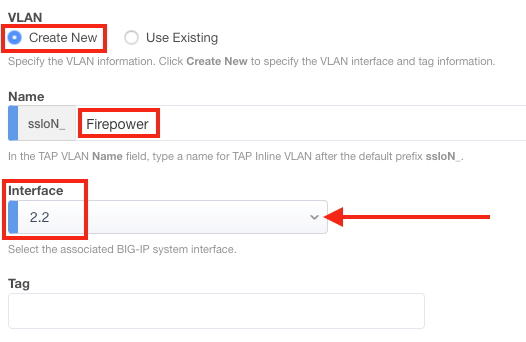
4. VLAN에서 새로 만들기를 클릭하고 이름(예: Firepower)을 입력한 다음 올바른 인터페이스(이 예에서는 2.2)를 선택합니다. 또는 이전에 VLAN을 구성한 경우 기존 항목 사용을 클릭한 다음 드롭다운 메뉴에서 적절한 VLAN을 선택합니다.
참고: 필요한 경우 VLAN 태그를 지정합니다.
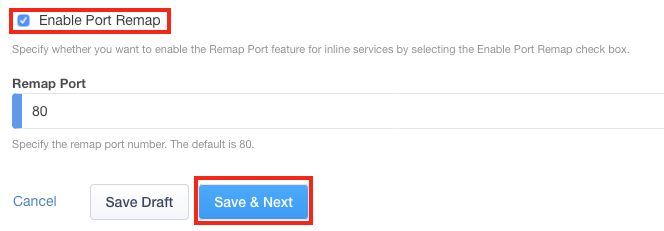
5. 포트 재매핑을 활성화하는 것은 선택 사항입니다. 저장 후 다음을 클릭합니다.
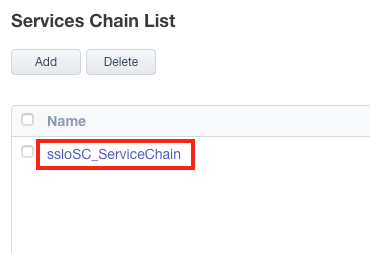
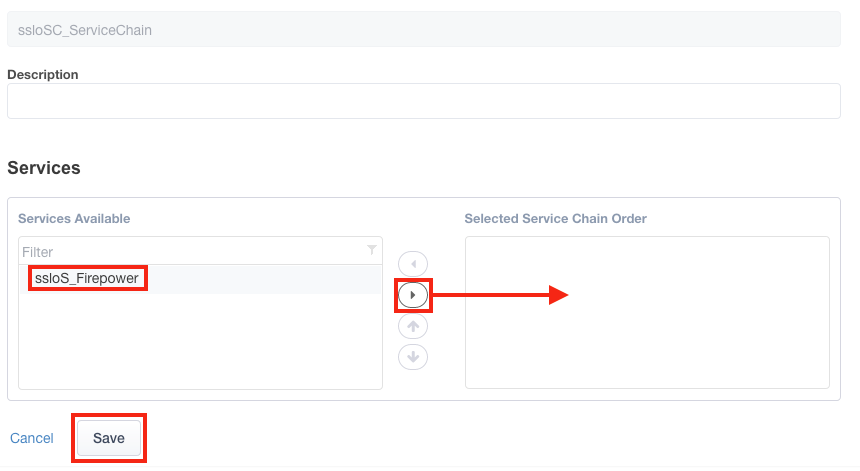
6. 구성하려는 서비스 체인(이 예에서는 sslo_SC_ServiceChain)을 클릭합니다. 기존 서비스 체인이 없는 경우 지금 추가합니다.
7. Firepower 서비스를 선택하고 해당 화살표를 클릭하여 선택됨 목록으로 이동합니다. 저장을 클릭합니다.
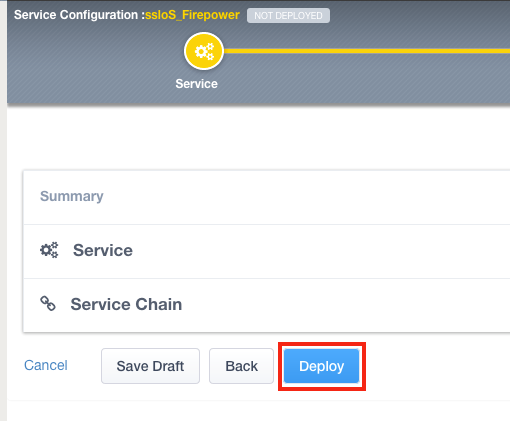
8. 저장 후 다음을 클릭한 다음 배포를 클릭합니다.
2단계: iRules 구성
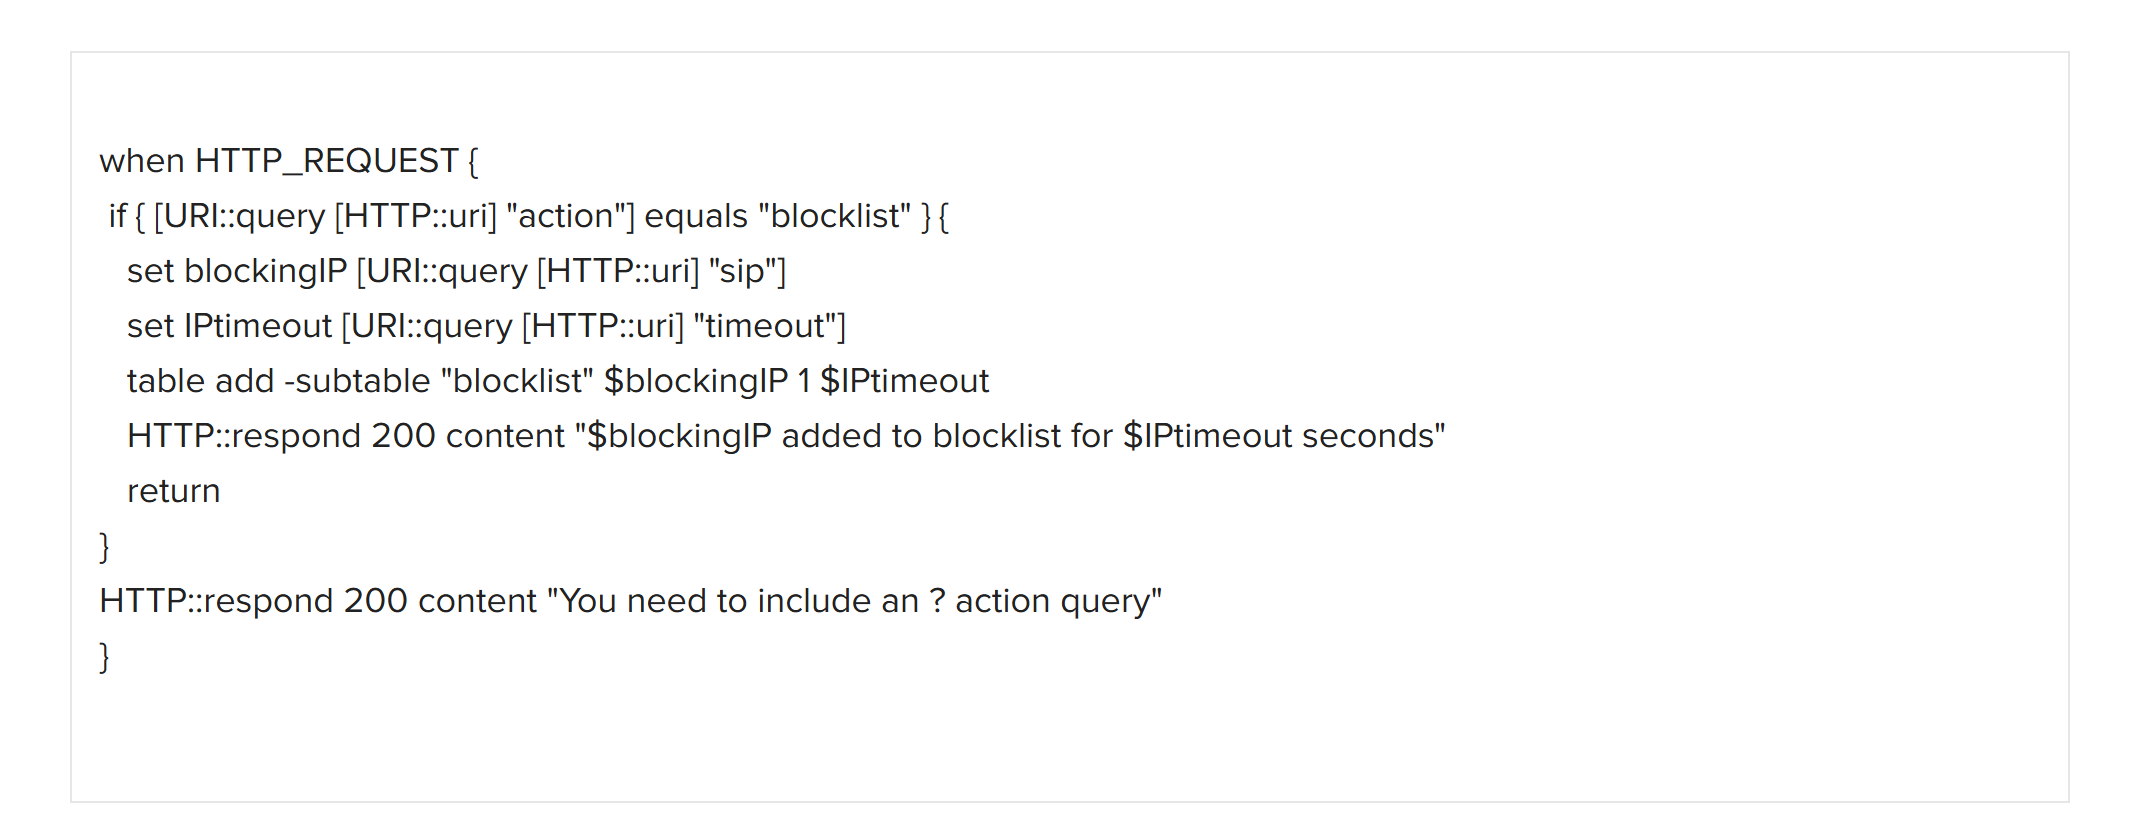
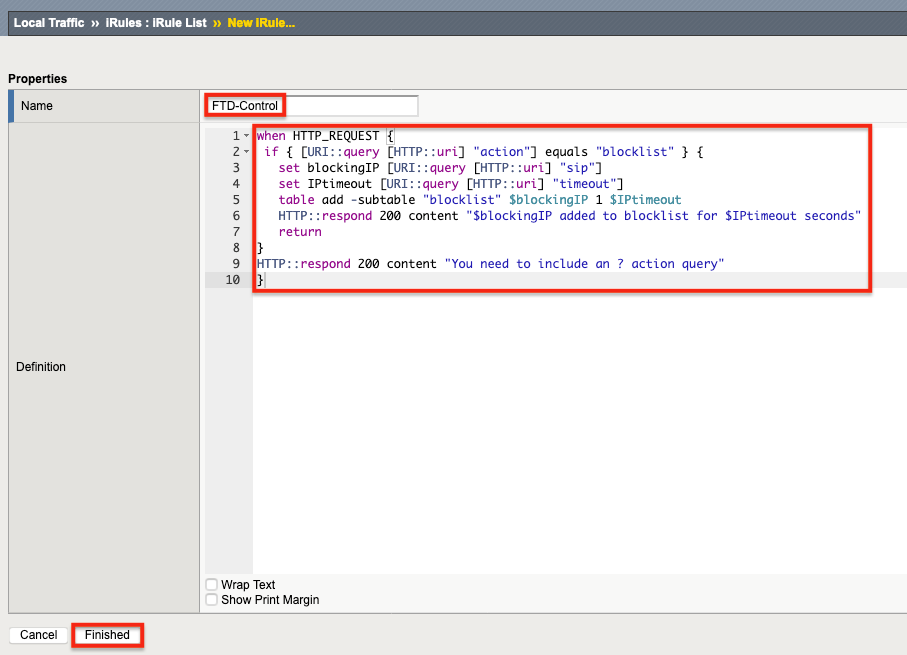
두 개의 iRule과 두 개의 가상 서버를 생성합니다. 첫 번째 iRule은 Firepower 장치의 HTTP 요청을 수신합니다. 그러면 Firepower는 Remediation API를 통해 응답하고 IP 주소와 시간 제한 값이 포함된 HTTP 요청을 전송합니다. 이 주소는 SSL Orchestrator에서 차단할 소스 IP이며, 지정된 시간 제한 동안 차단됩니다. 자세한 내용과 iRules 튜토리얼은 F5 DevCentral에서 확인하십시오.
1. SSL Orchestrator에서 로컬 트래픽 > iRules를 선택한 다음 생성을 클릭하여 첫 번째 iRule을 만듭니다.
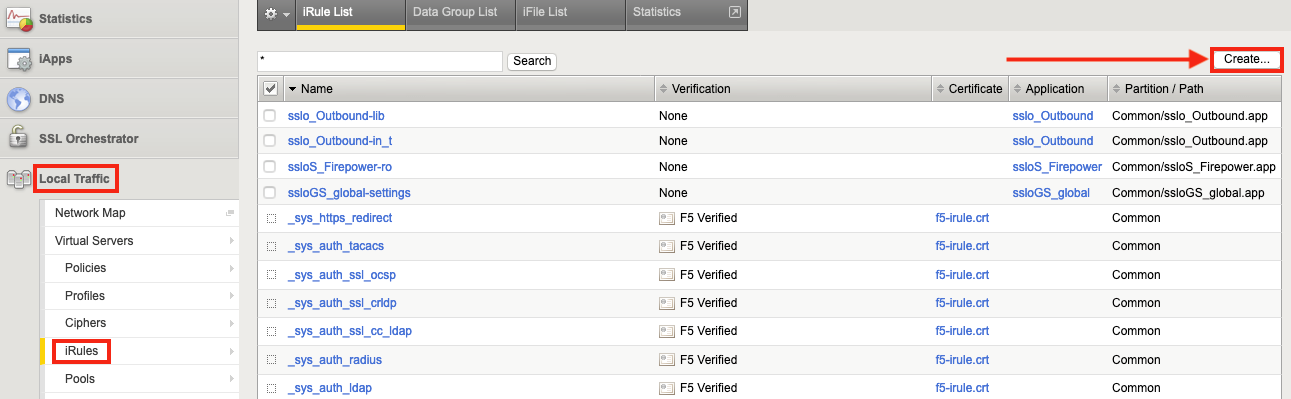
2. iRule의 이름을 지정하고(이 예에서는 FTD-Control) 아래 그림 3의 iRule 텍스트를 복사하여 Definition 필드에 붙여넣습니다. Finished를 클릭합니다. 이 iRule은 Control 가상 서버에 연결됩니다.
3. Create를 다시 클릭하여 두 번째 iRule을 생성합니다.
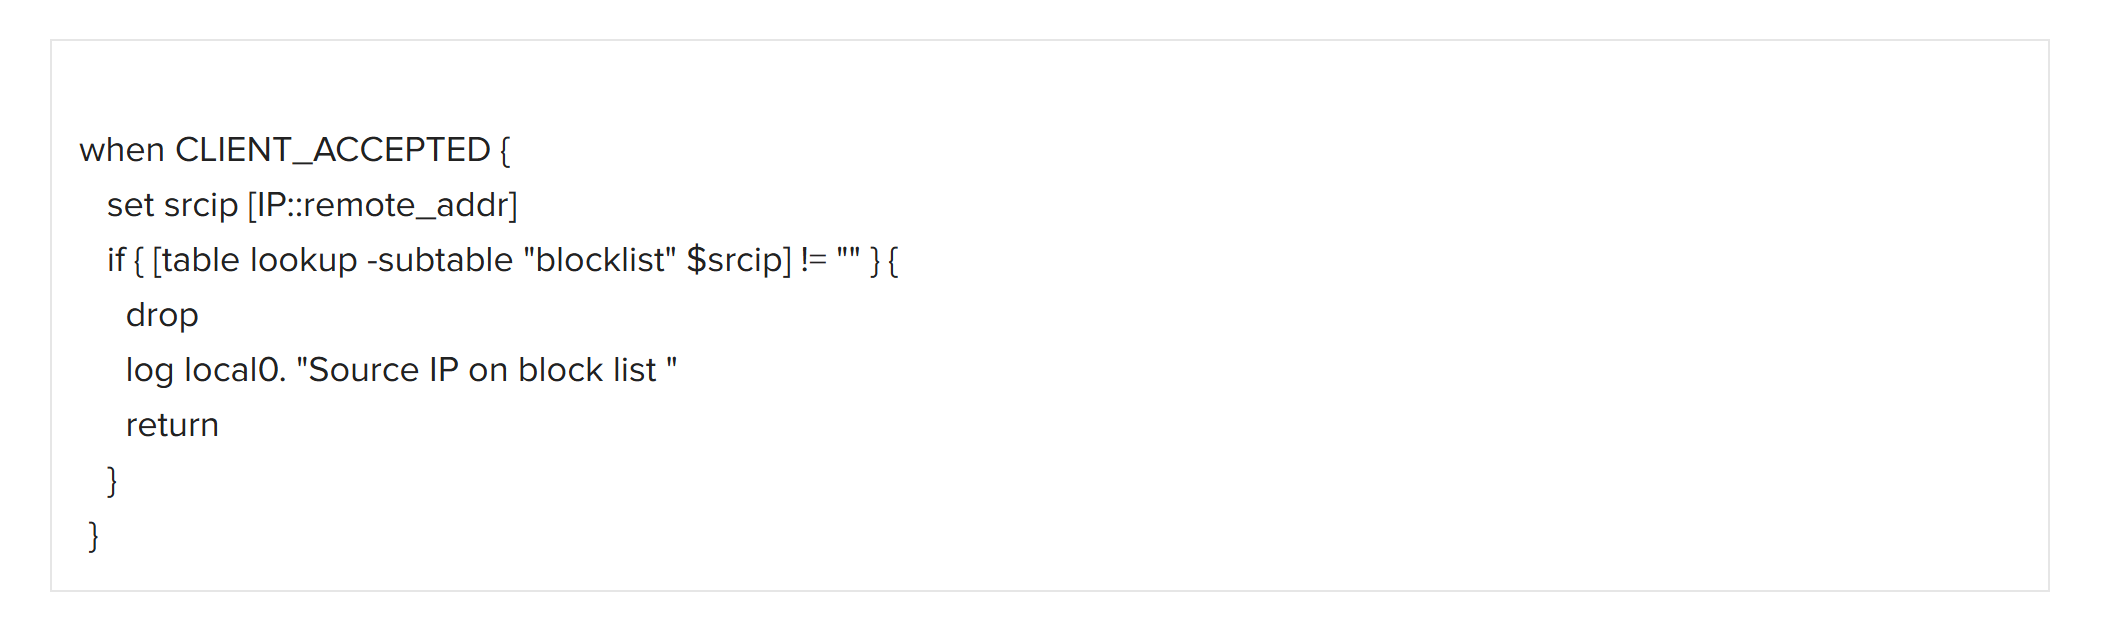
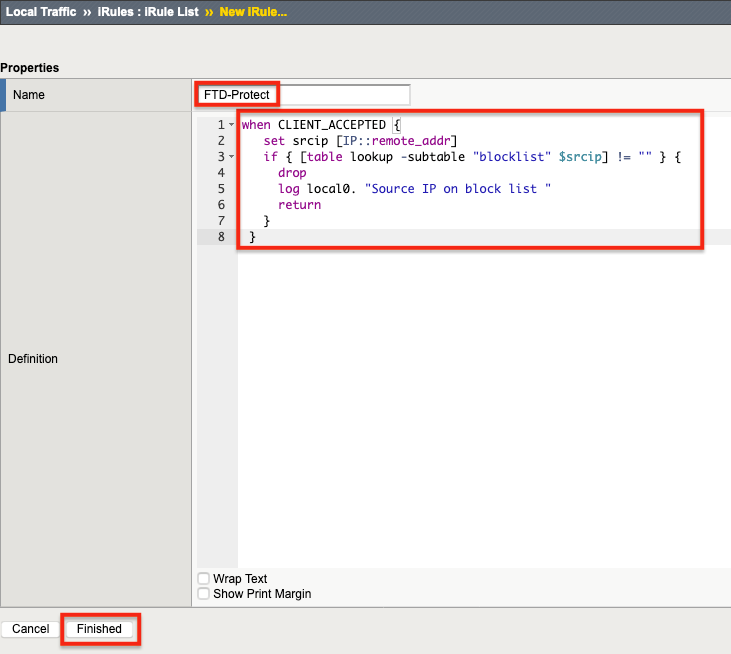
4. 두 번째 iRule의 이름을 지정하고(이 예에서는 FTD-Protect) 아래 그림 4의 iRule 텍스트를 복사하여 Definition 필드에 붙여넣습니다.
5. 완료를 클릭합니다. 이 iRule이 Protect Virtual Server에 연결됩니다.
3단계: 가상 서버를 구성하고 iRules 연결
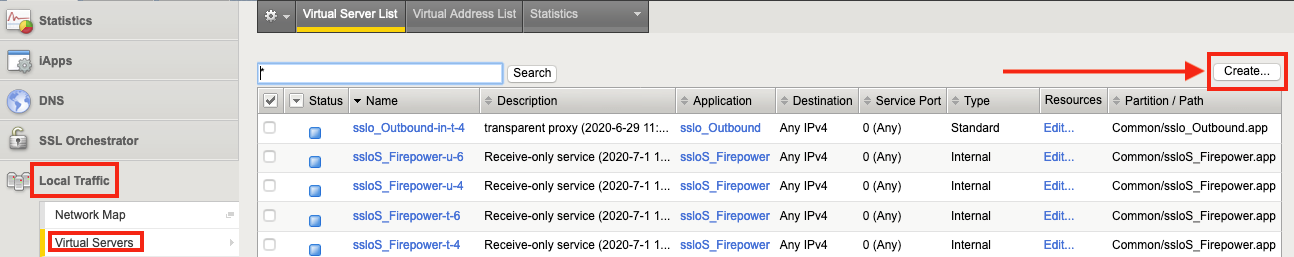
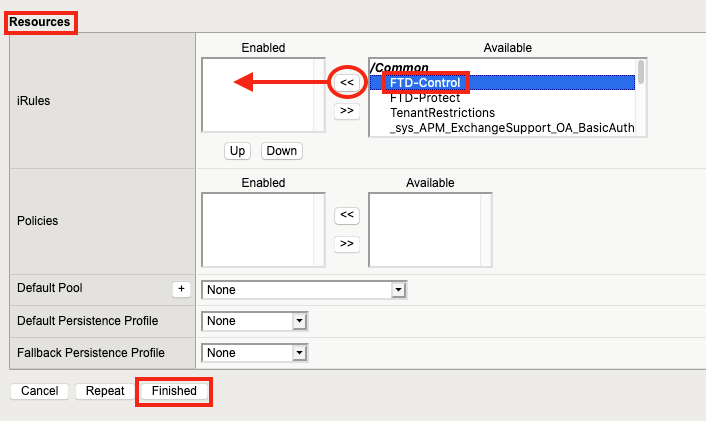
1. 로컬 트래픽 > 가상 서버를 선택하고 생성을 클릭하여 가상 서버를 생성합니다.
2. 연결된 iRule의 이름을 고려하여 가상 서버의 이름을 지정합니다(이 예에서는 FTD-Control). 유형에서 표준을 선택합니다.
3. 소스 주소에 0.0.0.0/0을 입력합니다. 이는 모든 소스 주소가 일치함을 의미합니다.
4. 대상 주소/마스크에 SSL Orchestrator가 Firepower의 API 요청을 수락하기 위해 수신 대기할 IP 주소를 입력합니다. (이 예에서는 10.5.9.77/32이며, 이는 SSL Orchestrator가 해당 단일 IP 주소로의 연결에만 응답함을 의미합니다.
참고: 대상 주소/마스크는 Firepower Management Center의 두 번째 관리 인터페이스와 동일한 서브넷에 있어야 합니다. 이에 대해서는 이 가이드의 뒷부분에서 설명합니다.
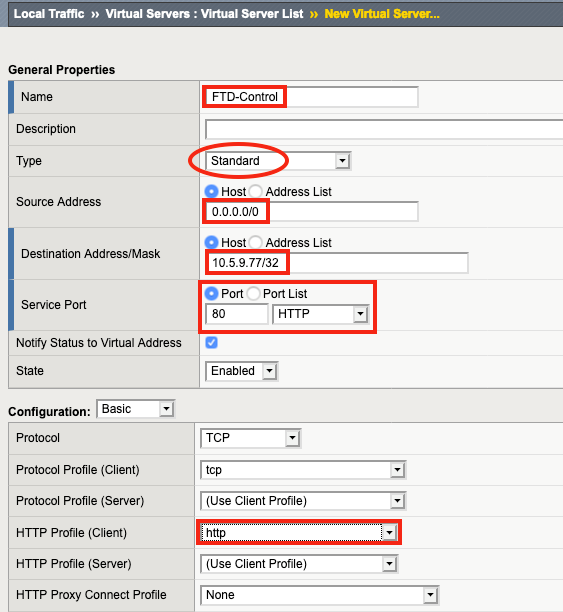
5. VLAN 및 터널 트래픽의 경우 F5는 다음에서 활성화… 모든 VLAN 및 터널 대신 Firepower 보조 관리 인터페이스에서 사용할 특정 VLAN을 선택할 것을 권장합니다.
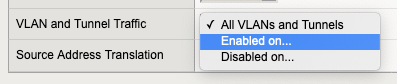
6. Firepower 보조 관리 인터페이스에서 사용할 VLAN과 동일한 VLAN(이 예에서는 vlan509)을 선택합니다. 올바른 VLAN을 선택됨 목록으로 이동하려면 << 를 클릭합니다.
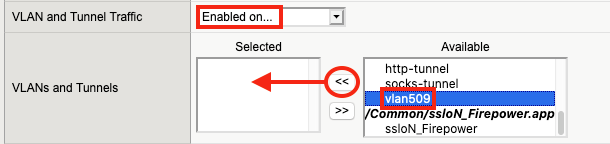
7. 리소스에서 이전에 생성한 FTD-Control iRule을 클릭하고 << 를 클릭하여 사용 목록으로 이동한 다음 완료를 클릭합니다.
8. 두 번째 가상 서버를 생성하려면 생성을 다시 클릭합니다.
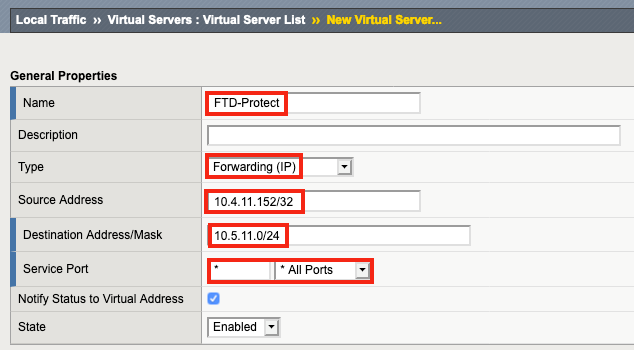
9. 이름을 지정하고(이 예에서는 FTD-Protect), 유형에서 전달(IP)을 클릭합니다.
10. 소스 주소(이 예에서는 10.4.11.152/32)를 입력합니다. 단일 테스트 클라이언트에서 모든 기능이 제대로 작동하는지 확인할 수 있도록, 이 가상 서버는 테스트 목적으로 소스 IP가 10.4.11.152인 연결만 허용합니다. 인바운드 토폴로지의 경우 소스 주소를 0.0.0.0/0으로 설정하여 어디서든 연결할 수 있도록 할 수 있습니다.
11. 대상 주소/마스크를 입력합니다. 이 경우 10.5.11.0 네트워크는 10.4.11.0 네트워크 트래픽이 SSL Orchestrator를 통과하여 인터넷으로 나가기 위해 거쳐야 하는 대상 네트워크입니다.
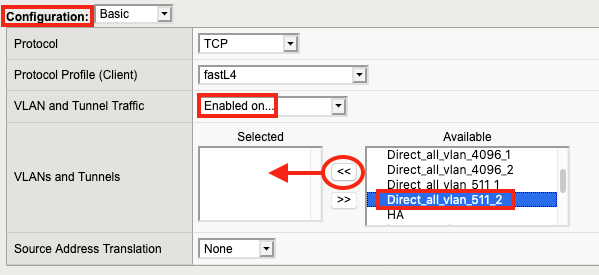
12. 구성에서 활성화 대상…으로 VLAN 및 터널 트래픽을 선택합니다.
13. 사용 가능에서 SSL Orchestrator가 트래픽을 수신하는 수신 VLAN(이 예에서는 Direct_all_vlan_511_2)을 선택합니다. <<를 클릭하여 선택됨 목록으로 이동합니다.
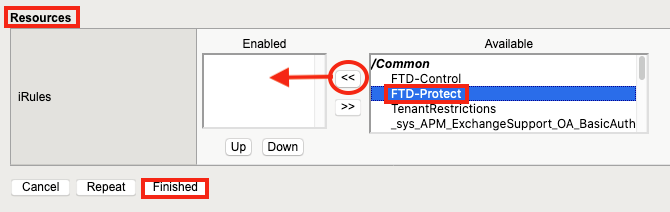
14. 리소스에서 이전에 생성한 FTD-Protect iRule을 클릭합니다. <<를 클릭하여 사용 목록으로 이동한 다음 완료를 클릭합니다.
이제 다음 항목이 있습니다:
- Firepower TAP 서비스를 생성했습니다.
- iRules를 생성했습니다.
- 가상 서버를 생성했습니다.
- iRules를 가상 서버에 연결했습니다.
Cisco FTD 설정 및 구성
이 절차에서는 Cisco Firepower 및 Firepower Management Center(FMC)의 라이선스 등록과 배포가 완료되었으며 정상적으로 작동하고 있다고 가정합니다.
1. Firepower Management Center에 로그인하여 요약 대시보드를 확인합니다.
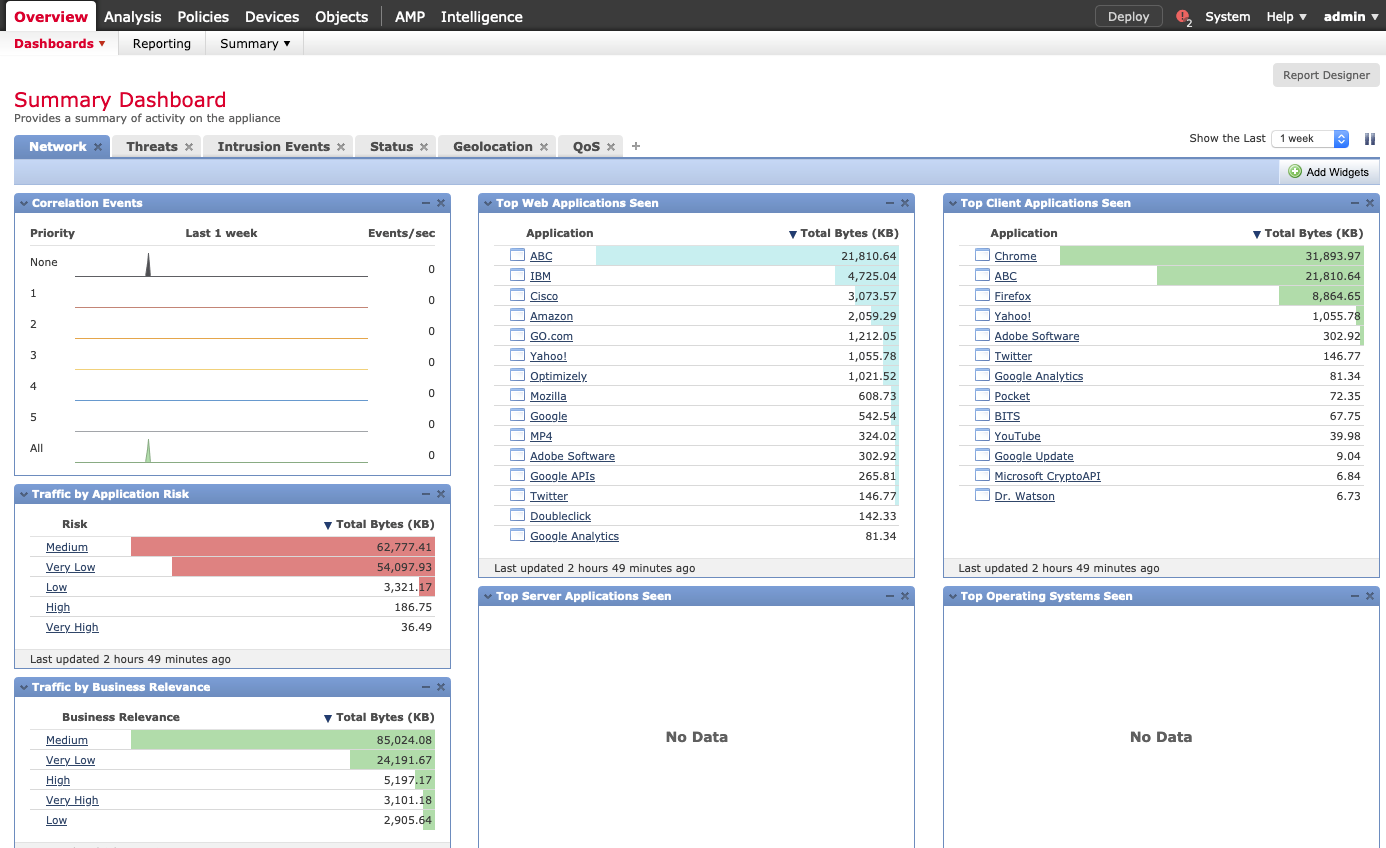
2. 시스템 > 구성을 클릭합니다. (장치 탭이 열립니다.)

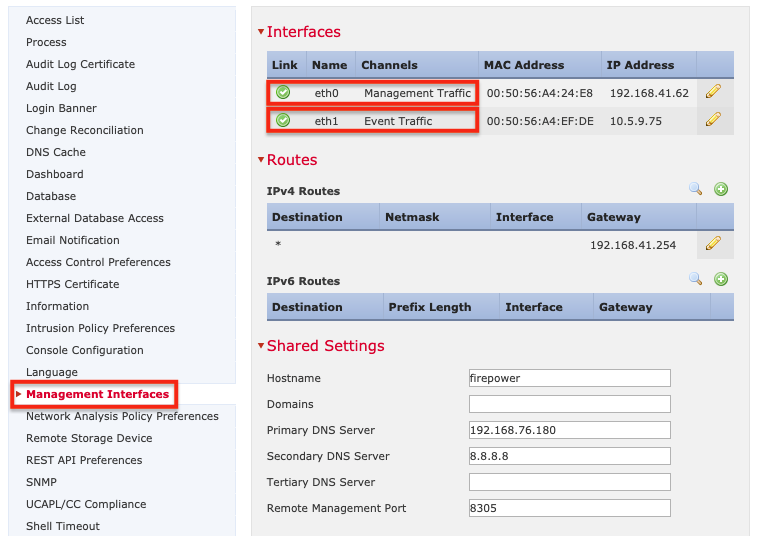
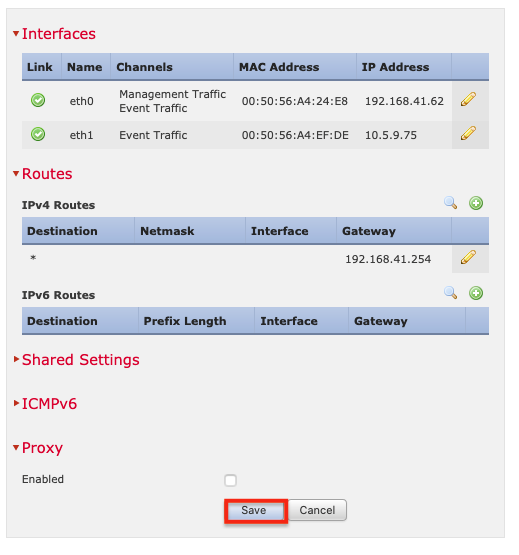
3. 왼쪽 메뉴에서 Management Interfaces를 클릭합니다. FMC 관리 인터페이스는 이벤트 트래픽용으로 구성해야 하며 SSL Orchestrator의 제어 가상 서버(예시에서는 10.5.9.77)와 동일한 서브넷에 있어야 합니다.
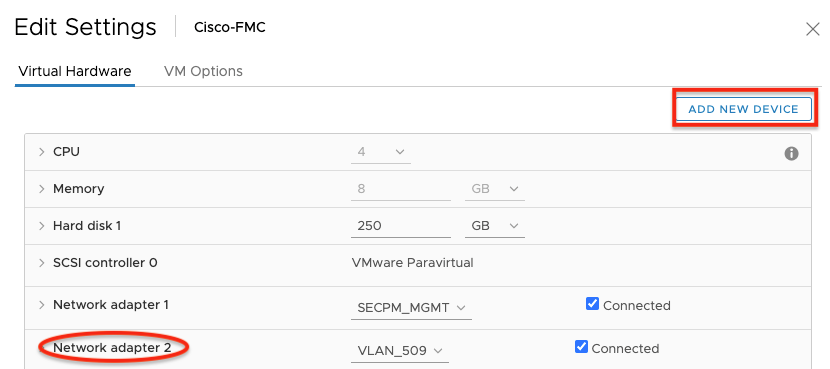
4. FMC에 가상 머신을 사용하는 경우 새 장치 추가를 클릭하고 하이퍼바이저 콘솔에서 두 번째 NIC를 추가합니다. (이 작업을 수행하는 방법에 대한 자세한 내용은 아래 스크린샷과 하이퍼바이저 관리자 가이드를 참조하십시오.)
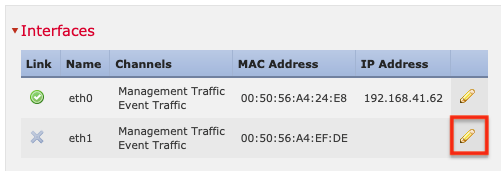
5. 두 번째 관리 인터페이스를 구성하려면 연필(편집) 아이콘을 클릭합니다.
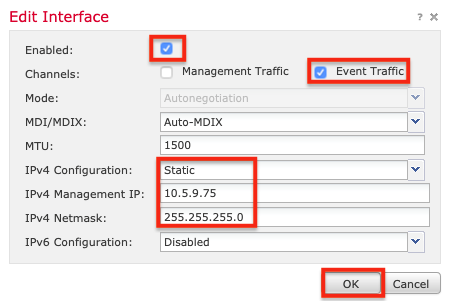
6. 사용을 선택합니다. (이벤트 트래픽은 사용하도록 설정해야 하지만 관리 트래픽은 필수가 아닙니다.)
7. IPv4 구성 을 정적으로 설정합니다. IP 주소와 서브넷 마스크를 입력한 다음 확인을 클릭합니다.
참고: 이 인터페이스는 SSL Orchestrator의 제어 인터페이스와 동일한 VLAN 및 서브넷에 있어야 합니다.
8. 저장을 클릭합니다.
Firepower 액세스 정책
이 가이드에서는 아래 예시와 유사한 침입 및 맬웨어 정책이 Firepower 디바이스에 활성화되어 있다고 가정합니다.
Firepower 교정 정책
다음으로 Firepower 교정 정책을 생성합니다. 교정 정책은 사실상 무한한 기준에 따라 다양한 조치를 수행할 수 있습니다. 예를 들어 침입 이벤트가 탐지되면 Firepower는 SSL Orchestrator에 일정 시간 동안 소스 IP를 차단하도록 지시할 수 있습니다.
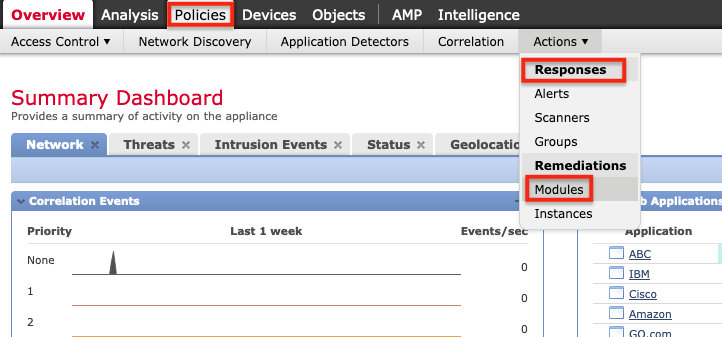
1. F5 교정 모듈을 설치합니다. 설치하려면 FMC에서 정책 > 작업 > 응답 > 모듈을 클릭합니다.
2. 컴퓨터에서 찾아보기를 클릭하여 F5 Remediation Module을 찾습니다. 해당 모듈을 선택하고 열기를 클릭한 다음 설치를 클릭합니다. 설치가 완료되면 오른쪽에 있는 돋보기 아이콘을 클릭합니다.
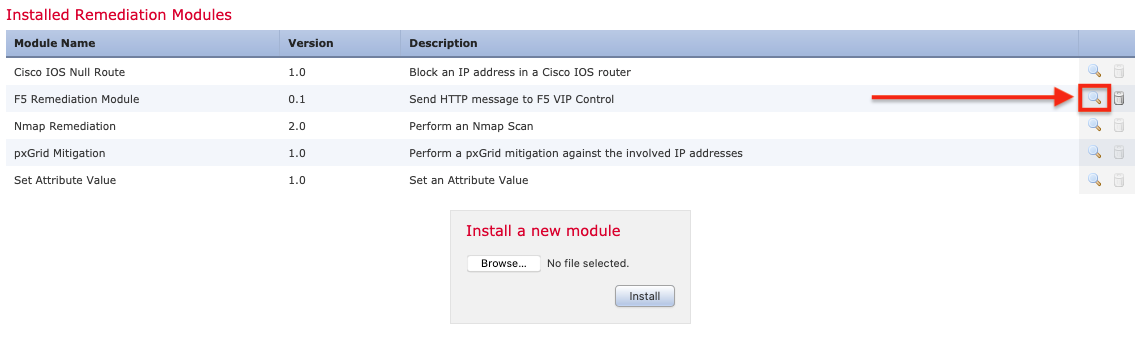
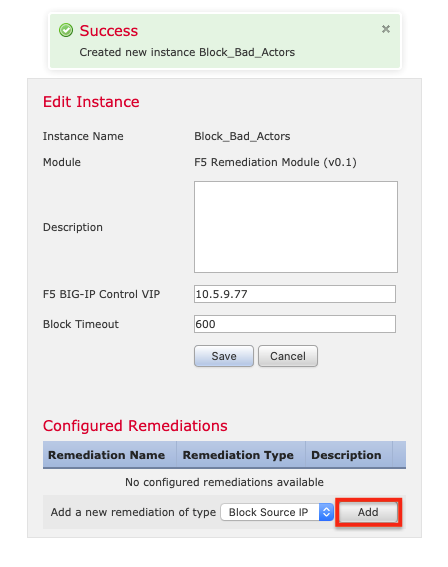
3. 추가를 클릭하여 인스턴스를 구성합니다.
4. 이름 지정 인스턴스의 이름을 지정합니다(이 예에서는 Block_Bad_Actors). SSL Orchestrator 제어 가상 서버의 IP 주소(이 예에서는 10.5.9.77)를 입력합니다. 시간 제한 변경은 선택 사항입니다. 마지막으로 생성을 클릭합니다.
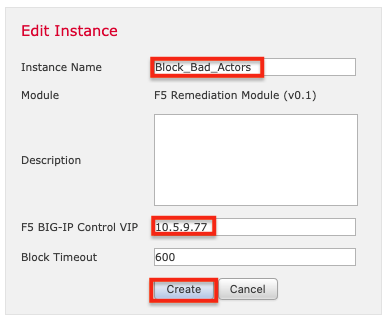
5. 다음으로 구성된 수정 조치에서 추가를 클릭합니다.
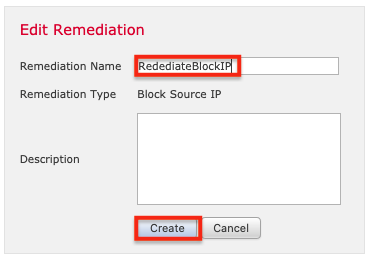
6. 이름 지정 수정 작업의 이름을 지정하고(이 예에서는 RemediateBlockIP) 만들기를 클릭합니다.
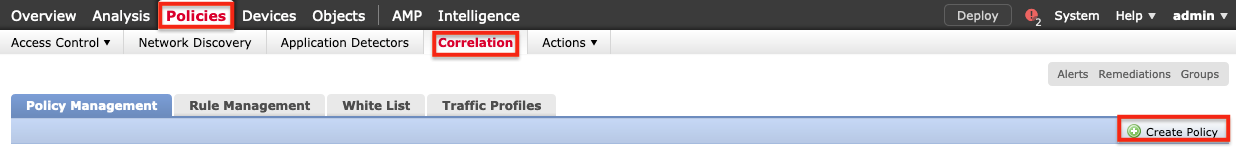
7. 정책 > 상관관계 > 정책 생성을 선택하여 수정 조치를 시작할 시점과 방법을 정의하는 상관관계 정책을 생성합니다.
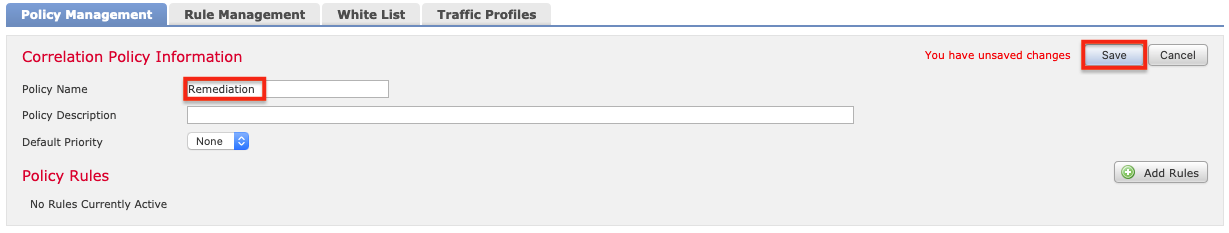
8. 상관 관계 정책의 이름을 지정하고(이 예시에서는 Remediation) 저장을 클릭합니다.
9. 규칙 관리 탭에서 규칙 만들기를 클릭합니다.

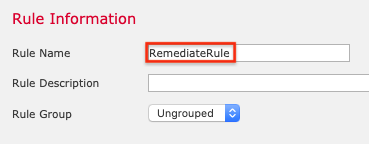
10. 규칙의 이름을 지정합니다(이 예에서는 RemediateRule).
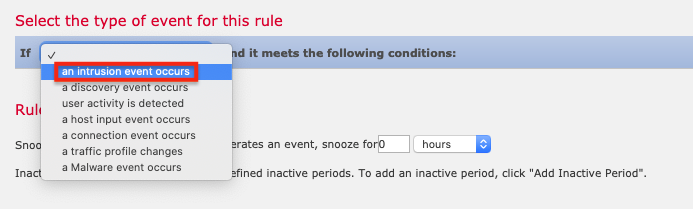
11. 이벤트 유형으로 침입 이벤트 발생을 선택합니다. (테스트하려면 다음 단계의 참고 사항도 확인하십시오.)
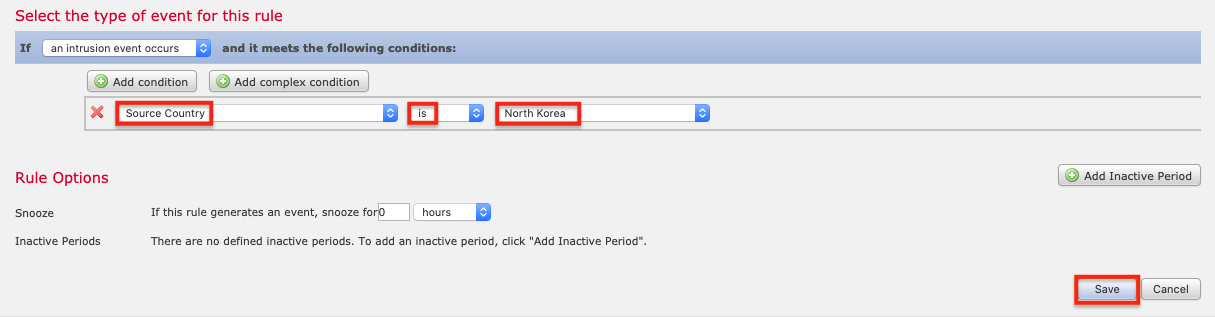
12. 조건에서 출발 국가 > 다음과 같음 > 북한을 선택한 후(예시) 저장을 클릭합니다.
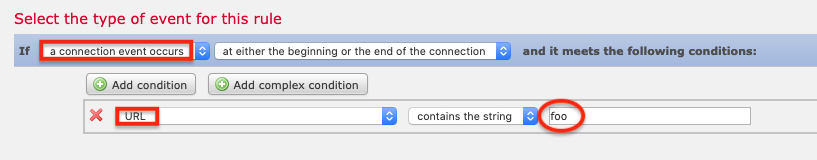
참고: FMC는 침입뿐만 아니라 다양한 이벤트에 대해 교정을 트리거할 수 있습니다. 실제로 교정을 구성할 때 이벤트를 더 쉽게 트리거하고 성공적으로 교정되었는지 확인하려면 다른 이벤트 유형을 사용할 수 있습니다. 예를 들어 연결 이벤트 발생을 선택한 다음 조건을 URL > 문자열 포함 > foo로 설정합니다. 그러면 foo.com에 접속하려고 할 때 교정 규칙이 트리거됩니다.
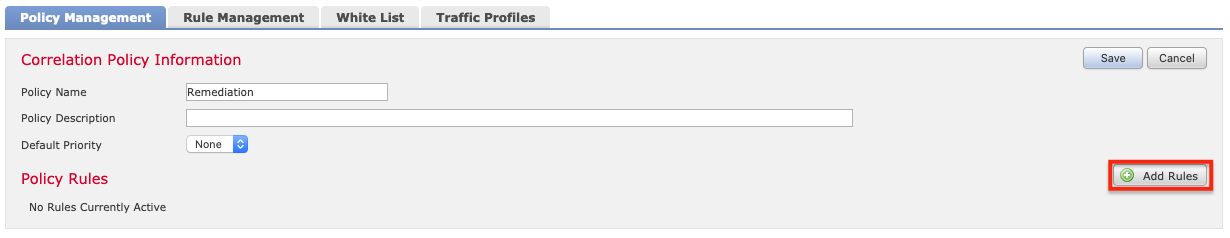
13. 정책 관리 탭으로 돌아가 이전에 생성한 정책(이 예에서는 Remediation)을 클릭합니다. 규칙 추가를 클릭합니다.
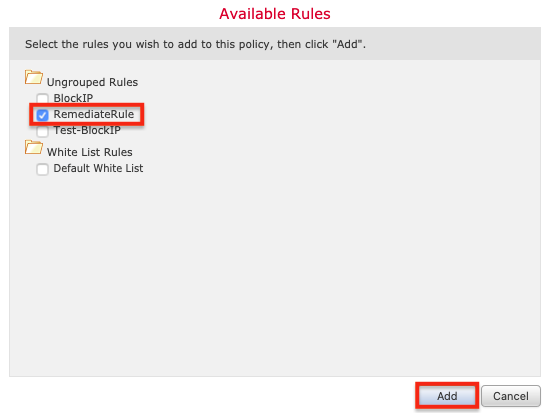
14. RemediateRule을 선택하고 추가를 클릭합니다.
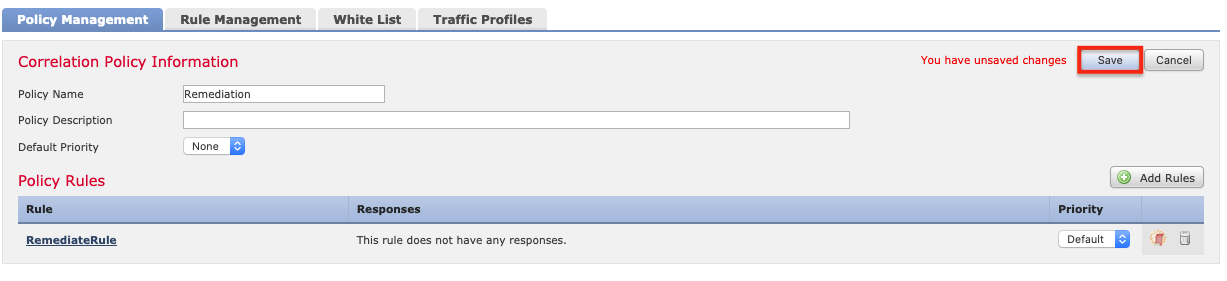
15. 저장을 클릭합니다.
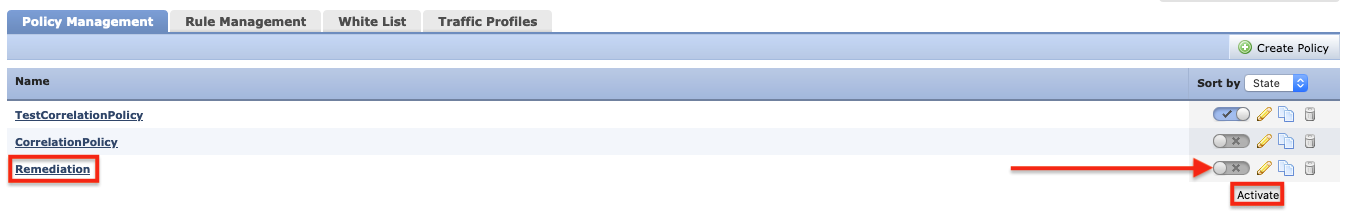
오른쪽의 토글을 사용하여 상관관계 정책을 활성화하거나 비활성화할 수 있습니다. 올바른 정책이 활성화되어 있는지 확인하세요.
Firepower 문제 해결 정책
FMC에서 분석 > 상관관계 > 상태를 클릭하면 교정 이벤트의 상태를 확인할 수 있습니다. 결과 메시지 열에서 “교정이 성공적으로 완료됨” 메시지를 확인하십시오.
결론
이러한 권장 사례에서는 SSL 가시성 및 제어 사용 시나리오와 IPS 정책 기반 트래픽 조정 및 차단 사용 시나리오를 모두 지원하는 것으로 입증된 아키텍처에서 Cisco FTD와 함께 F5 BIG-IP SSL Orchestrator를 구성합니다. SSL Orchestrator에서 SSL을 종료하면 FTD 센서가 인바운드 및 아웃바운드 트래픽을 모두 파악하여 조직의 애플리케이션, 서버 및 기타 리소스에 맞게 대응하고 이를 보호할 수 있습니다. 조직은 보안 정책 기반 트래픽 조정을 사용하여 이 구성의 이점을 활용하고, FTD 관리 장치를 추가해 보호 대상 네트워크와 애플리케이션의 트래픽 처리 용량을 늘리면서 지속적으로 확장할 수 있습니다. 또한 SSL Orchestrator가 제공하는 정책 기반 유연성을 활용하면 비즈니스, 보안 또는 규정 준수 요구 사항에 따라 트래픽을 서로 다른 리소스 풀로 선택적으로 전달할 수 있습니다.
2020년 10월 9일 게시