양자 시대 대비를 위한 암호 민첩성
F5는 NIST 표준의 발전에 따라 PQC 알고리즘을 도입하고 교체하며 중앙에서 관리할 수 있는 단일 플랫폼을 제공합니다. 따라서 앱과 API가 어디에서 실행되든 지금 바로 양자 컴퓨팅 시대에 대비할 수 있습니다.
지금 암호 민첩성이 중요한 이유
암호화 표준은 여전히 발전하고 있습니다
NIST 표준 알고리즘이 이미 등장했으며, 앞으로 더 많은 알고리즘이 추가될 예정입니다. 새로운 암호화 알고리즘이 확정될 때 이를 손쉽게 도입할 방법이 없다면, 조직은 특정 기술에 종속되어 업데이트할 때마다 많은 비용이 드는 프로젝트를 진행해야 할 위험이 있습니다.
암호화 기술은 모든 곳에 깊숙이 자리 잡고 있습니다
암호화는 애플리케이션, API, 인프라 전반에 적용됩니다. PQC는 한 번의 교체로 끝나는 것이 아닙니다. 전환할 때마다 새로운 비용과 위험이 발생하고 서비스 중단 가능성도 커집니다. 암호 민첩성이란 분산된 엔드포인트를 대규모 환경에서 빠르고 일관되게 업데이트하는 역량을 의미합니다.
상호 운용성은 쉽지 않습니다
기존 암호화 시스템과 양자 안전 시스템은 앞으로 수년간 공존해야 합니다. 하이브리드 암호화는 두 시스템 간의 호환성을 유지해 주지만, 정상적으로 작동하는 기존 환경을 훼손하지 않으면서 혼재된 환경 전반에 대한 가시성과 통제력을 유지하는 것은 운영상 큰 과제입니다.
오늘날의 표준을 도입하고 미래의 표준에 적응하세요
지금 NIST 표준 PQC를 도입하세요
F5는 클라이언트 측 및 서버 측 암호화 전반에서 NIST가 승인한 포스트 양자 알고리즘을 지원하므로, 지금 바로 모든 앱과 API에 양자 내성 보호를 적용할 수 있습니다.
표준의 발전에 맞춰 대응
F5는 기존 알고리즘(예: RSA 및 ECC)과 양자 내성 알고리즘(예: ML-KEM)을 결합한 하이브리드 암호화를 지원하여 PQC로의 전환을 간소화합니다. 중개자 역할을 하는 풀 프록시 솔루션인 F5는 스택 내 다른 장치가 아직 PQC 표준을 도입하지 않은 경우에도 양자 내성 핸드셰이크와 강력한 암호화를 지원하므로, 클라이언트와 서버의 지원 범위에 따라 보안과 호환성 사이에서 유연하게 선택할 수 있습니다. 표준이 성숙해짐에 따라 아키텍처를 대대적으로 개편하지 않고도 NIST 파이프라인에서 새롭게 등장하는 암호화 알고리즘을 원활하게 도입할 수 있습니다.
F5는 하이브리드 암호화 방식으로 PQC로의 전환을 간소화합니다
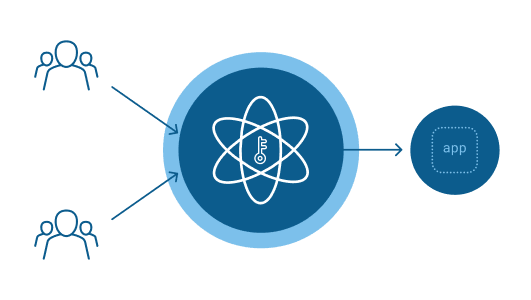
수년간 조직들은 최신 암호화 알고리즘으로 애플리케이션을 보호하기 위해 업계 최고 수준의 F5 암호화 솔루션을 사용해 왔습니다. F5 Application Delivery and Security Platform은 기존 암호화 알고리즘(예: RSA 및 ECC)과 양자 내성 알고리즘(예: ML-KEM)을 결합한 하이브리드 암호를 지원하여 PQC로의 전환을 간소화합니다. 완전한 프록시 솔루션인 F5 ADSP를 통해 다음을 수행할 수 있습니다:
- 유연한 호환성 - 클라이언트와 서버에서 지원하는 암호화 스위트에 따라 개인정보 보호, 보안 및 암호화 간 호환성 제공
- 원활한 하이브리드 암호화 지원 - 네트워크 전반에서 안전한 통신을 보장하는 하이브리드 지원
- 양자 내성 핸드셰이크 - 스택 내 다른 장치가 아직 PQC 표준을 도입하지 않았더라도 강력한 암호화가 일관되게 유지됩니다
F5 ADSP로 PQC 전환을 중앙에서 통합 관리하고 제어하세요
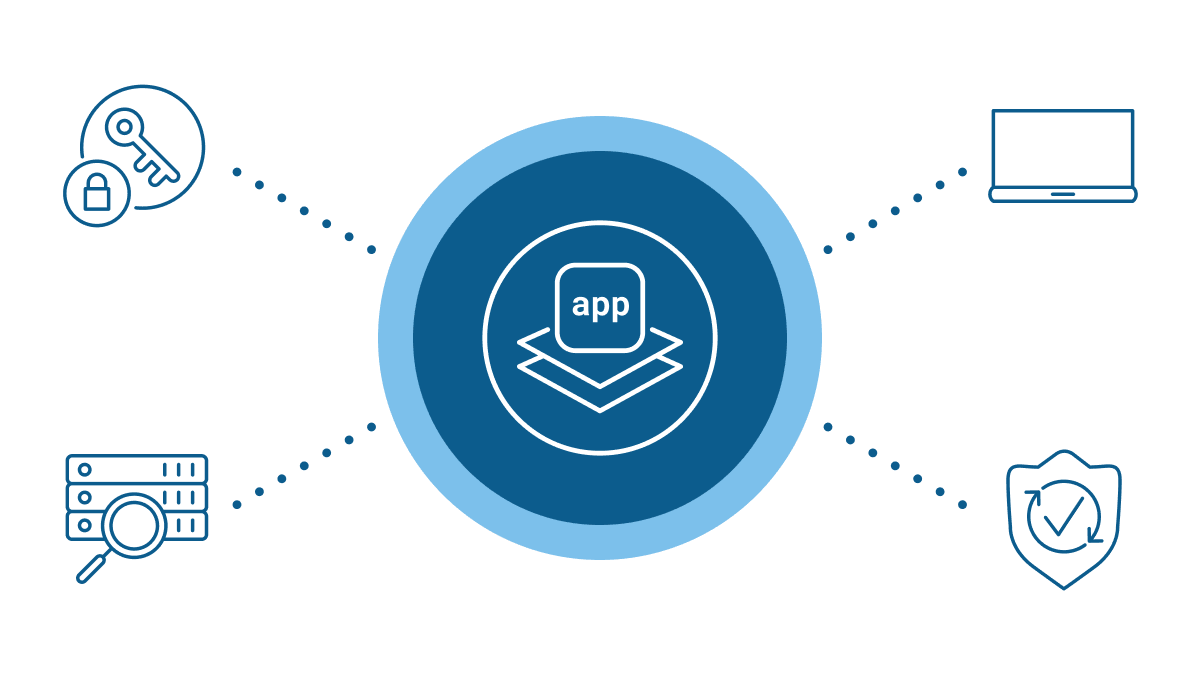
F5는 트래픽 검사, 암호화 프로토콜 관리, 기존 암호화와 양자 내성 암호화를 모두 지원하는 통합 플랫폼을 통해 보안 운영을 간소화합니다. 전체 보안 인프라의 암호화 관리를 중앙 집중화하고, 전환 과정에서 하이브리드 암호화가 적용된 경우에도 암호화된 트래픽을 완벽하게 파악하며, 암호화 민첩성을 구현해 성능 저하를 상쇄할 수 있습니다. 그 결과, 비용이 많이 드는 아키텍처 재설계나 다운타임 없이도 강력하고 선제적인 PQC 준비 태세를 갖출 수 있습니다.
제품
F5 BIG-IP
ML-KEM 양자내성암호(PQC) 암호군을 지원하여 하이브리드 암호화와 암호 민첩성을 구현하므로, 성능 저하 없이 새로운 표준이 발전함에 따라 이를 도입할 수 있습니다.
NGINX Plus
OpenSSL 3.x용 Open Quantum Safe 공급자 라이브러리(oqs-provider)를 사용하여 API와 마이크로서비스에 양자 내성 보안을 제공하며, OQS 프로젝트의 모든 포스트 양자 알고리즘을 지원해 빠르고 유연하게 도입할 수 있습니다.
F5 BIG-IP SSL Orchestrator
암호화 관리와 트래픽 검사를 중앙 집중화하고, PQC 알고리즘을 지원하면서 전송 중인 데이터를 복호화한 후 다시 암호화하여 환경 전반에서 양자 내성 암호화를 더욱 쉽게 도입하고 관리할 수 있도록 합니다.
자주 묻는 질문
암호화 민첩성이란 애플리케이션 아키텍처를 재설계하지 않고도 암호화 알고리즘을 도입하고 교체하며 관리할 수 있는 역량을 말합니다. 표준은 이를 촉진하는 요인 중 하나입니다. NIST 표준 알고리즘은 여전히 발전 중이며, 앞으로 더 많은 알고리즘이 추가될 예정입니다. 또한 암호화 민첩성을 갖추면 변화하는 규제 요건, 새롭게 등장하는 보안 위협, 달라지는 비즈니스 요구사항에도 대응할 수 있습니다. 각각의 변화를 업무에 지장을 주고 비용이 많이 드는 프로젝트로 취급하는 대신, 민첩성을 통해 일상적인 운영의 일부로 처리할 수 있습니다.
예. F5는 기존 알고리즘과 양자 내성 알고리즘을 결합한 하이브리드 암호화를 지원하여 기존 시스템과 양자 안전 시스템 간의 상호 운용성을 제공합니다. F5는 풀 프록시로 작동하므로 스택의 다른 장치가 아직 PQC를 도입하지 않았더라도 양자 내성 핸드셰이크와 강력한 암호화를 지원합니다. 따라서 아키텍처를 전면 개편하거나 서비스 중단 없이 전환할 수 있습니다.
F5 BIG-IP SSL Orchestrator는 암호화 프로토콜 관리와 트래픽 검사를 중앙 집중화하며, BIG-IP와 NGINX Plus는 NIST 표준 PQC를 앱과 API 전반으로 확장합니다. 이들을 함께 사용하면 전환 과정에서 하이브리드 암호화가 적용되더라도 암호화된 트래픽을 중앙에서 제어하고 포괄적으로 파악할 수 있습니다.